[第21回] 監査担当に必要な権限だけを渡す — QueryPie管理者ロールの分離
2026年11月9日
前回は管理者で監査閲覧と出力を行った。実際にはDB設定者と点検者は別かもしれない。監査担当が自分のアカウントで資料を見られるとよいと思った。
監査ロールを作り、注文変更とDML Snapshotを開いて資料を取得した。DB運用設定は権限がなく開けず、役割ごとの範囲が明確になった。
監査に必要なポリシーでロールを作る
General → User Management → RolesでDB Audit Reviewerを作り、「注文DBの監査記録確認と資料抽出担当」と説明を付けた。
Assign PoliciesでまずDB監査メニュー用のDatabase Audit Full Accessを選んだ。
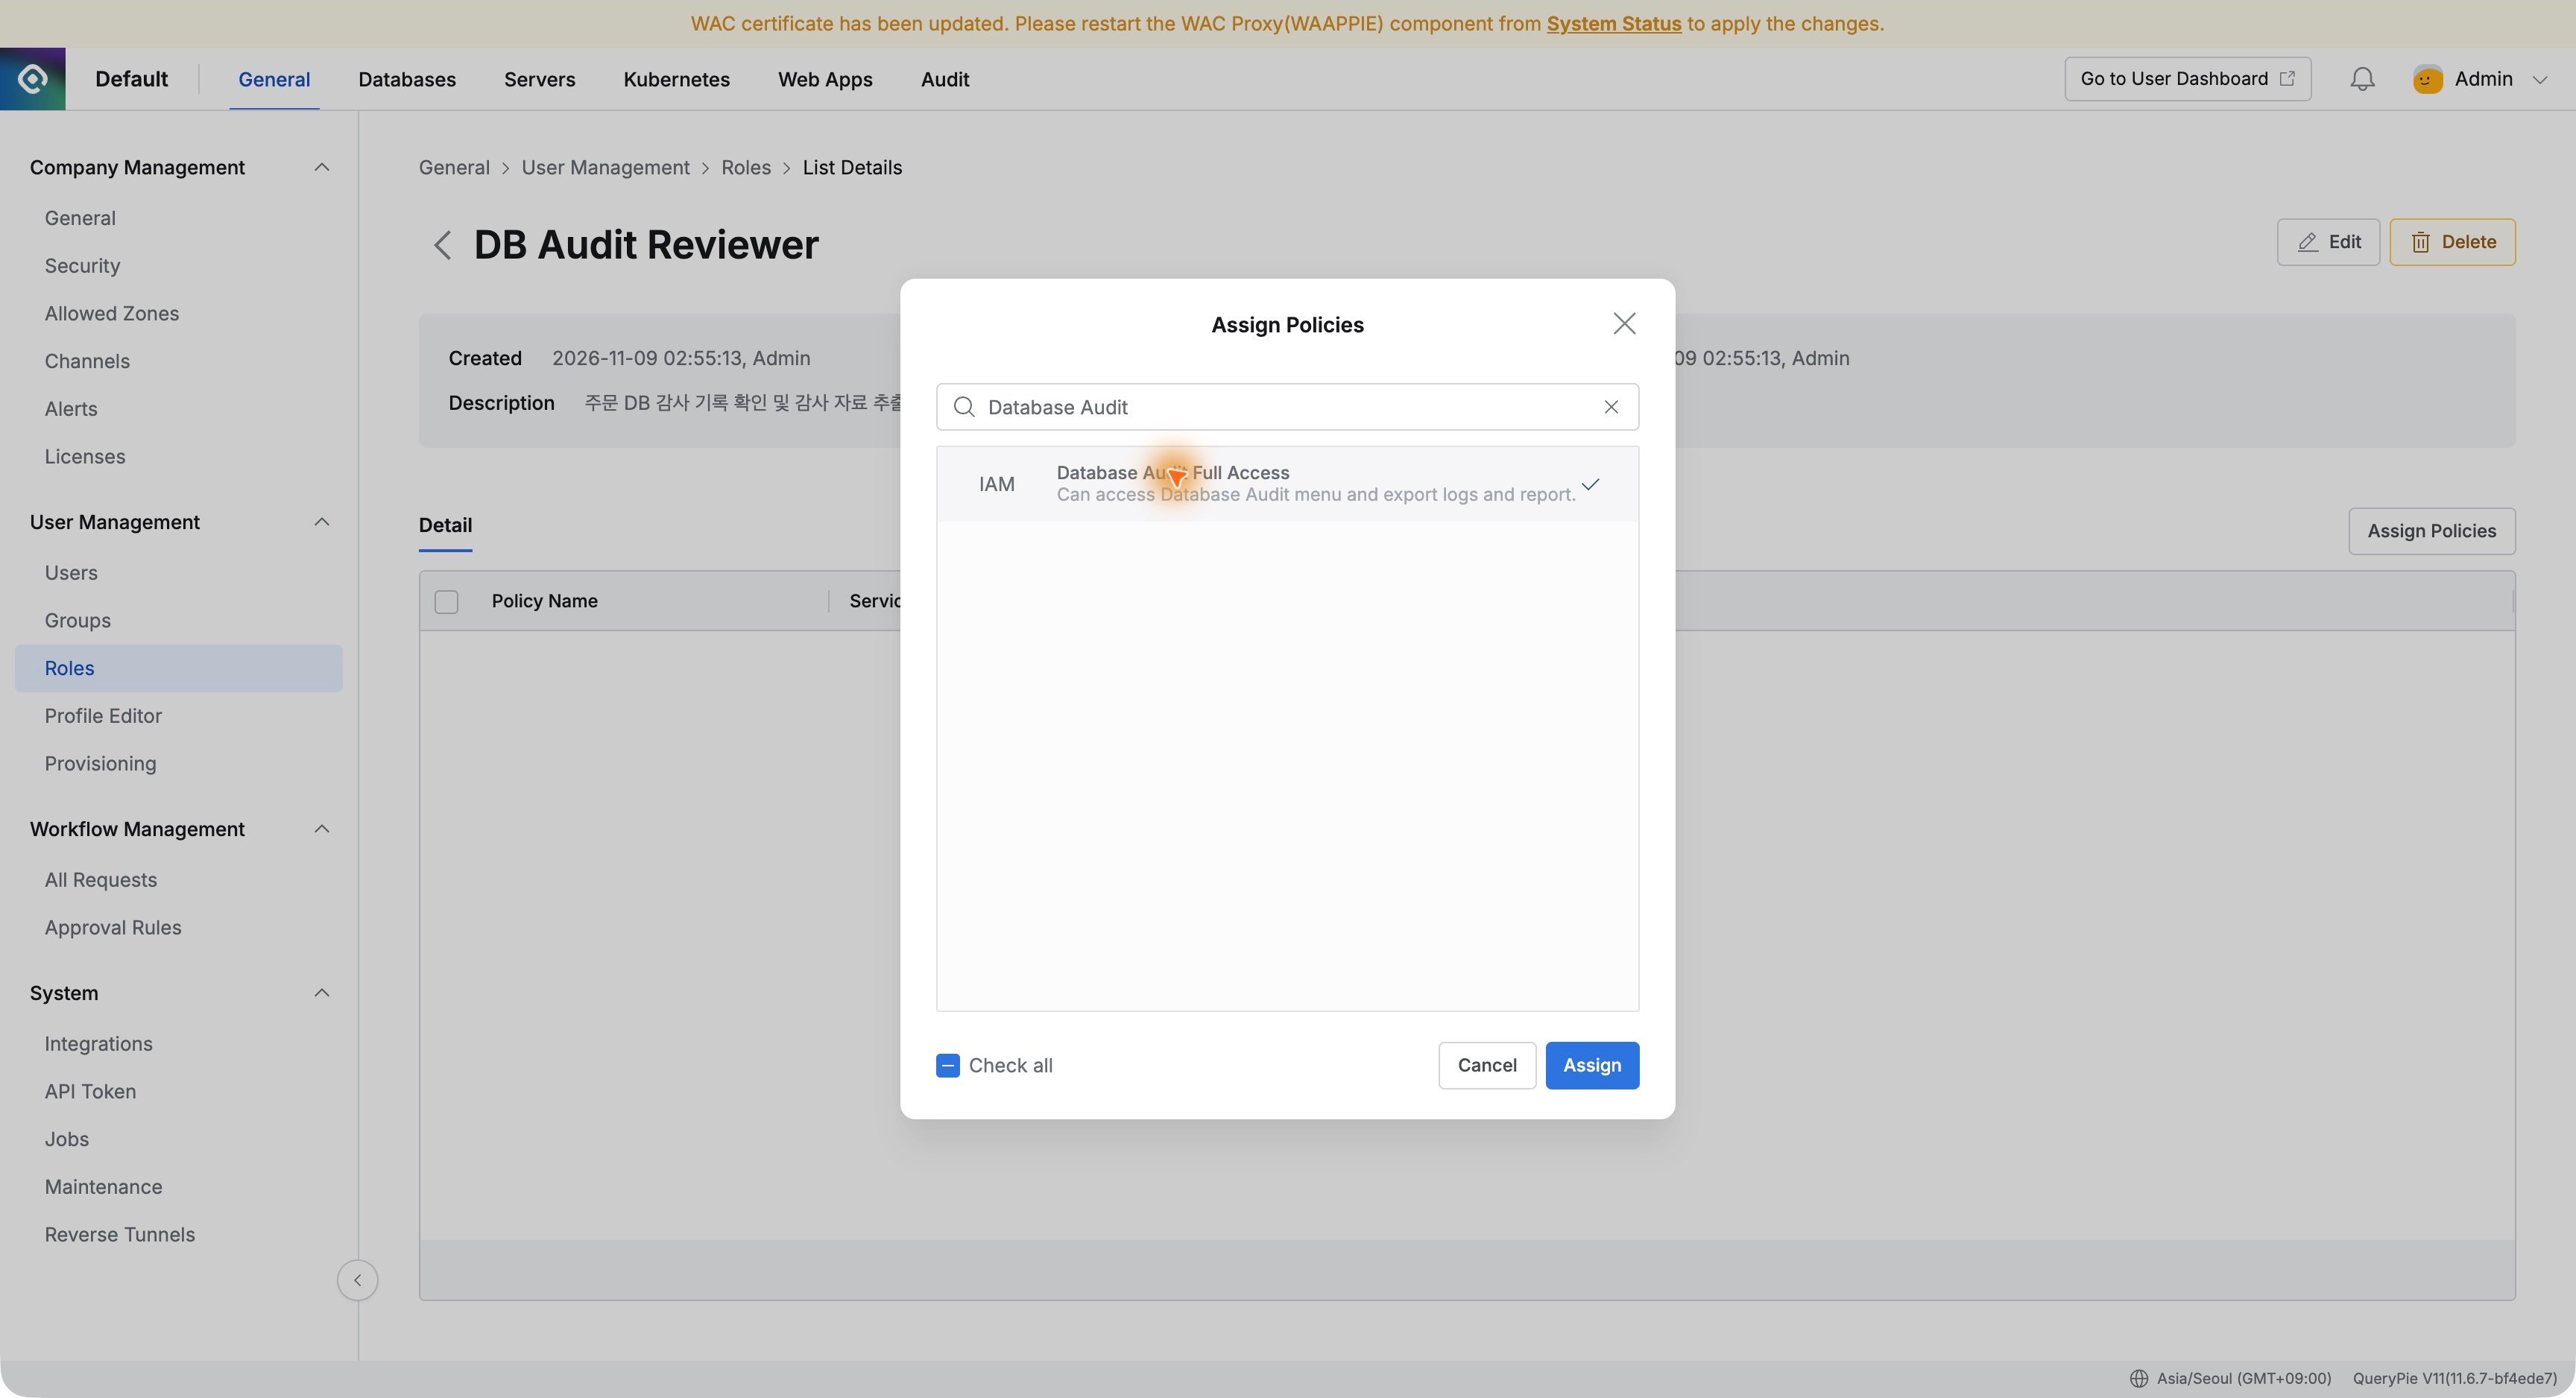
Database Audit Full AccessとReport Audit Full Accessの二つを付けた。監査閲覧とReports取得を許可し、ユーザー管理や接続設定の変更は追加しなかった。
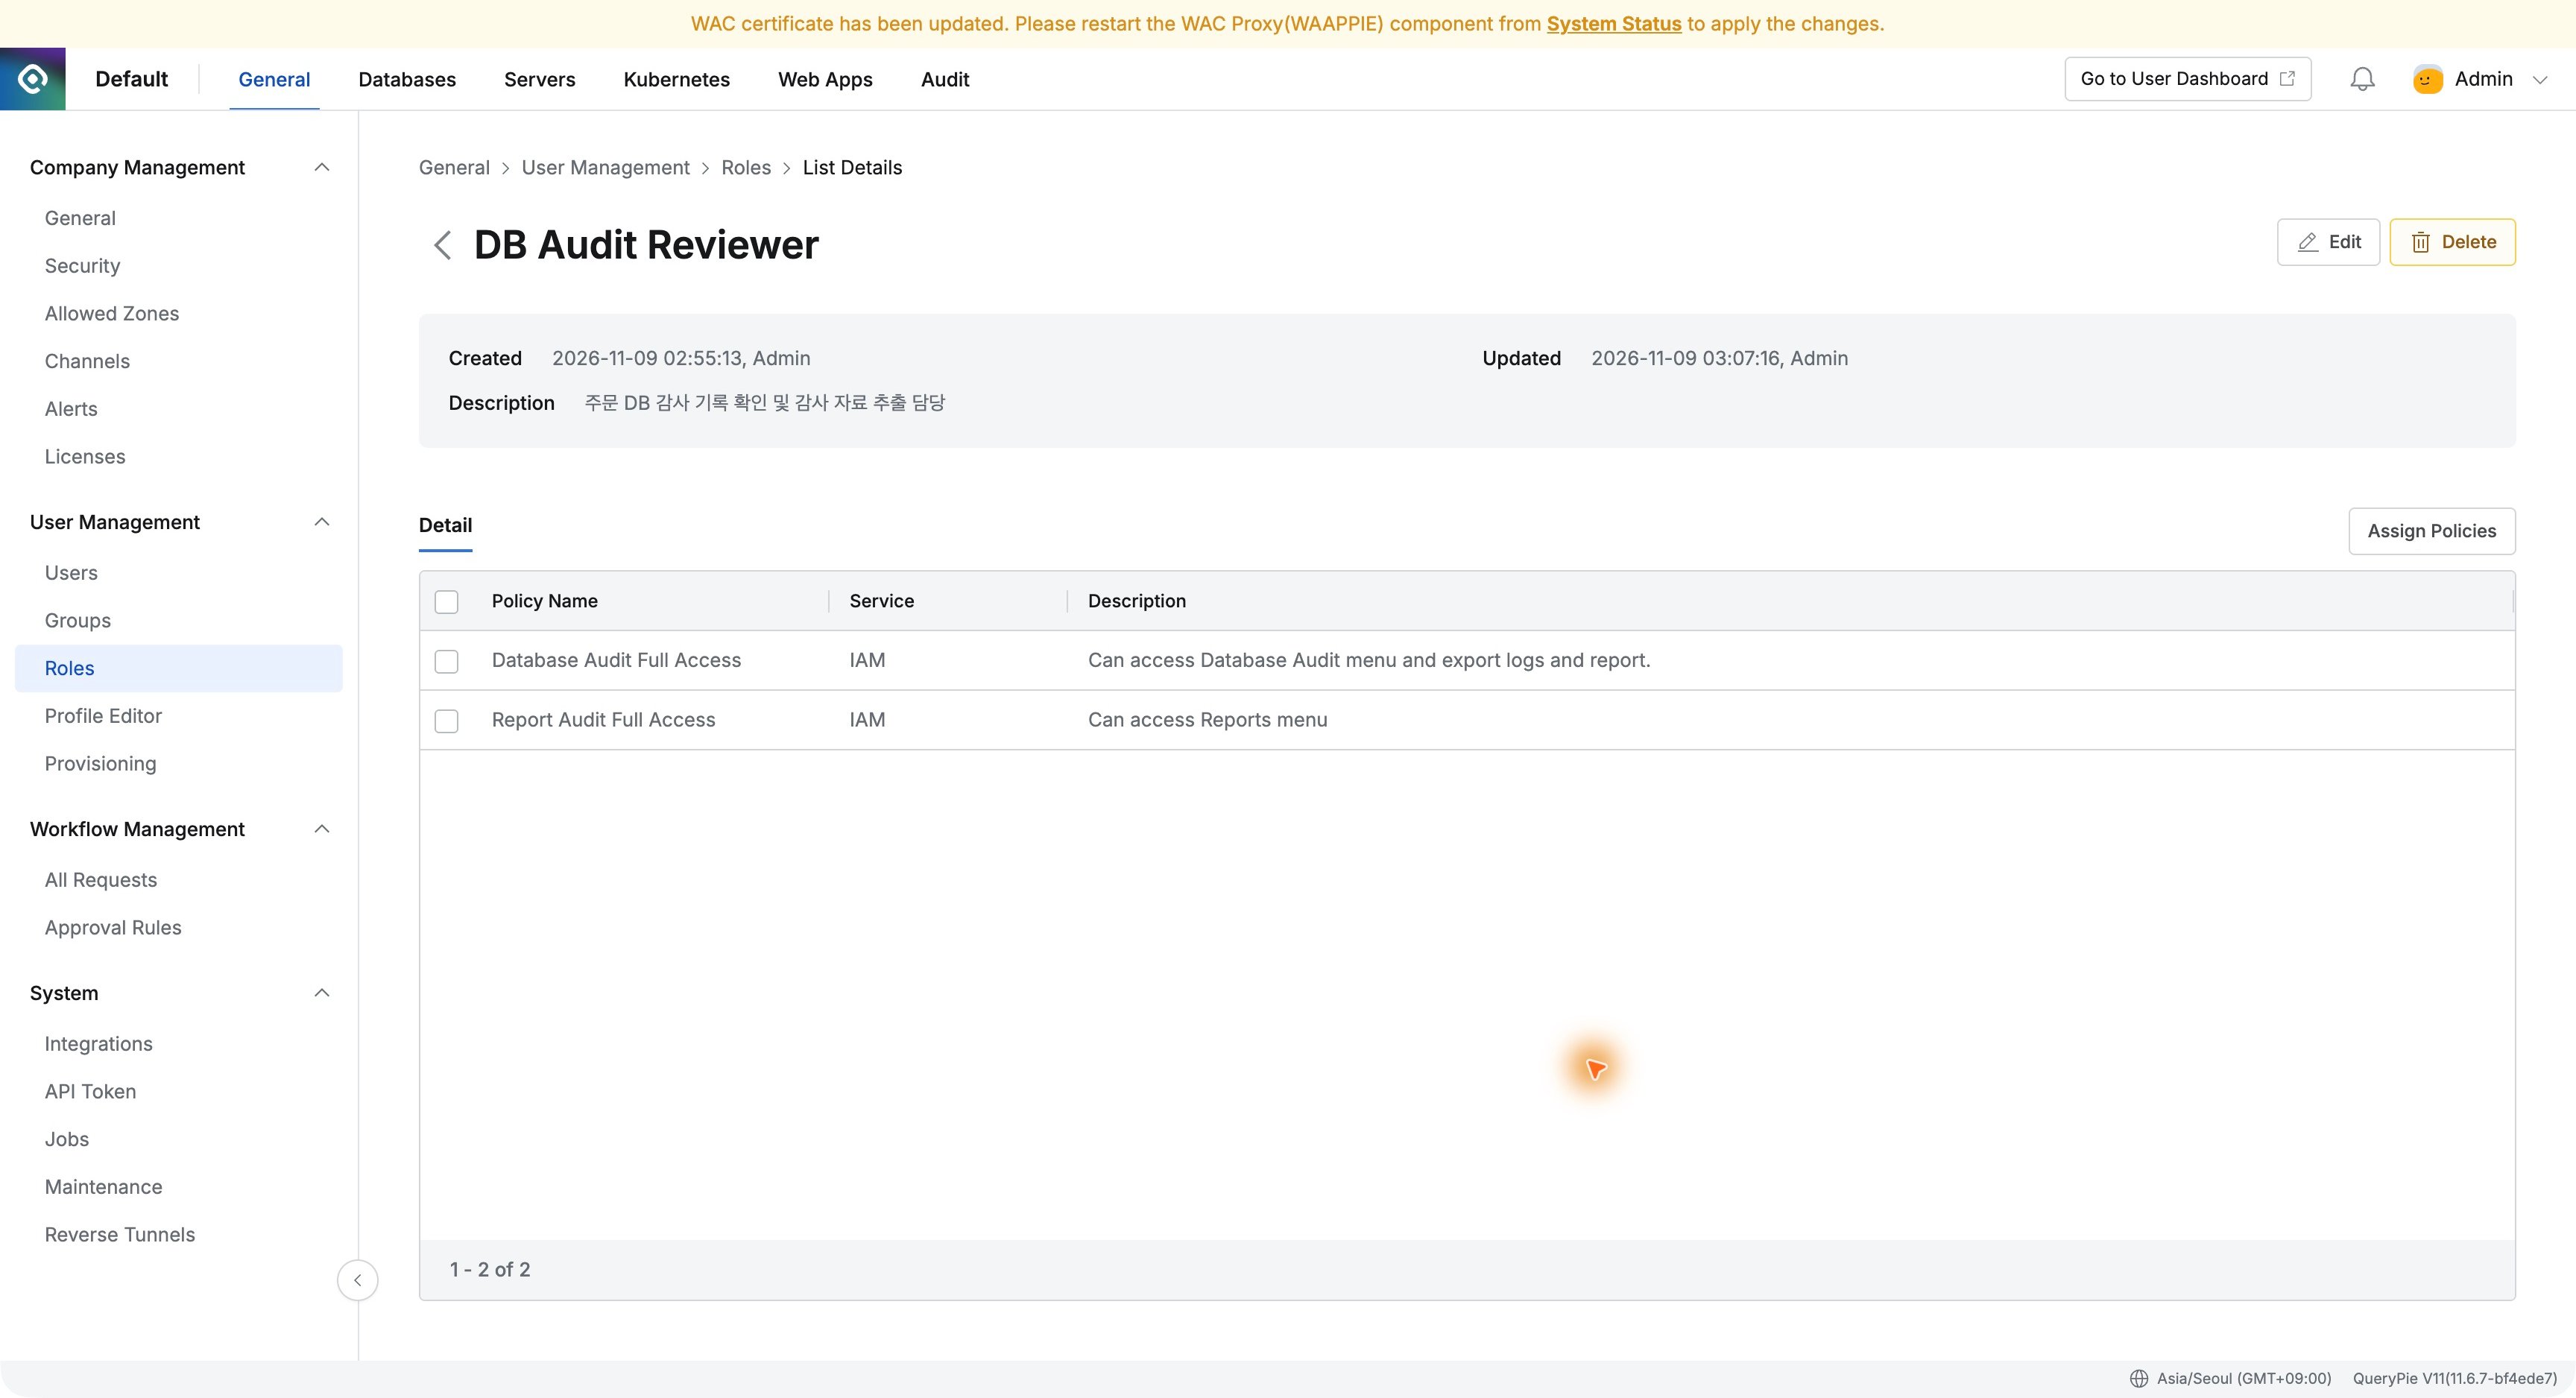
名前と説明が並び、何を任せたか確認しやすかった。この範囲には監査資料の取得も含まれる。
監査担当にロールを付与する
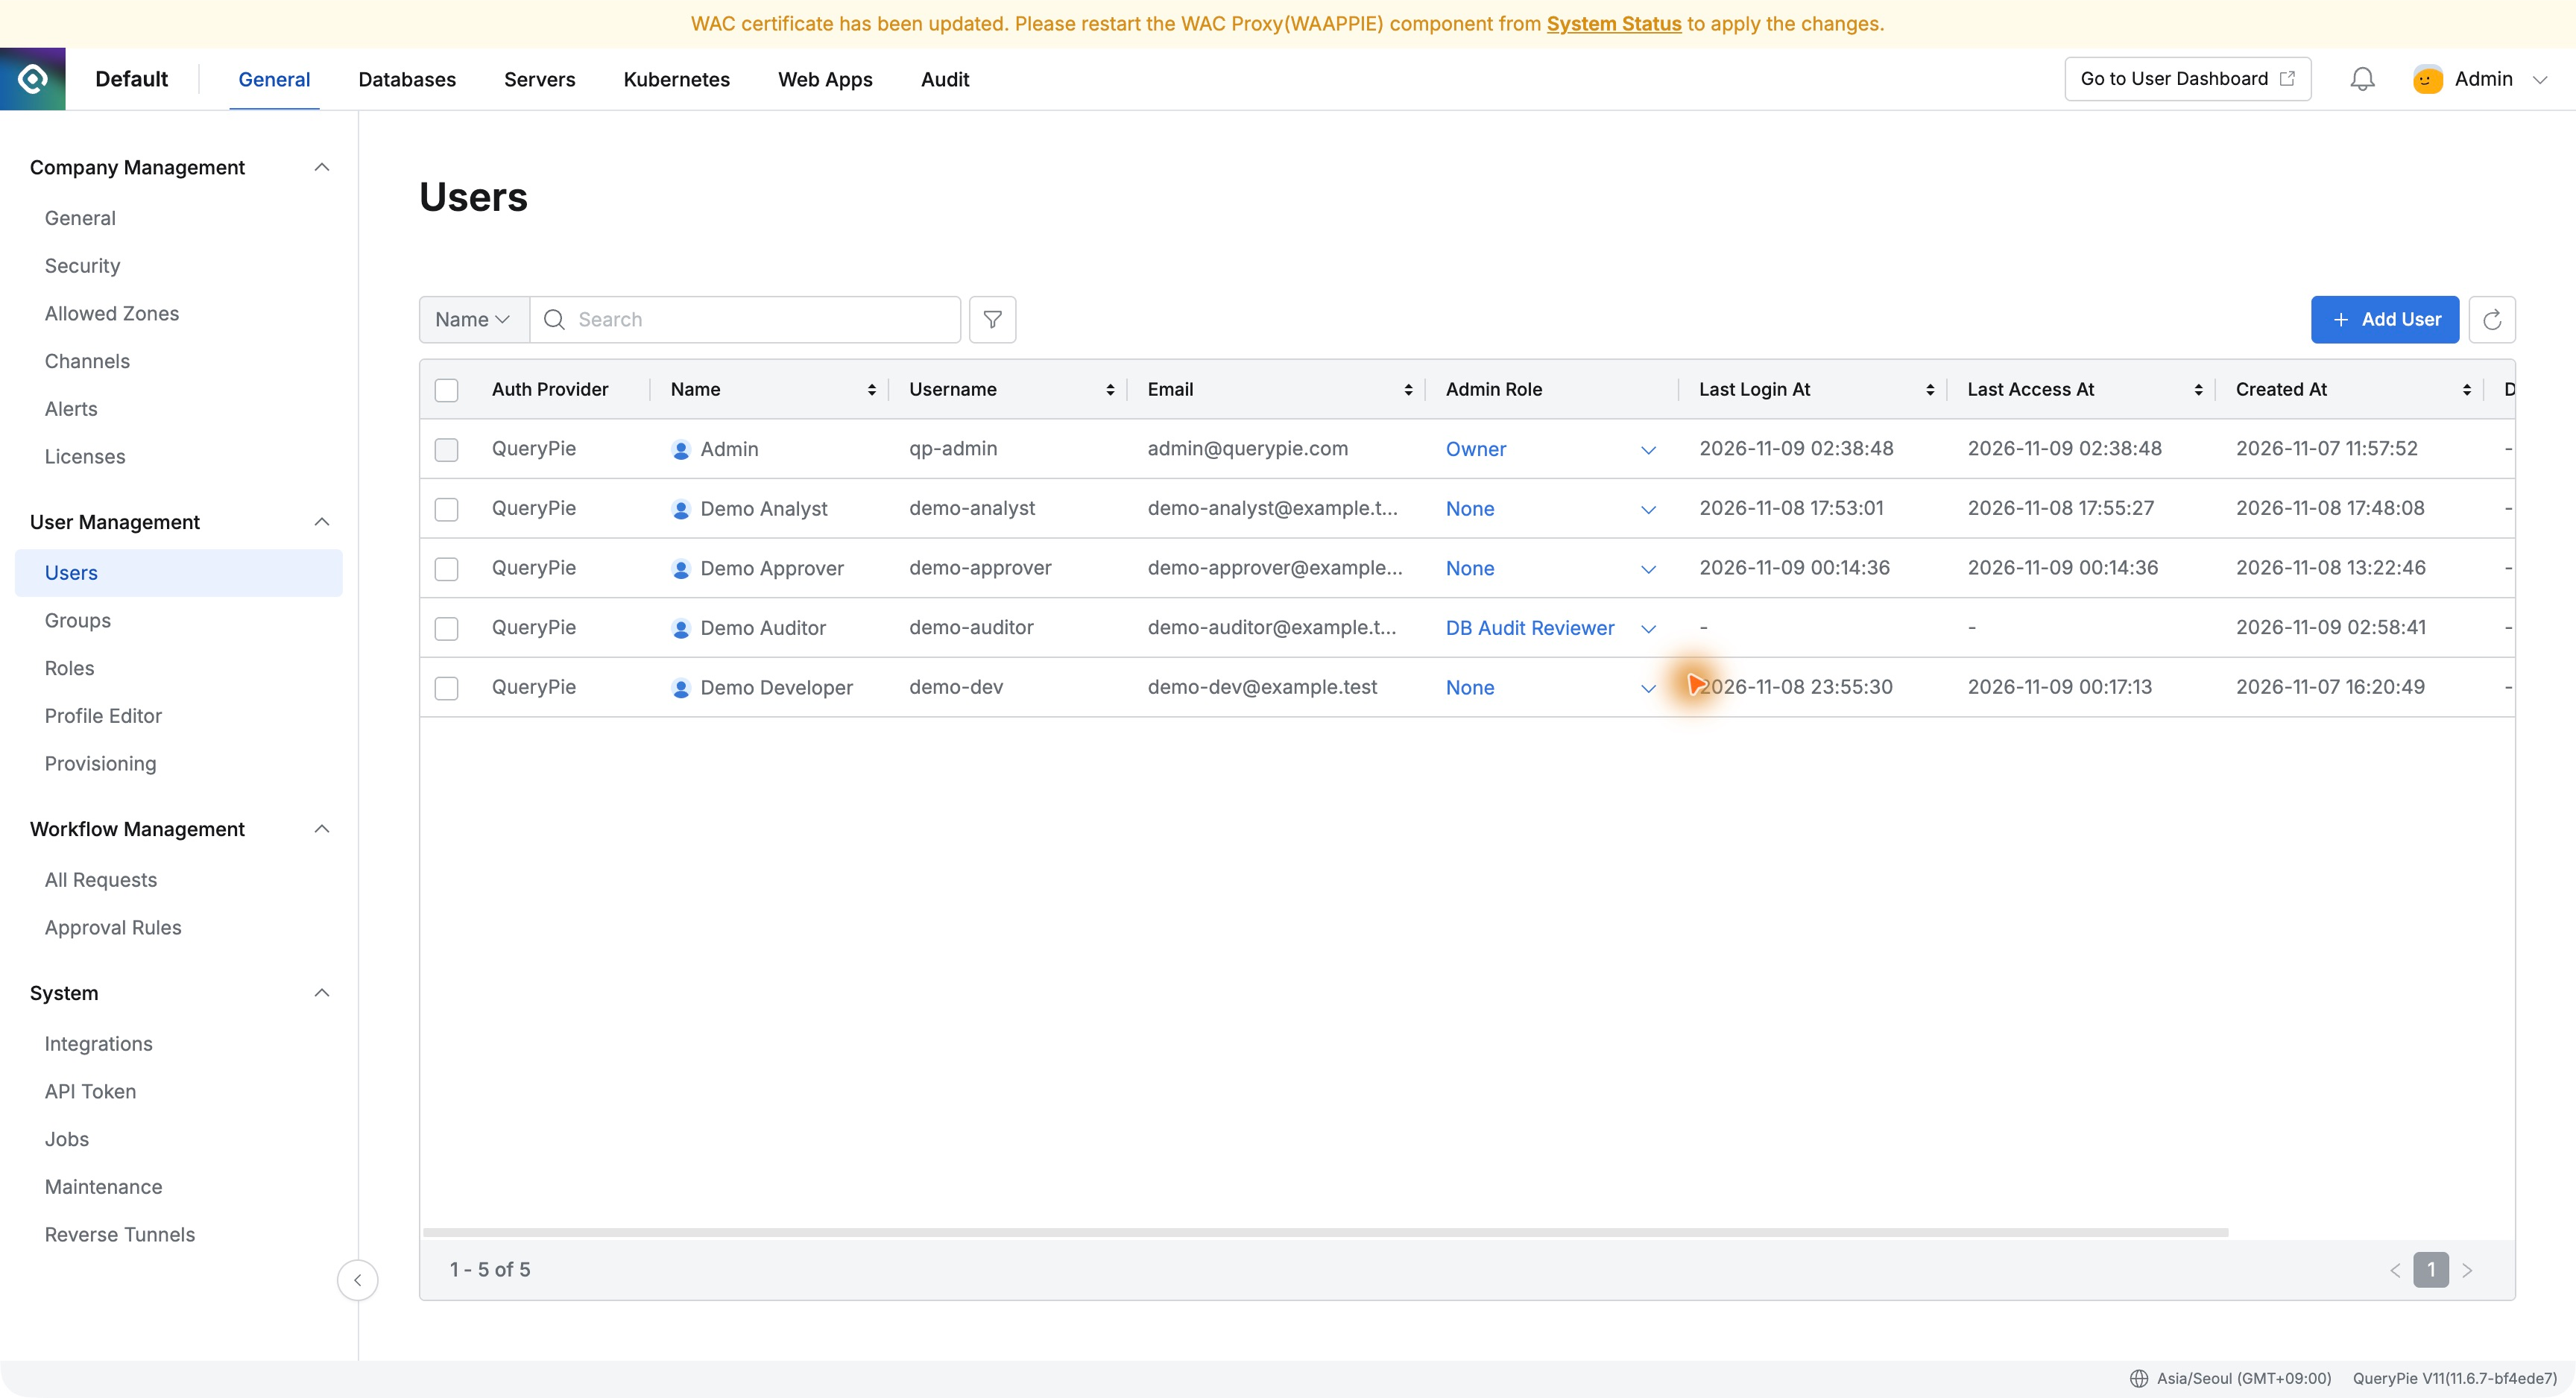
Demo Auditorを追加し、UsersのAdmin RoleでDB Audit ReviewerをApplyした。既存管理者はOwnerのままにした。
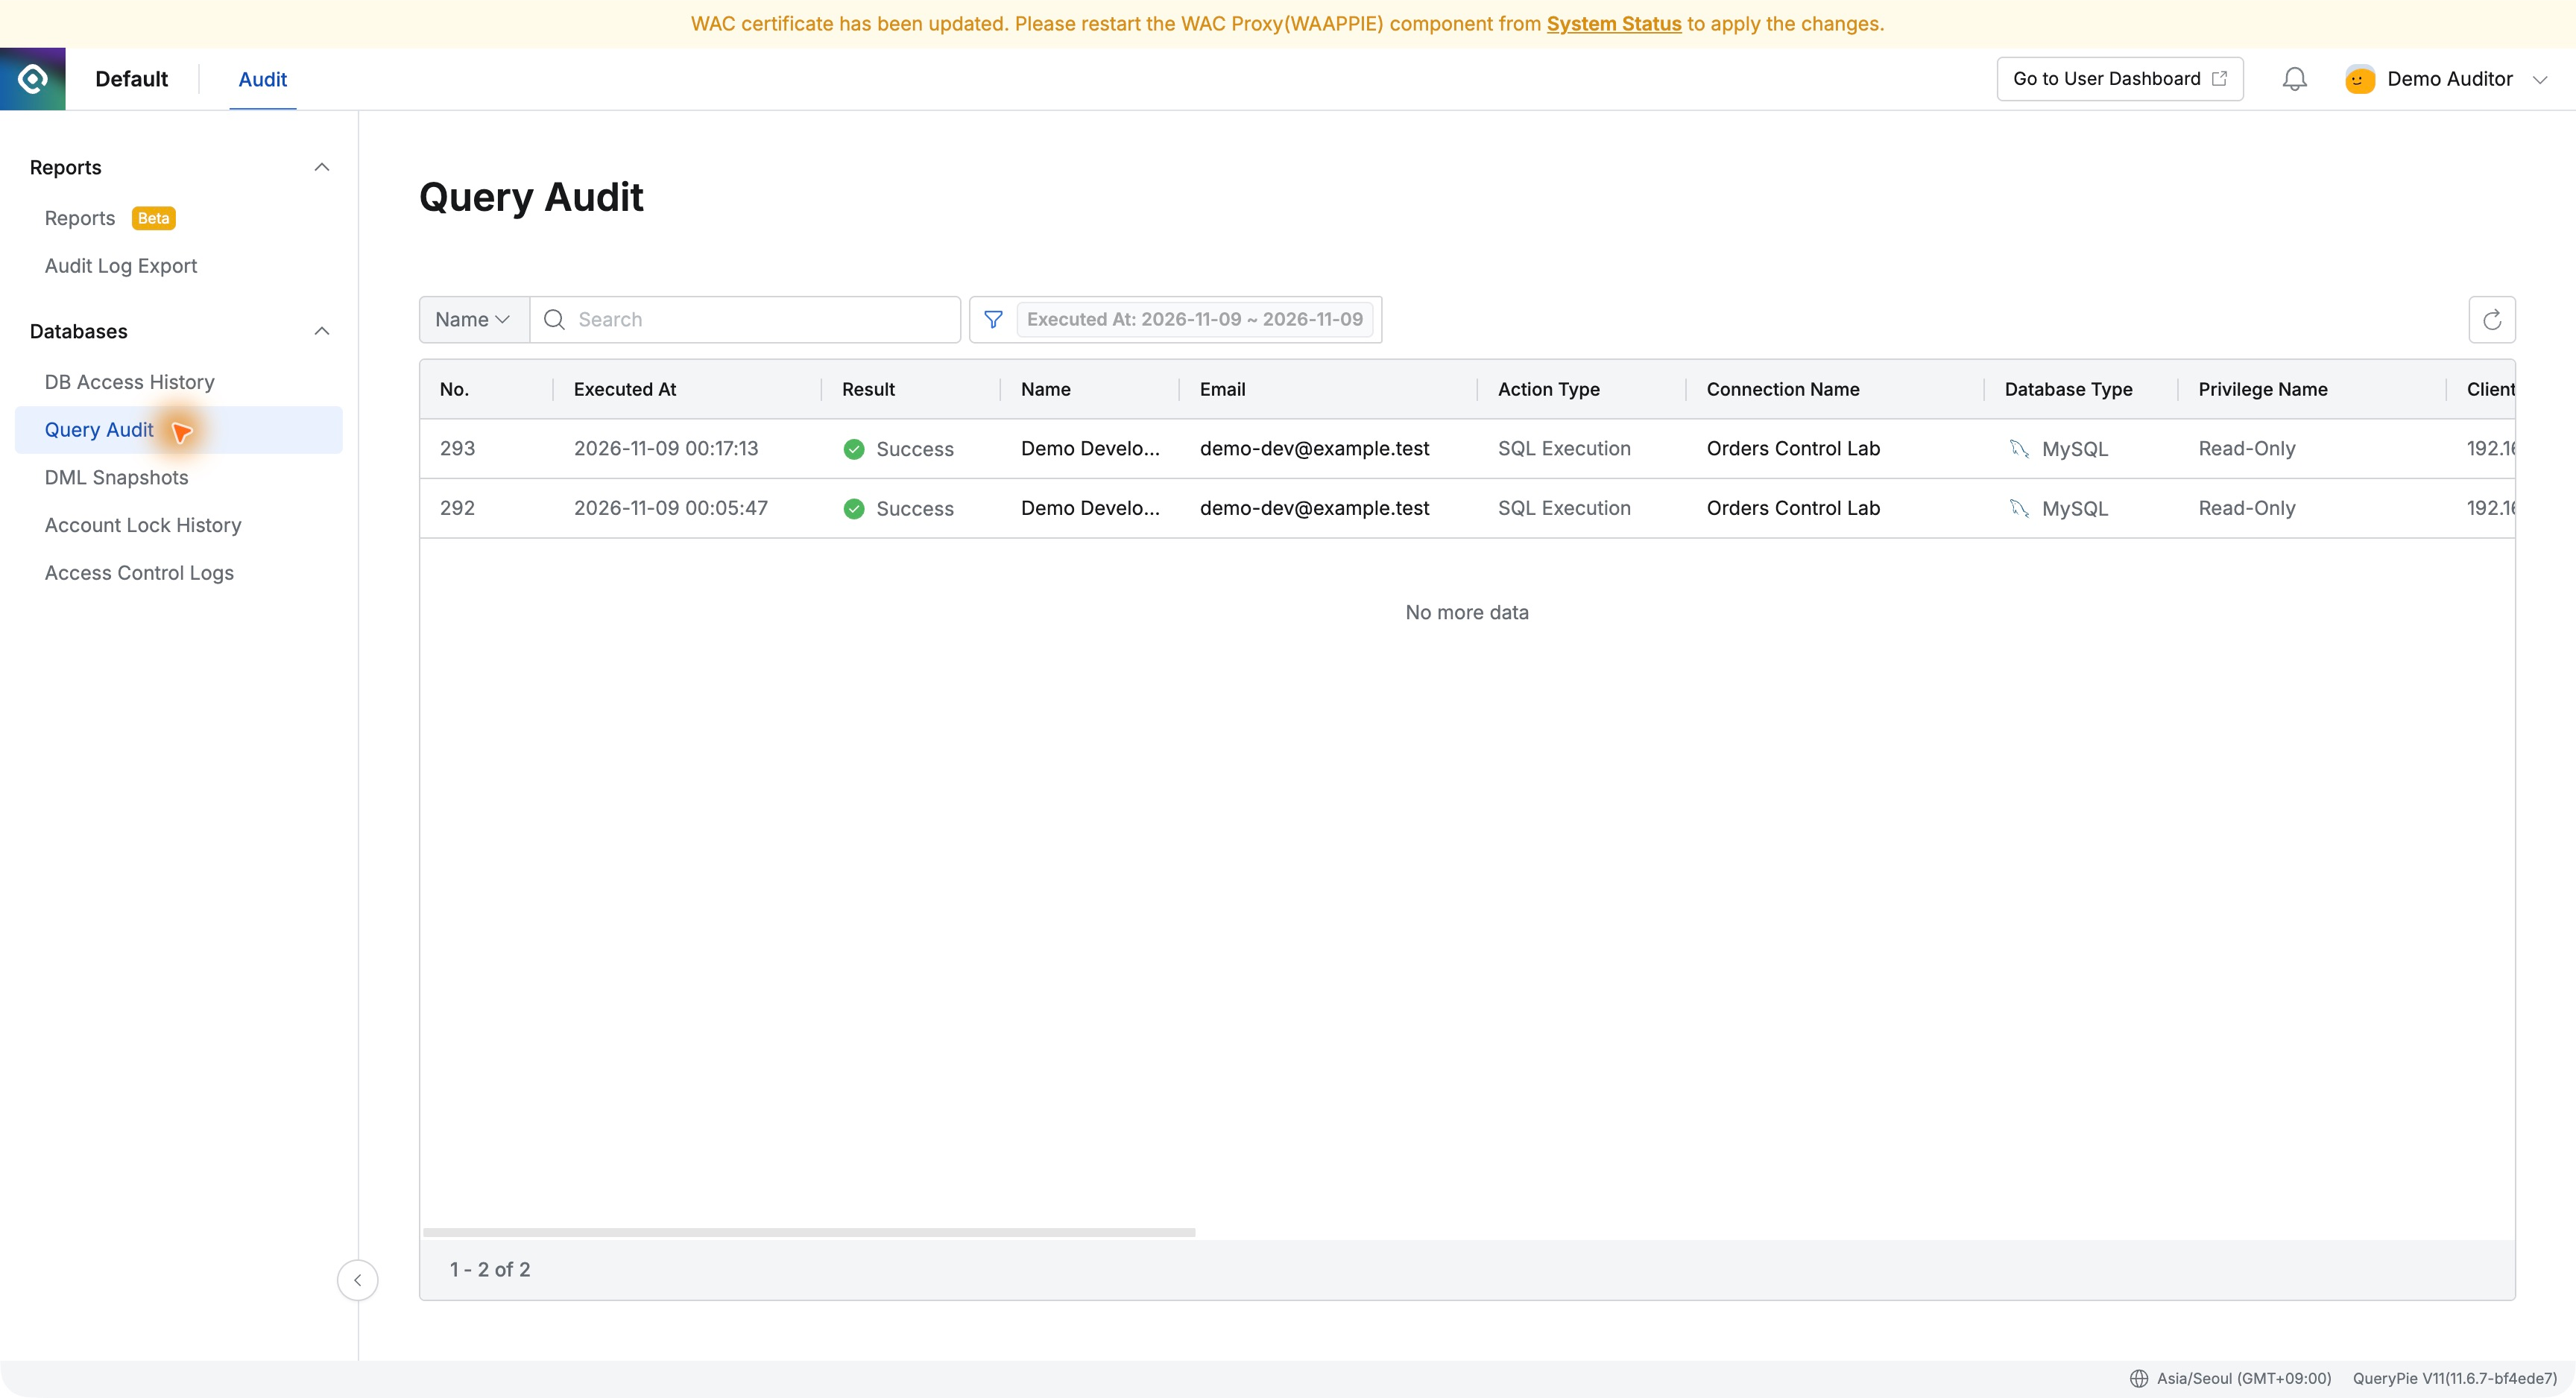
監査担当でログインするとAuditとReports・DB監査が見え、OwnerにあったGeneralやDB運用設定は表示されなかった。
開発者の注文変更記録を開く
Query Auditで第19回のNo.293を見つけた。Demo Developer、Success、Orders Control Lab、時刻、69ms、SQL Requestが表示された。
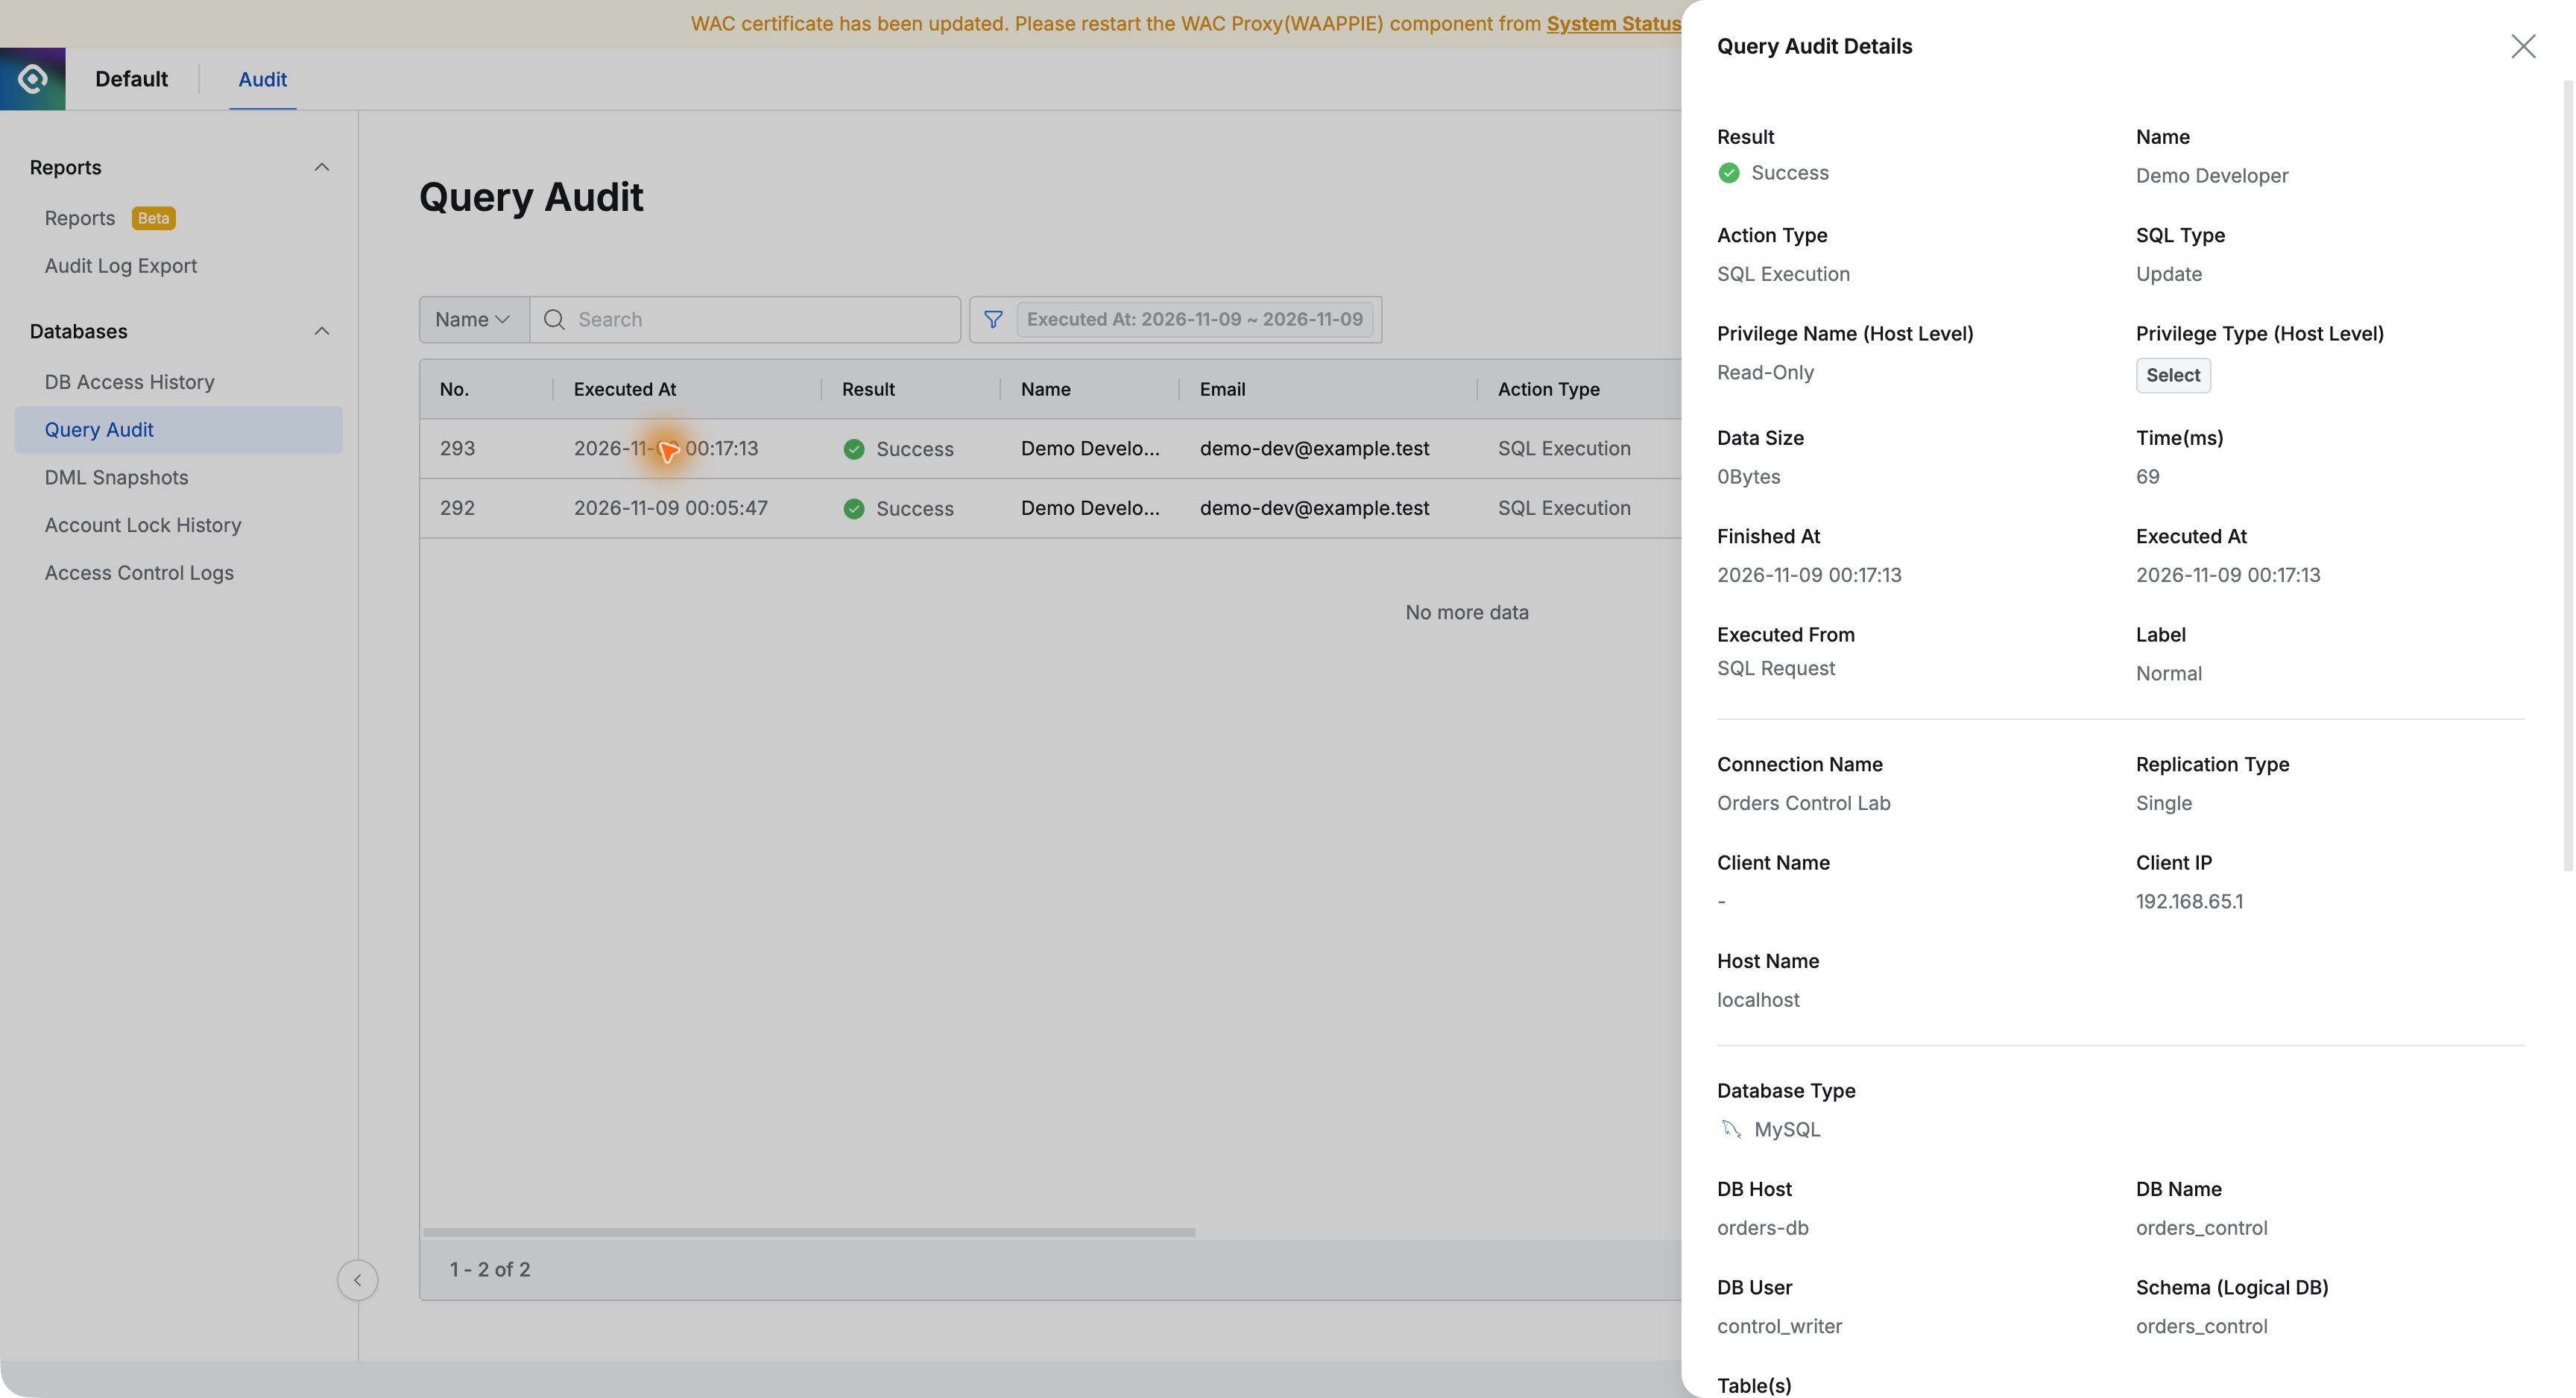
作業者や管理者のアカウントを借りず、自分のアカウントで人と処理経路を確認できた。
変更前後も監査担当が確認できる
同じUPDATEのDML Snapshotsでは4003のBeforeがPENDING、AfterがDELIVEREDで、以前の管理者確認と同じだった。
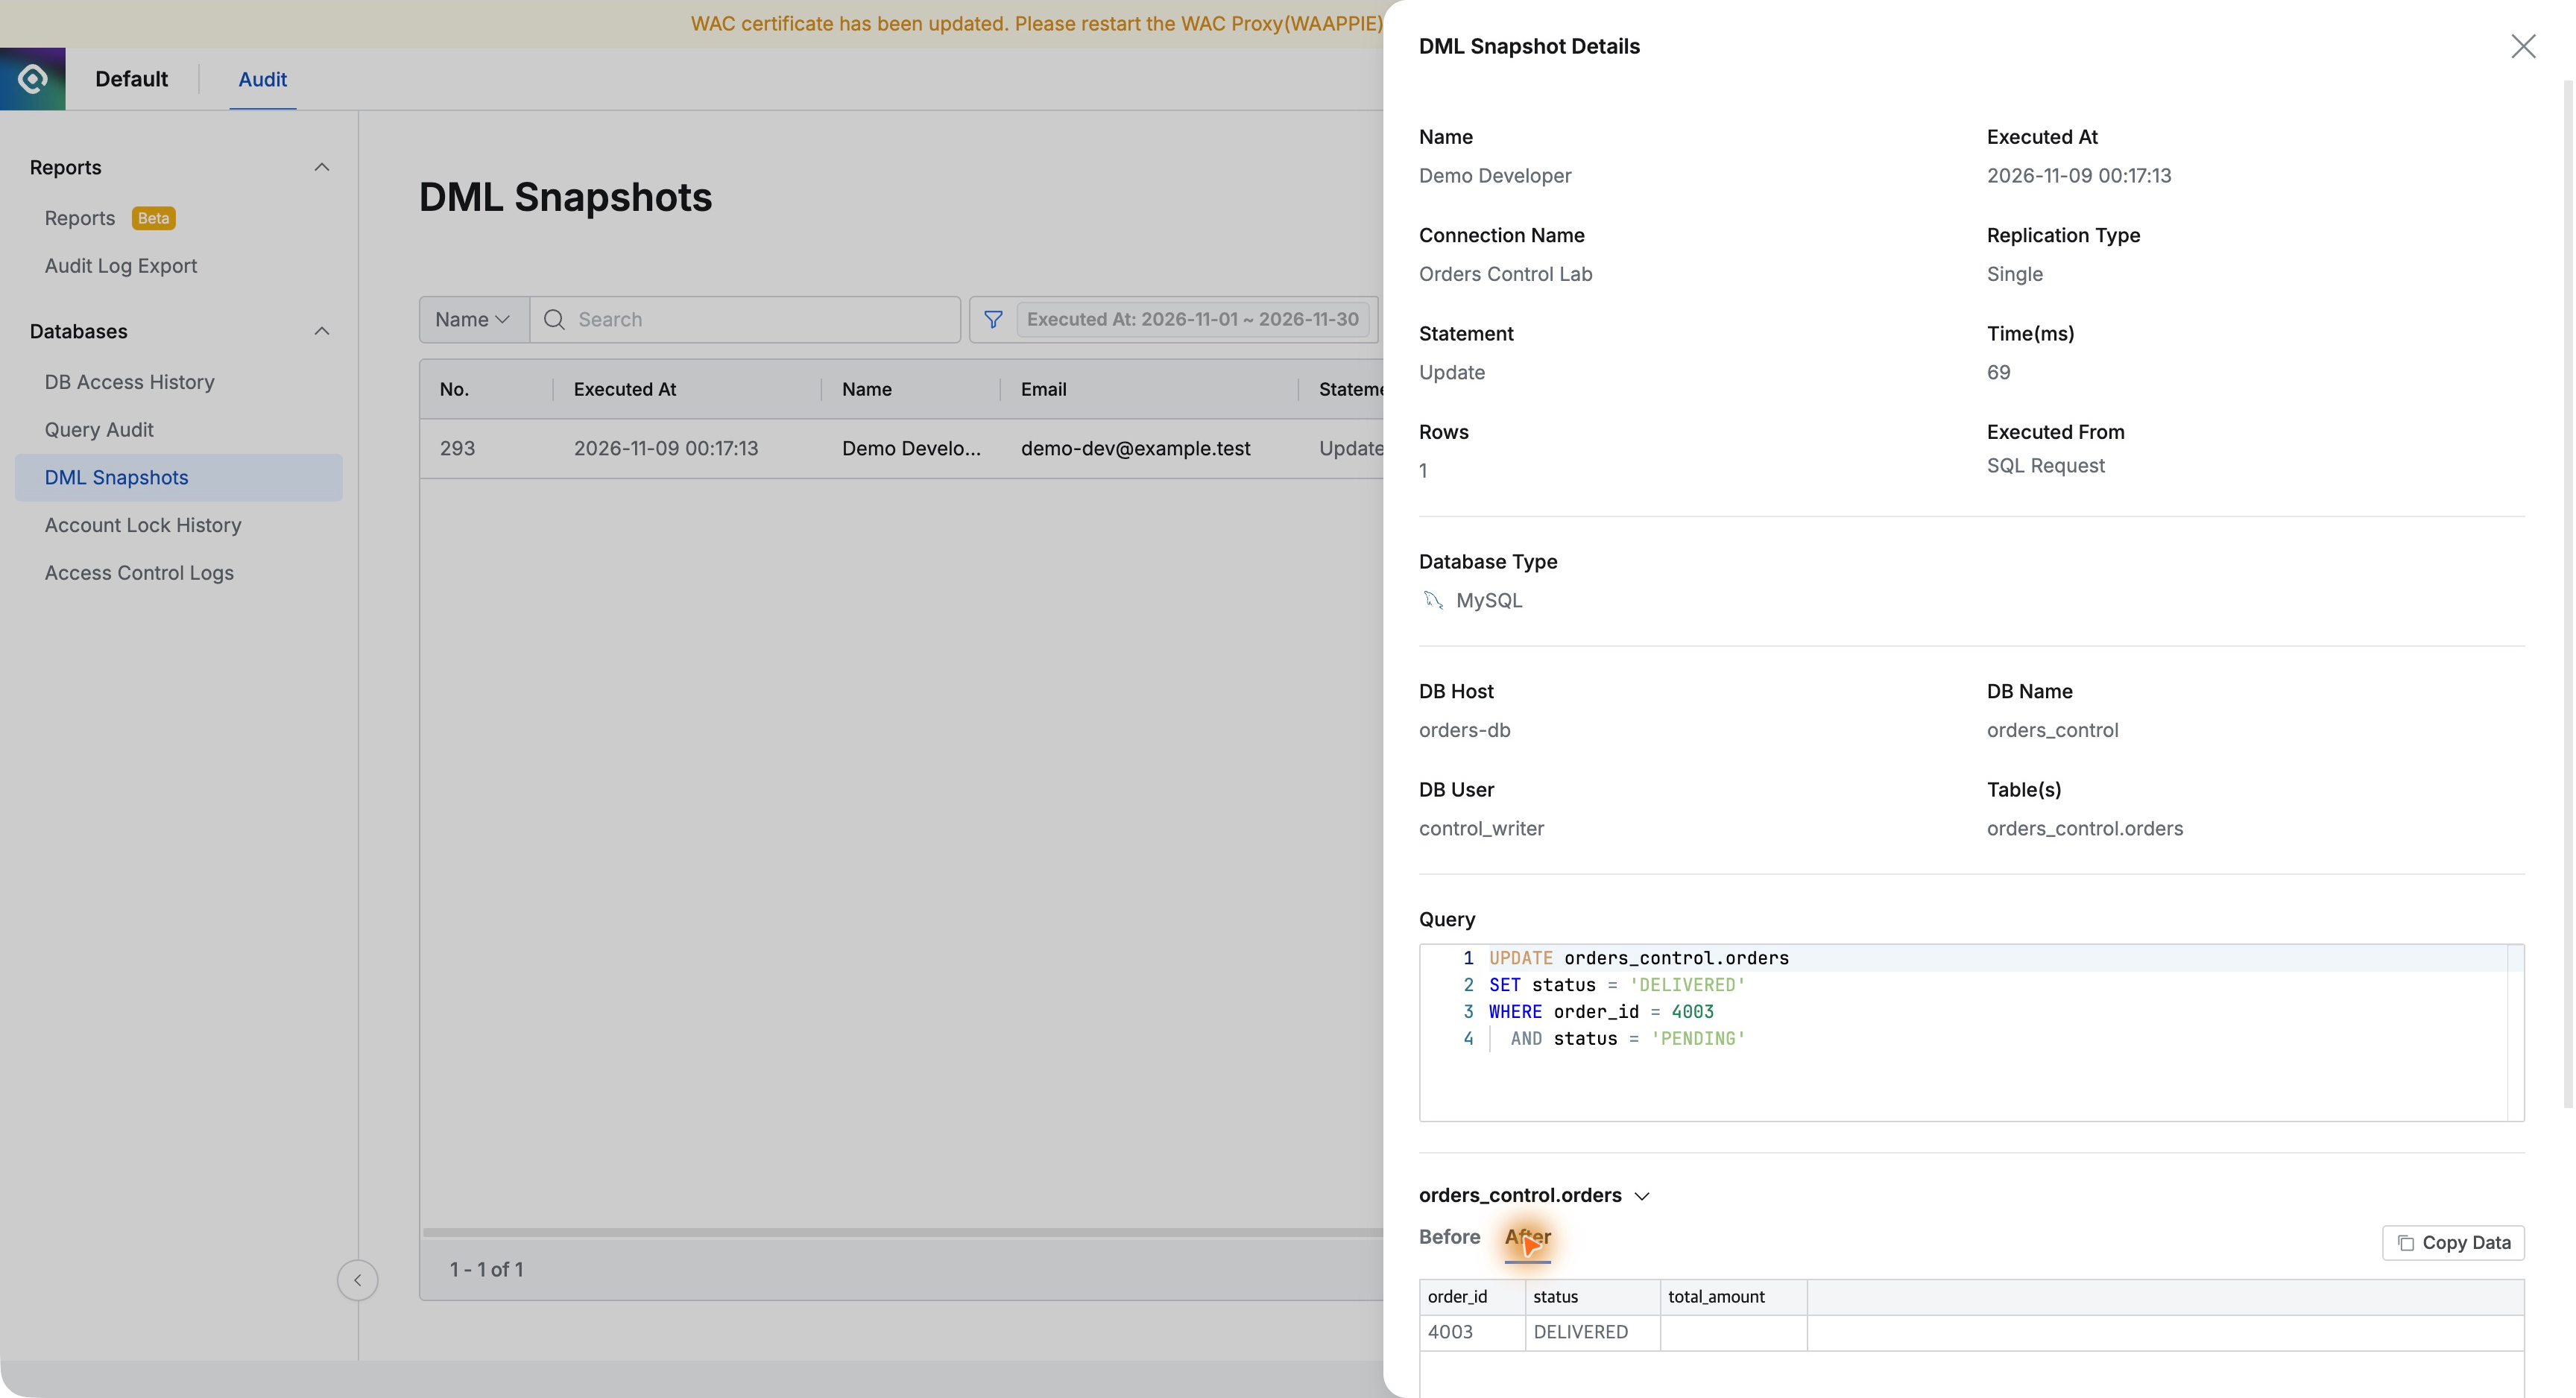
SQL成功だけでなく変わった値まで見られ、運用管理者へ画面を個別依頼する手間を減らせそうだ。
DB運用設定は開けない
同じアカウントでDB運用設定のURLへ直接アクセスするとNo Permissionだった。
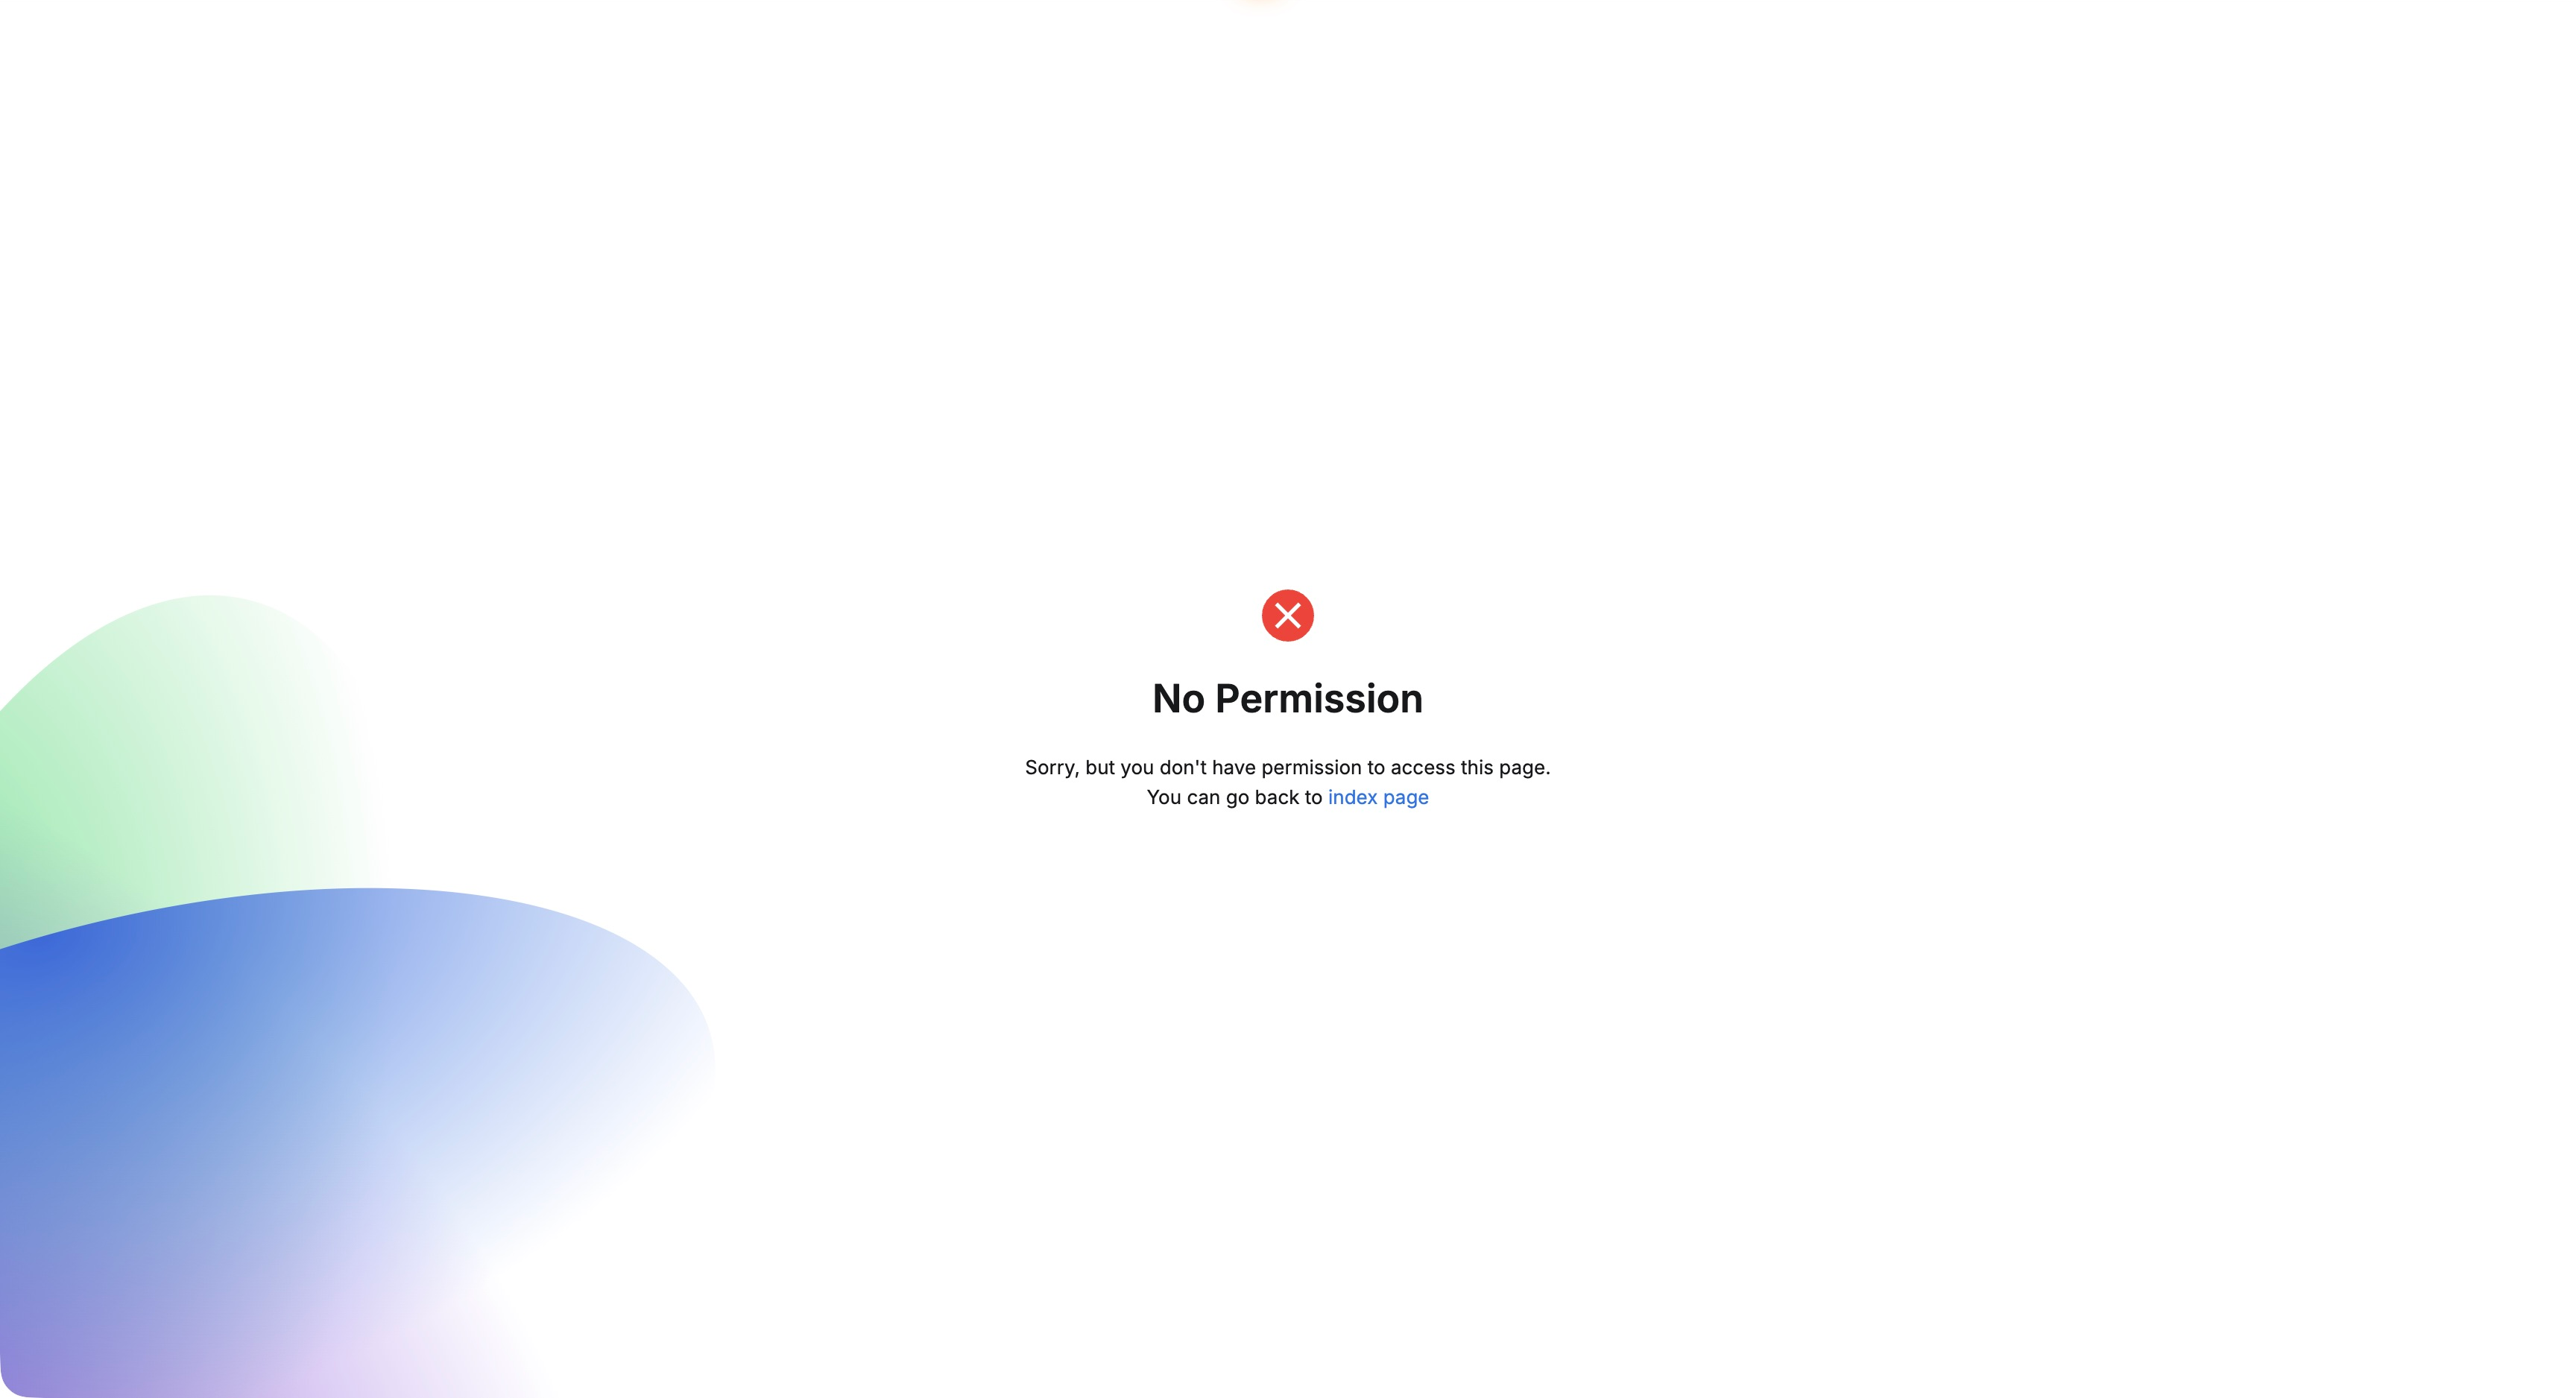
監査担当は記録、設定変更は運用管理者と分けられた。メニューを隠すだけでなく、直接URLでも開けないと確認できた。
資料取得も同じアカウントで行う
Audit Log Exportで第20回のCompletedを開き、Demo AuditorがDownloadした。
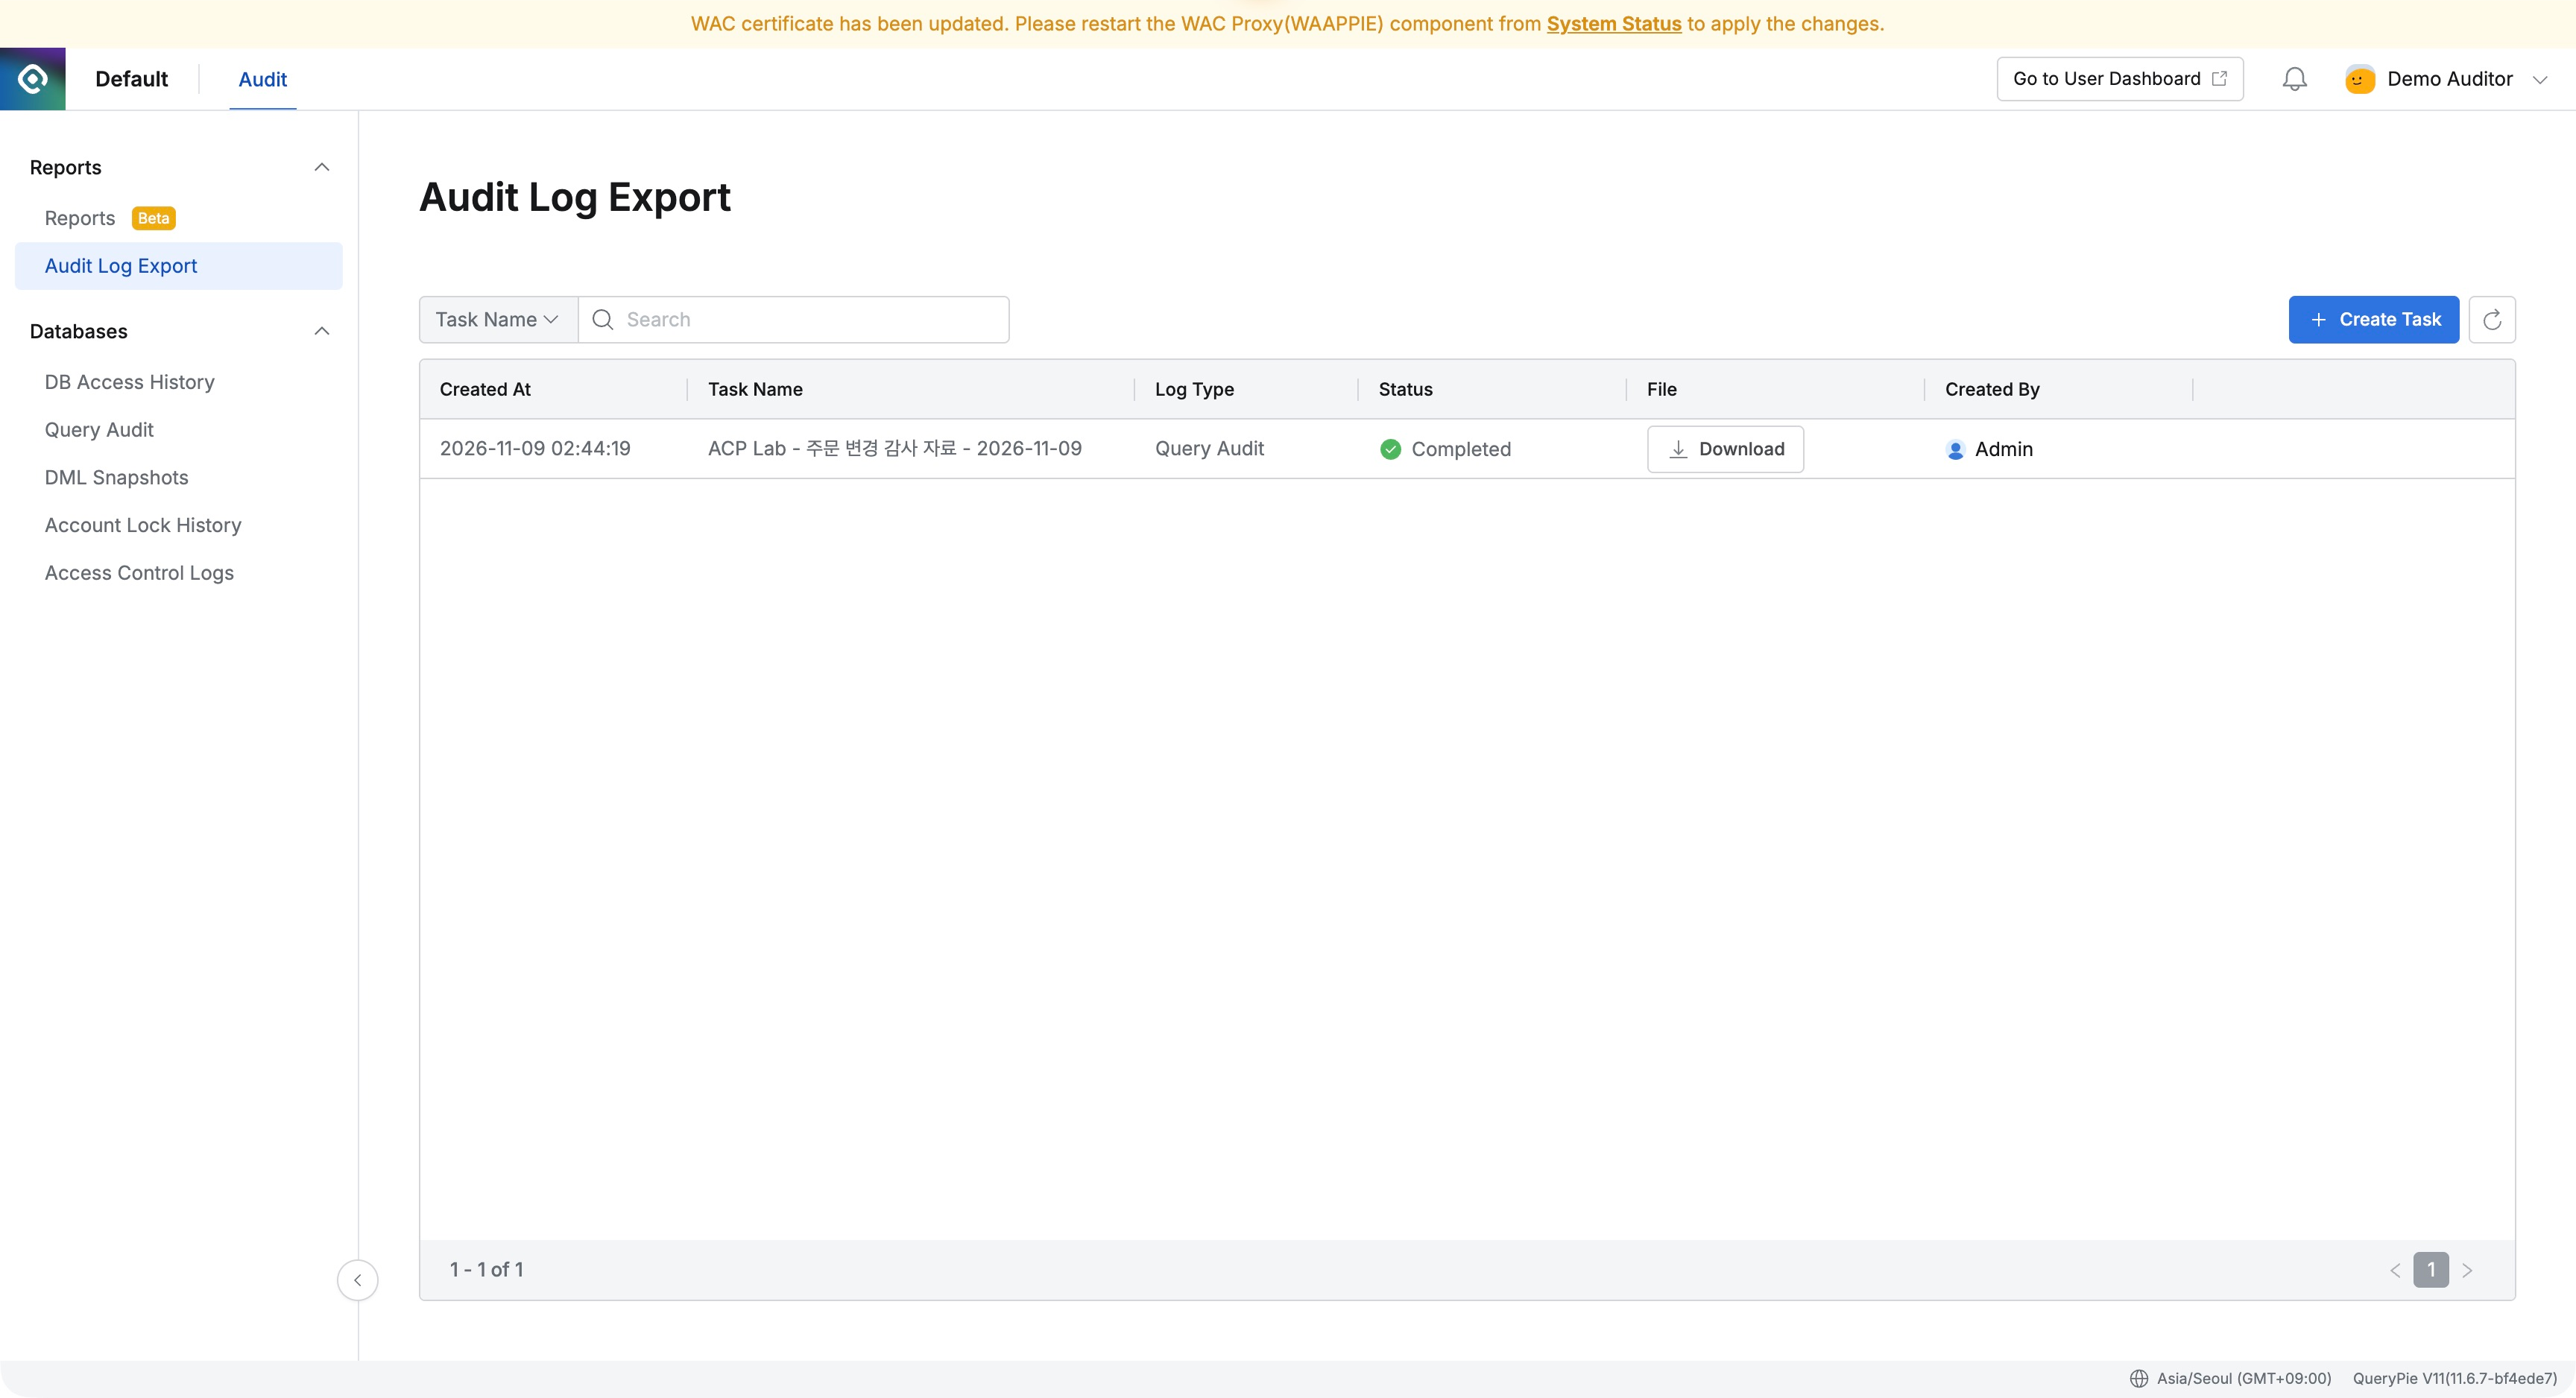
展開したCSVは管理者の資料と一致し、SELECTと承認UPDATEの2件が入っていた。確認から必要ファイルの取得まで自分で対応できた。
役割を分ければ管理者へ都度依頼せず、監査担当は自分で履歴・値・ファイルを確認できる。DB設定権限は別に維持し、組織の業務に合わせて管理権限を分離できる点がよかった。
QueryPie Community 11.6.7で架空ユーザーと注文DBの監査記録を使って行った。
参考: QueryPie公式Roles文書 · ユーザーへの管理者ロール付与