[第20回] 監査に必要な記録だけを抽出する — QueryPie Audit Log Export
2026年11月9日
第19回はDML Snapshotで前後値を見た。今回は特定ユーザーがどのDBで何をしたかを監査や点検へ渡す場面を考え、作業記録をファイルにした。
Audit Log Exportで期間とユーザーを指定すると参照と承認変更をまとめられた。SQLと結果に加え、承認申請を識別するUUIDも含まれていた。
まず出力項目を確認する
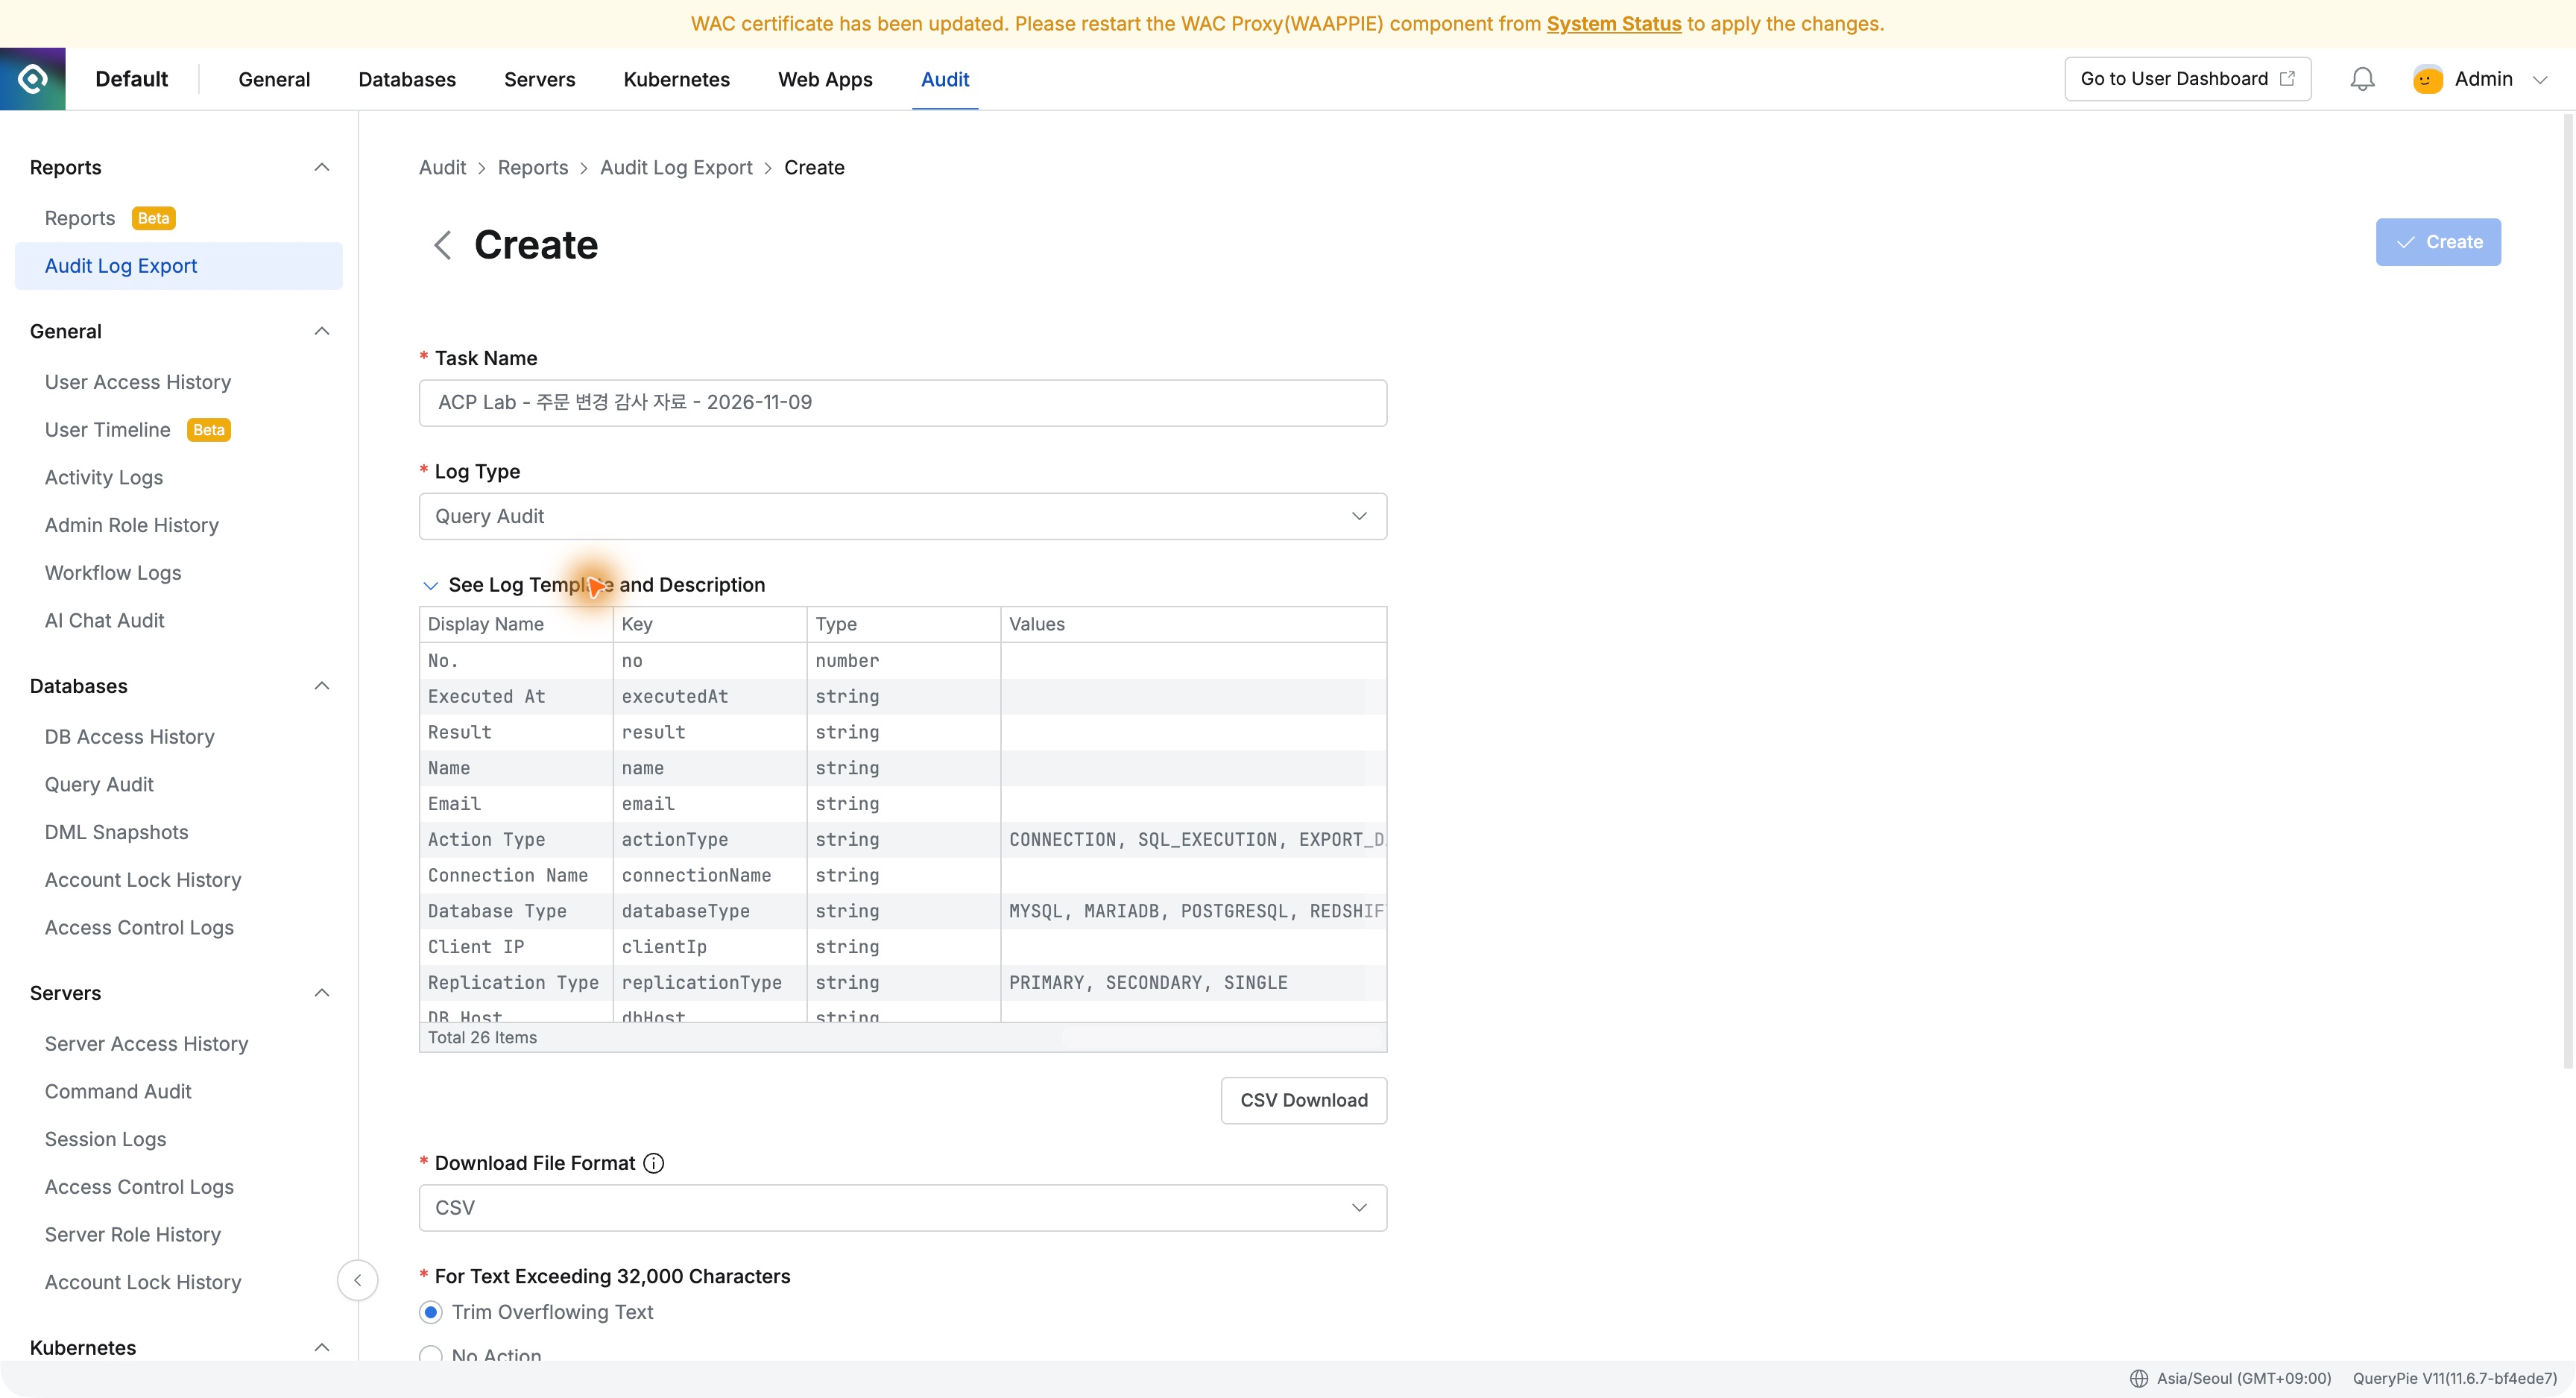
Audit → Reports → Audit Log ExportのCreate Taskで「ACP Lab - 注文変更監査資料 - 2026-11-09」とし、Query Auditを選んだ。
See Log Template and Descriptionで項目とフィルター名を見られる。ユーザーはname、接続はconnectionName、操作はactionType。説明を見ながら条件を書けた。
一日の記録から開発者の注文DB作業を選ぶ
2026年11月9日から、Demo DeveloperがOrders Control LabでSQL実行した記録だけを選んだ。Filter Expressionは次のとおり。
name == 'Demo Developer'&& connectionName == 'Orders Control Lab'&& actionType == 'SQL_EXECUTION'
CSVを選び、長文処理はNo Actionにした。32,000文字を超えても切り捨てず保存する設定だ。
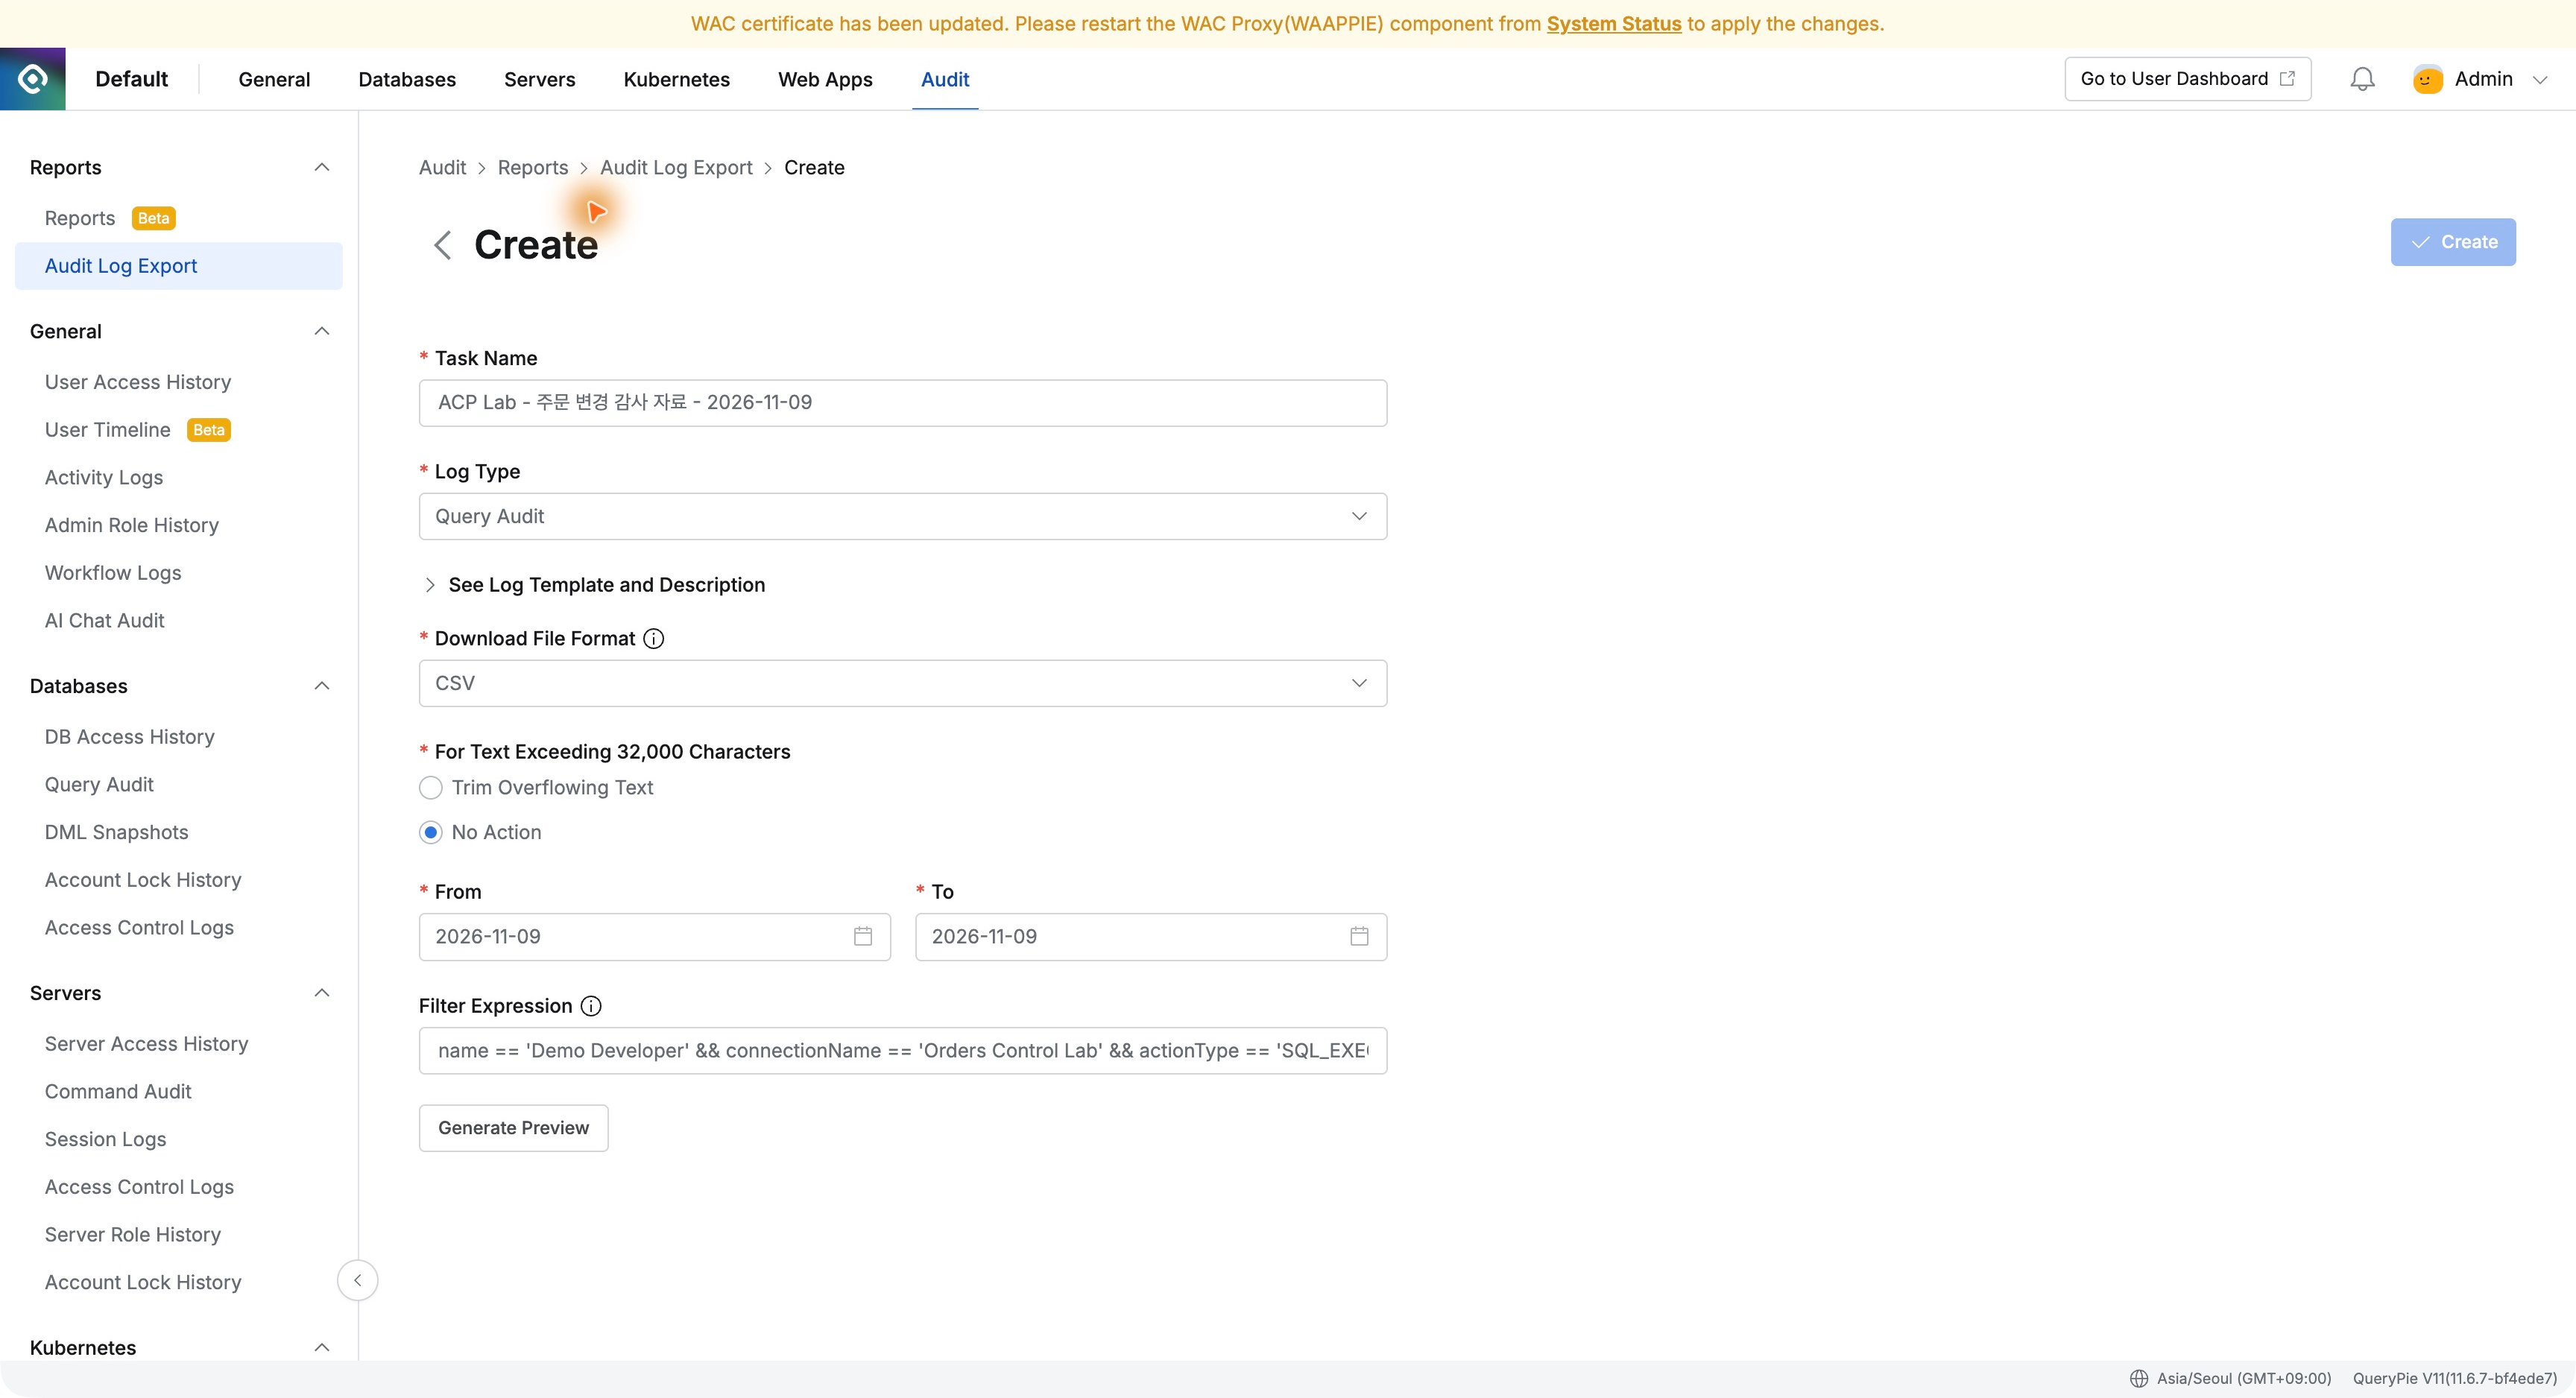
抽出時に範囲を定められるのがよかった。特定作業の説明なら関連記録だけを集めた方が確認しやすい。
ファイル作成前にプレビューする
Generate Previewでは00:05:47の4003参照と00:17:13のUPDATEの2件が出た。どちらもDemo Developer、Orders Control Lab、SUCCESSだった。
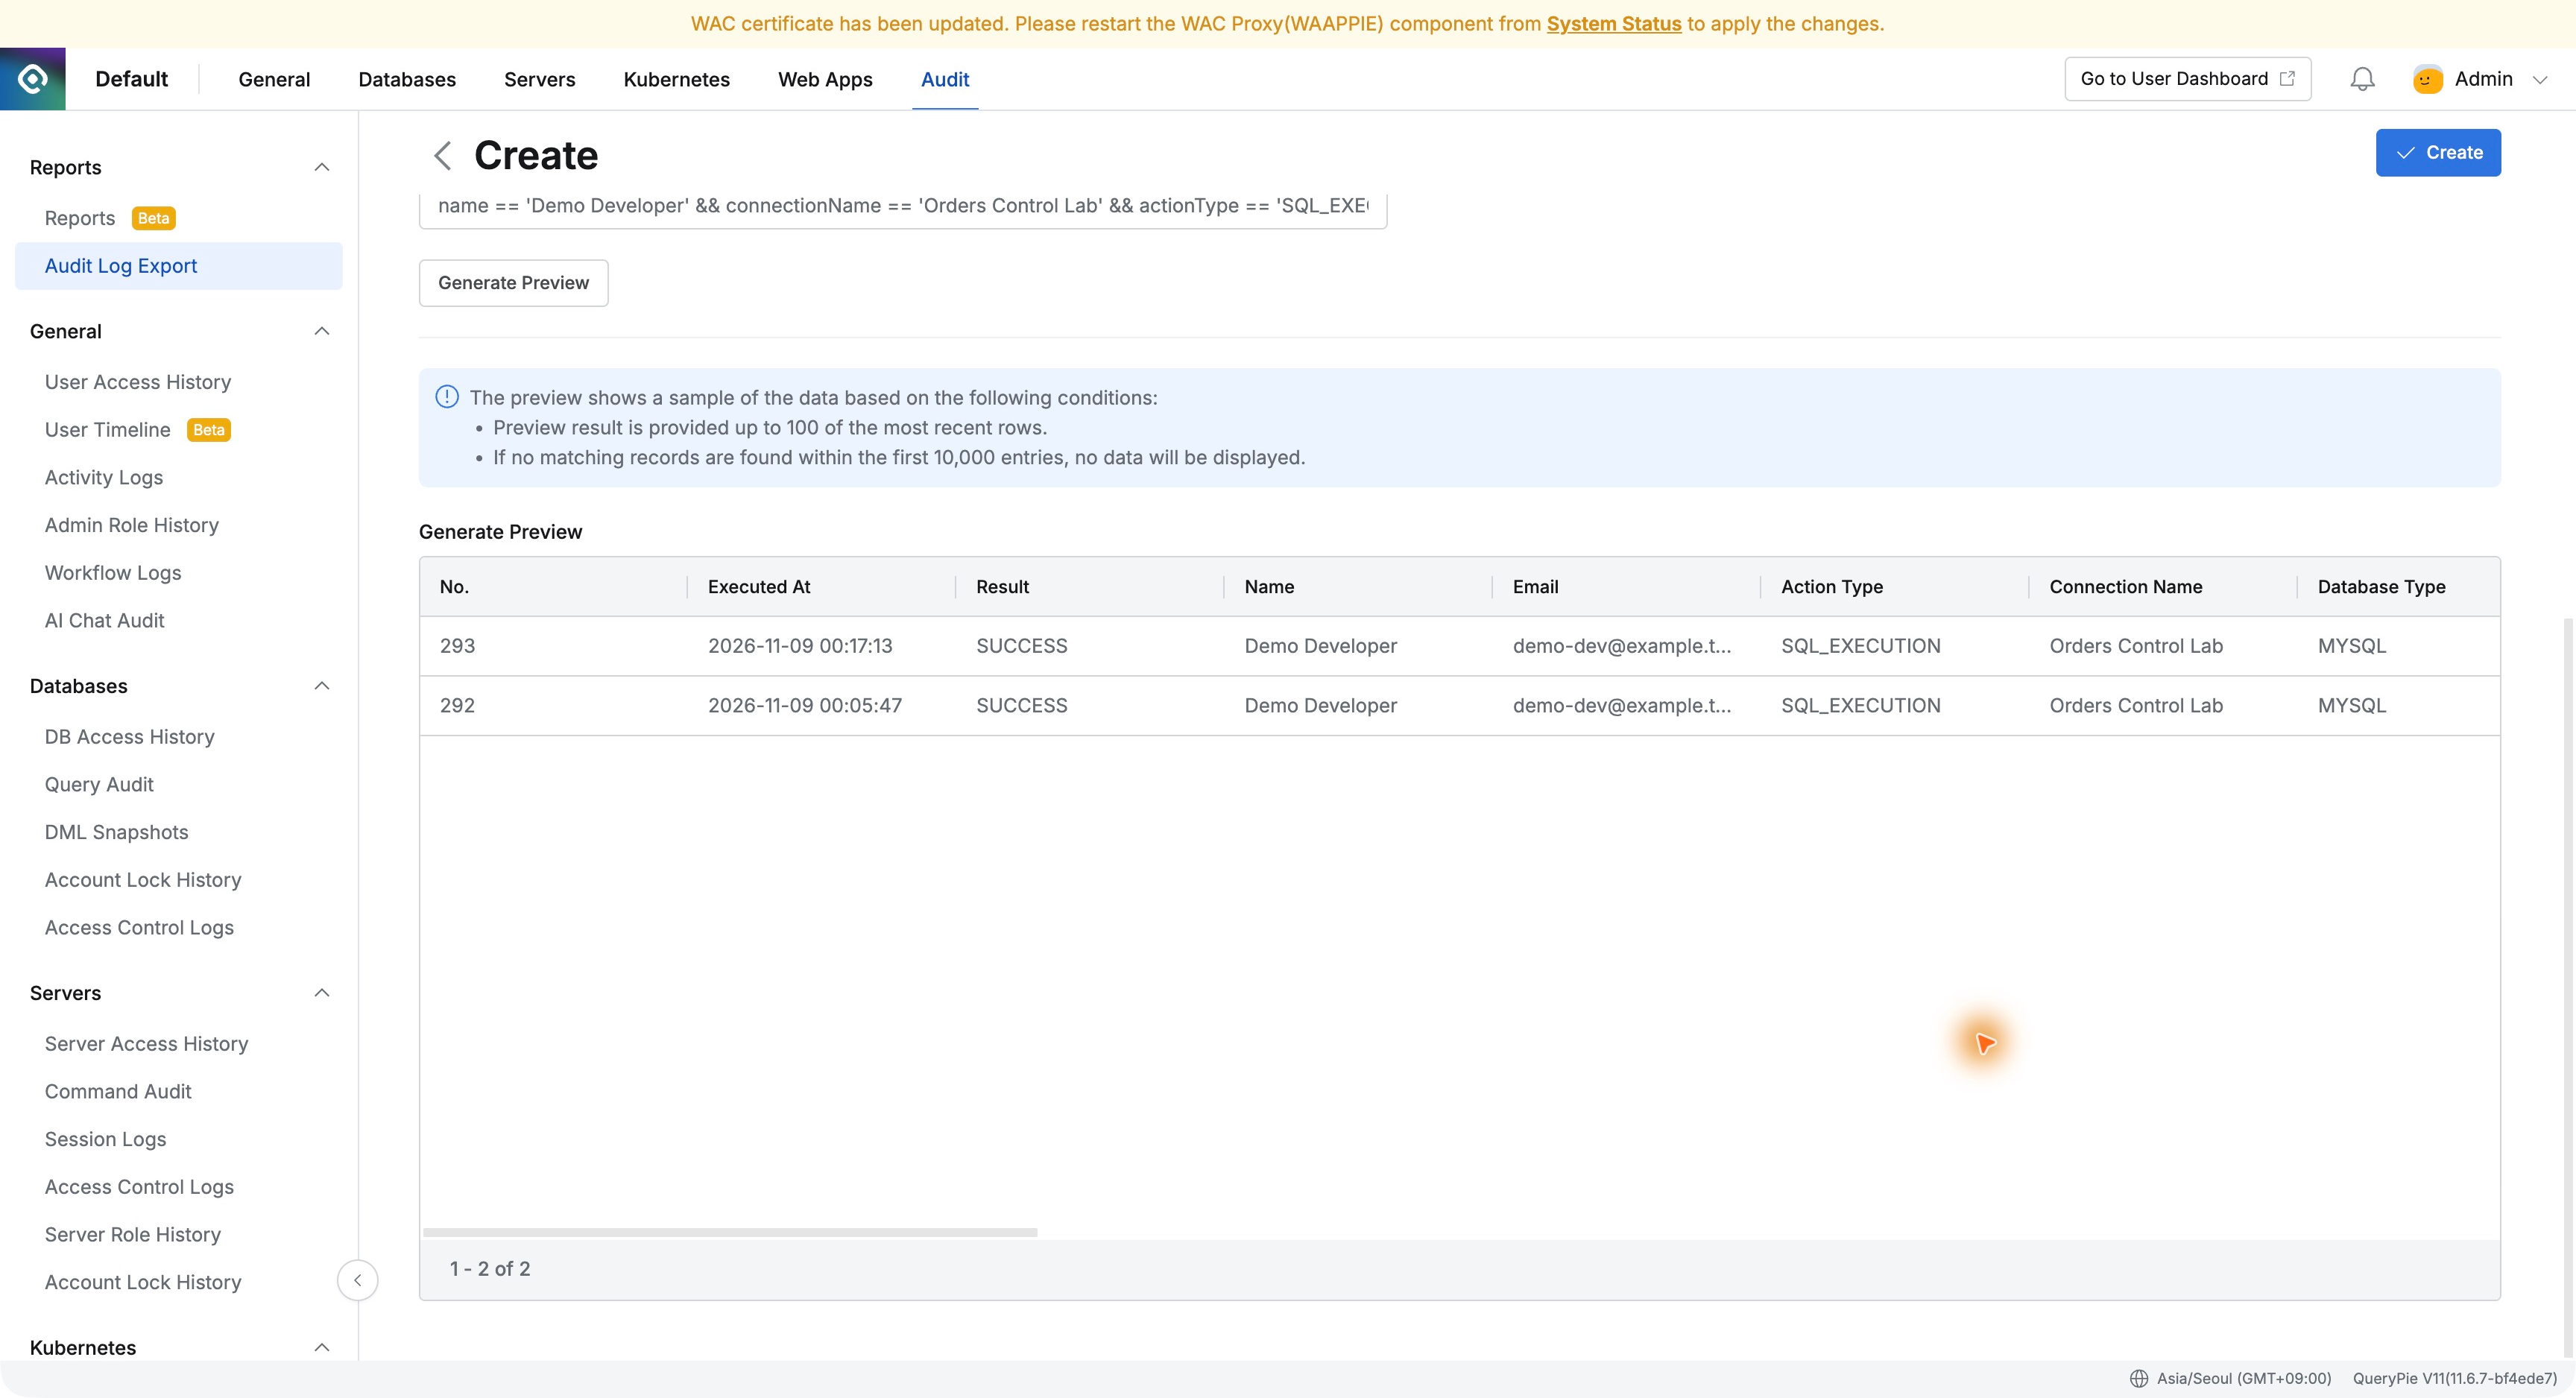
第19回の作業なので時刻と内容をすぐ認識できた。取得前に条件を確認し、範囲が合った状態でCreateを押した。
完了した監査ファイルを取得する
一覧には名前、ログ種別、作成者、状態が表示された。CompletedになってからDownloadを押した。
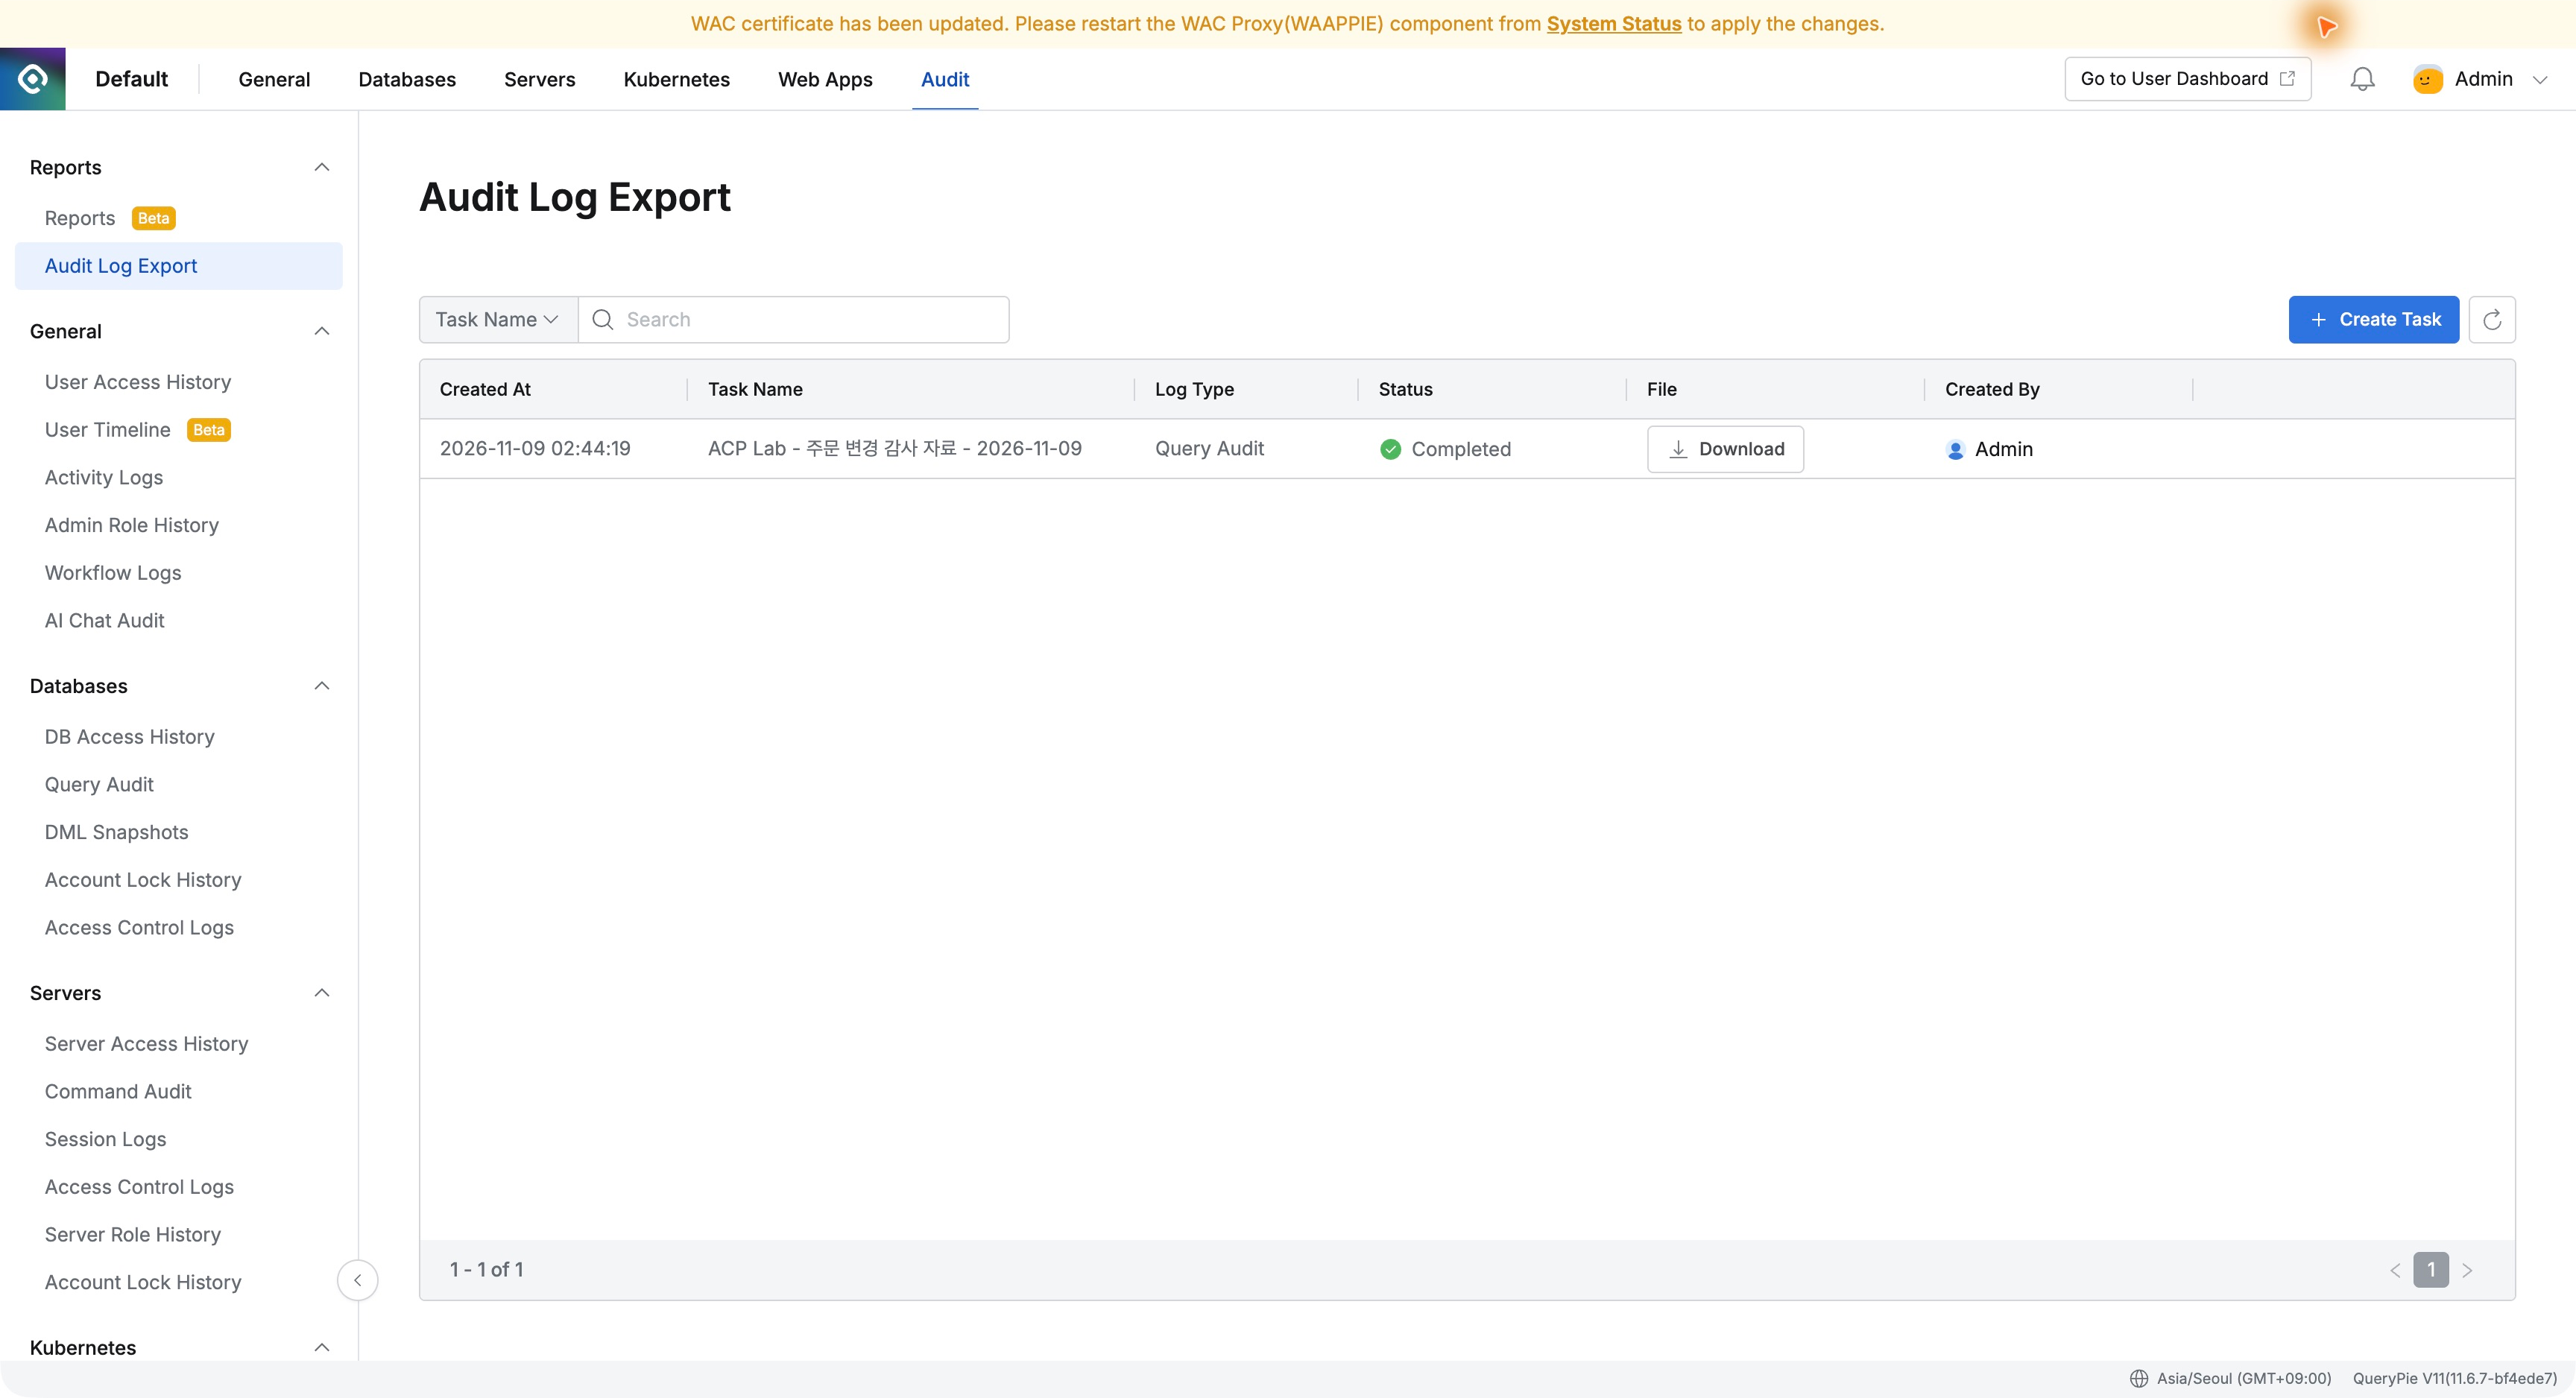
Audit.zipを展開すると作業名のCSVが入っていた。目的に合う名前が一覧とファイルに残り、整理しやすかった。
CSVでもどの承認申請の作業か分かる
CSVにはプレビューの2件が入り、人・接続・時刻だけでなくSQL原文と結果も確認できた。
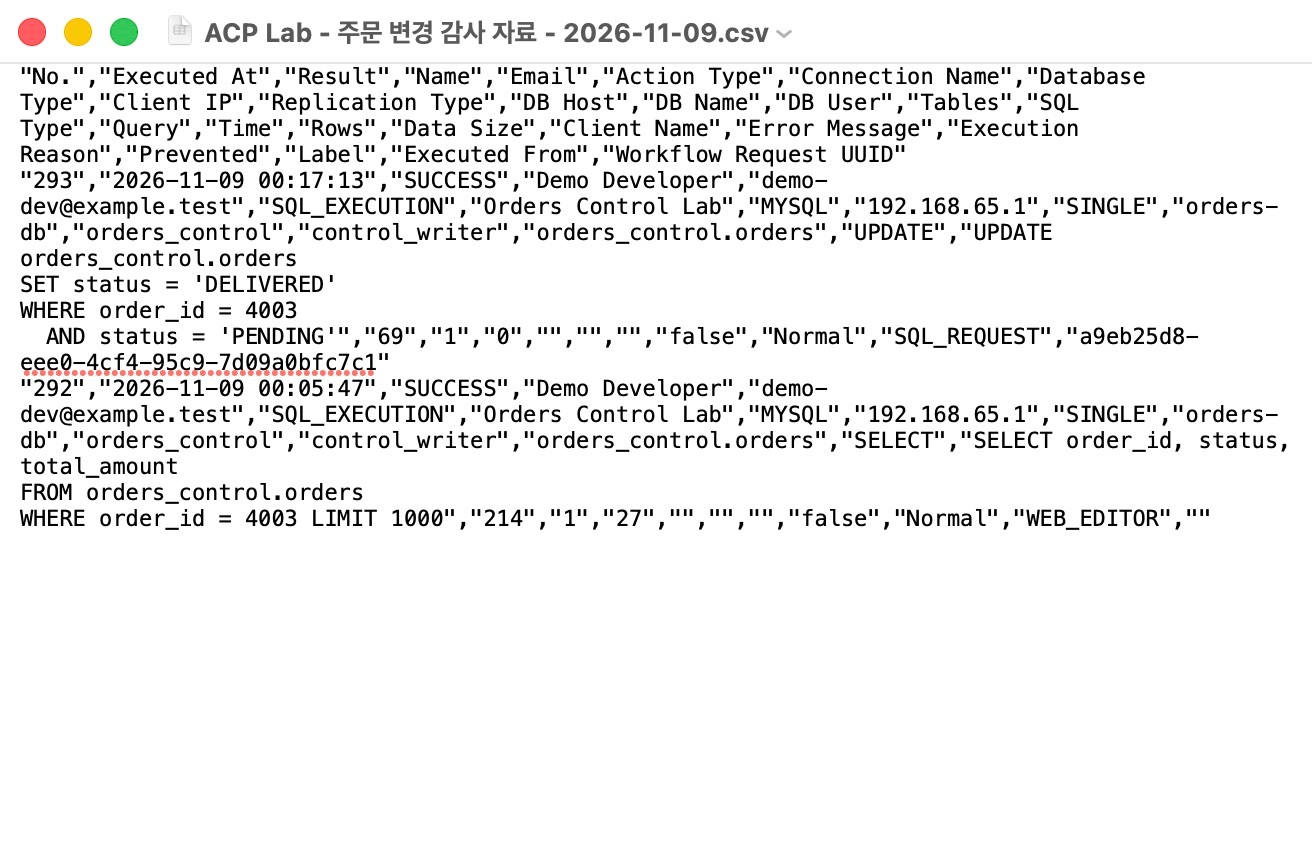
変更No.293は2026-11-09 00:17:13、SUCCESS、69ms、1行。Executed FromはSQL_REQUESTで、Workflow Request UUIDに申請識別子が残った。
同じファイルでSELECTはWEB_EDITOR、UPDATEはSQL_REQUESTと区別され、Web参照か承認実行かも分かった。
画面で見た記録をそのまま資料にできる
Query AuditのNo.293とCSVを照合すると、人、時刻、69ms、SQL Request経由が一致した。ファイルでも同じ作業を再確認できた。
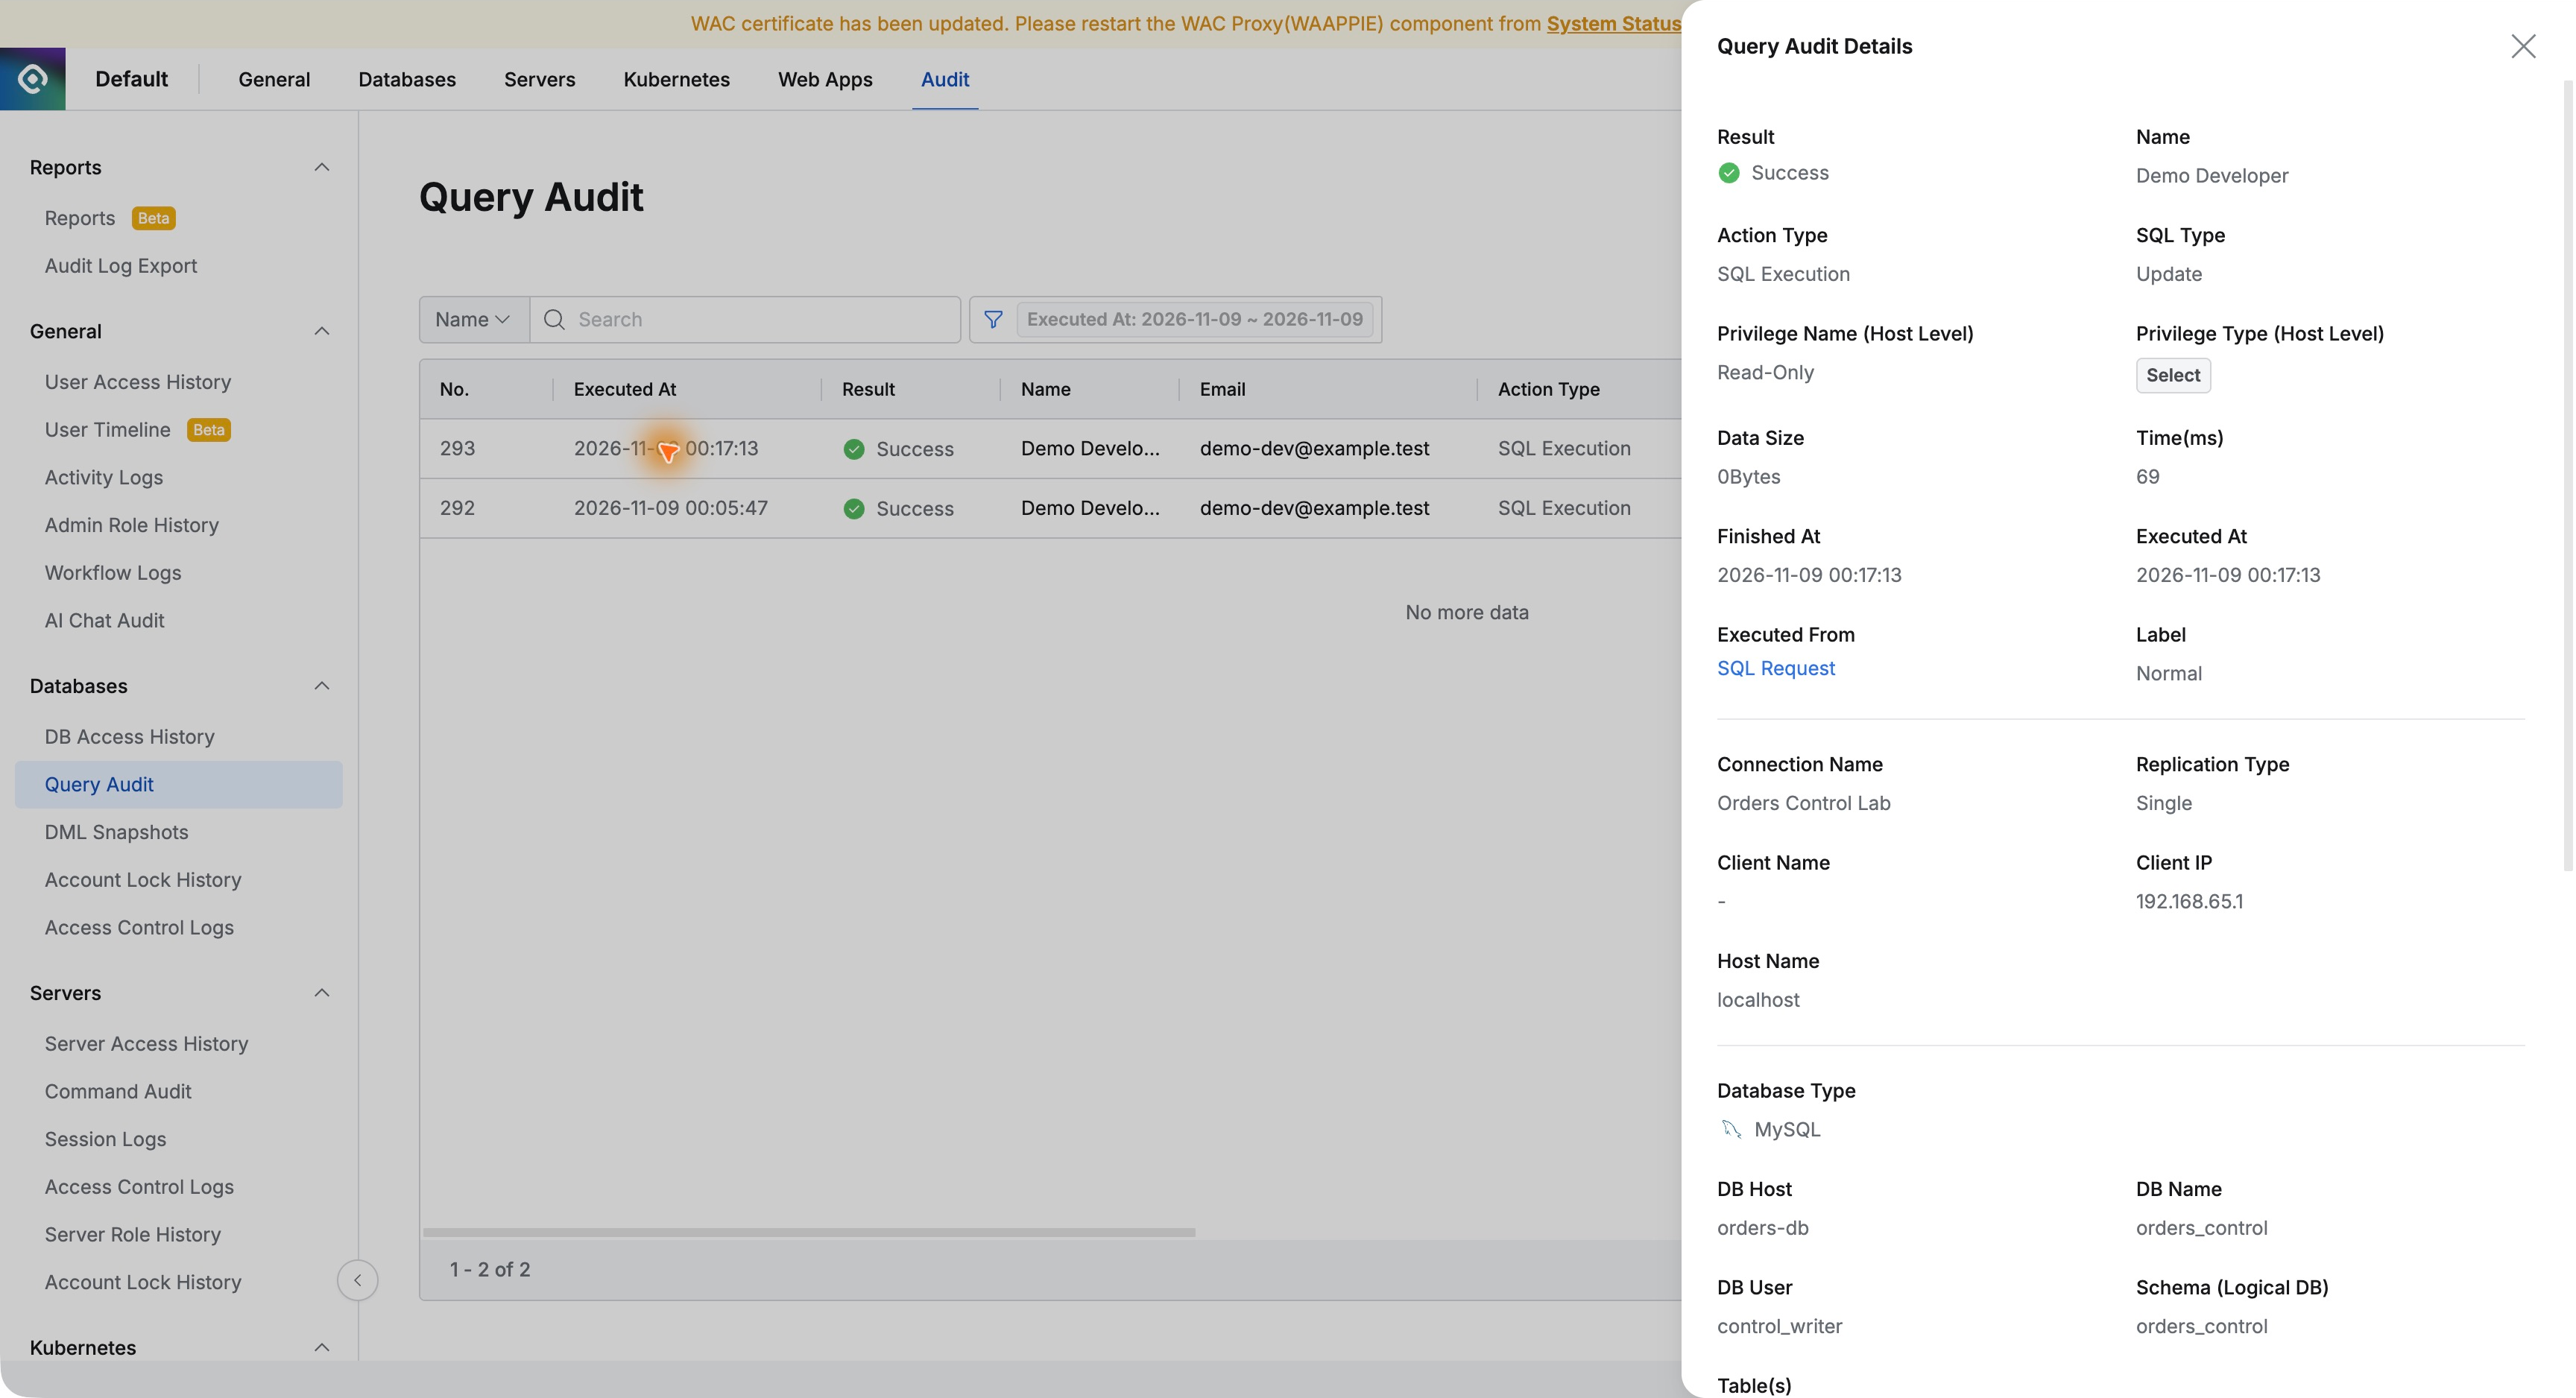
期間と人を決め、DB作業を選び、プレビューして取得するだけで準備できた。SQLと結果を転記する必要はなかった。
一つのファイルで実行者、DB、SQL、結果、承認IDを確認でき、点検や監査への準備負担を減らせそうだ。
QueryPie Community 11.6.7で架空注文DBの監査記録を使って行った。
参考: QueryPie公式Audit Log Export文書