[第16回] このDB権限は誰が付与したのか — QueryPie管理者の変更履歴
2026年11月8日
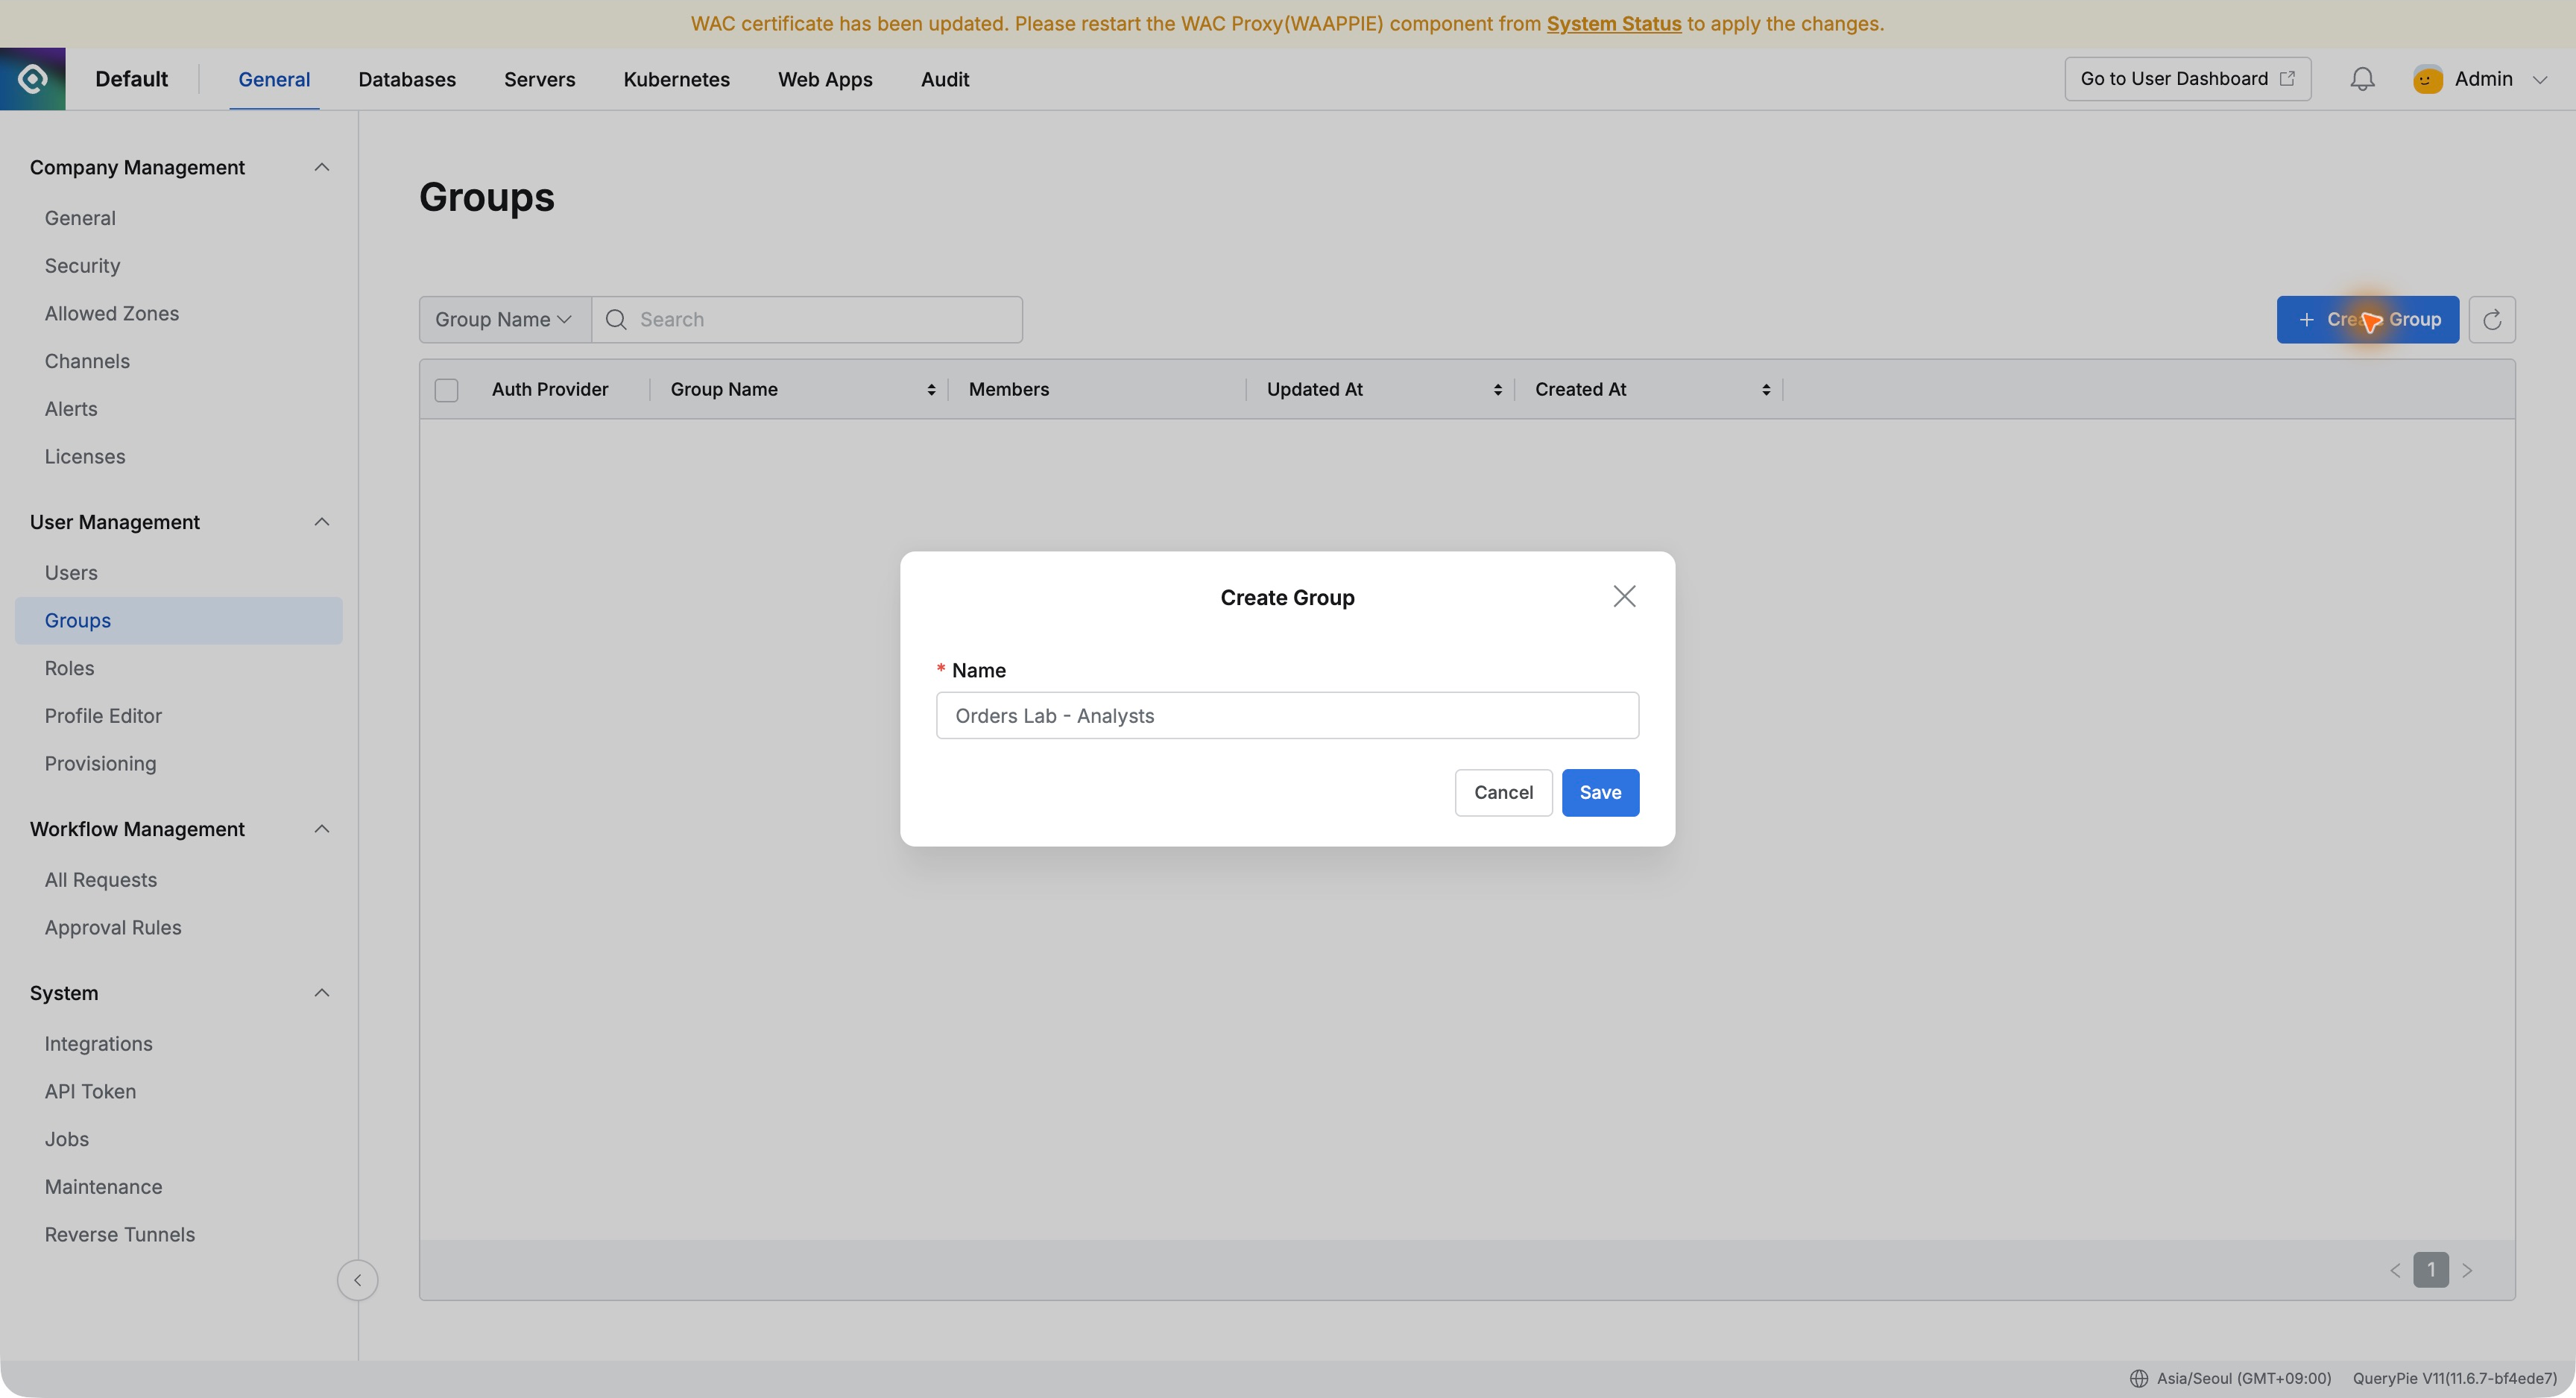
前回は注文分析グループを作り、担当者を追加して参照した。設定が反映されたのを見て、後任者も現在の権限が作られた経緯を確認できるか気になった。
監査メニューで直前のグループ作成、DB権限付与、構成員追加を順に確認した。「誰が付与したか」という運用の問いに答える場所を探した。
1. 管理者操作も記録に残っていた
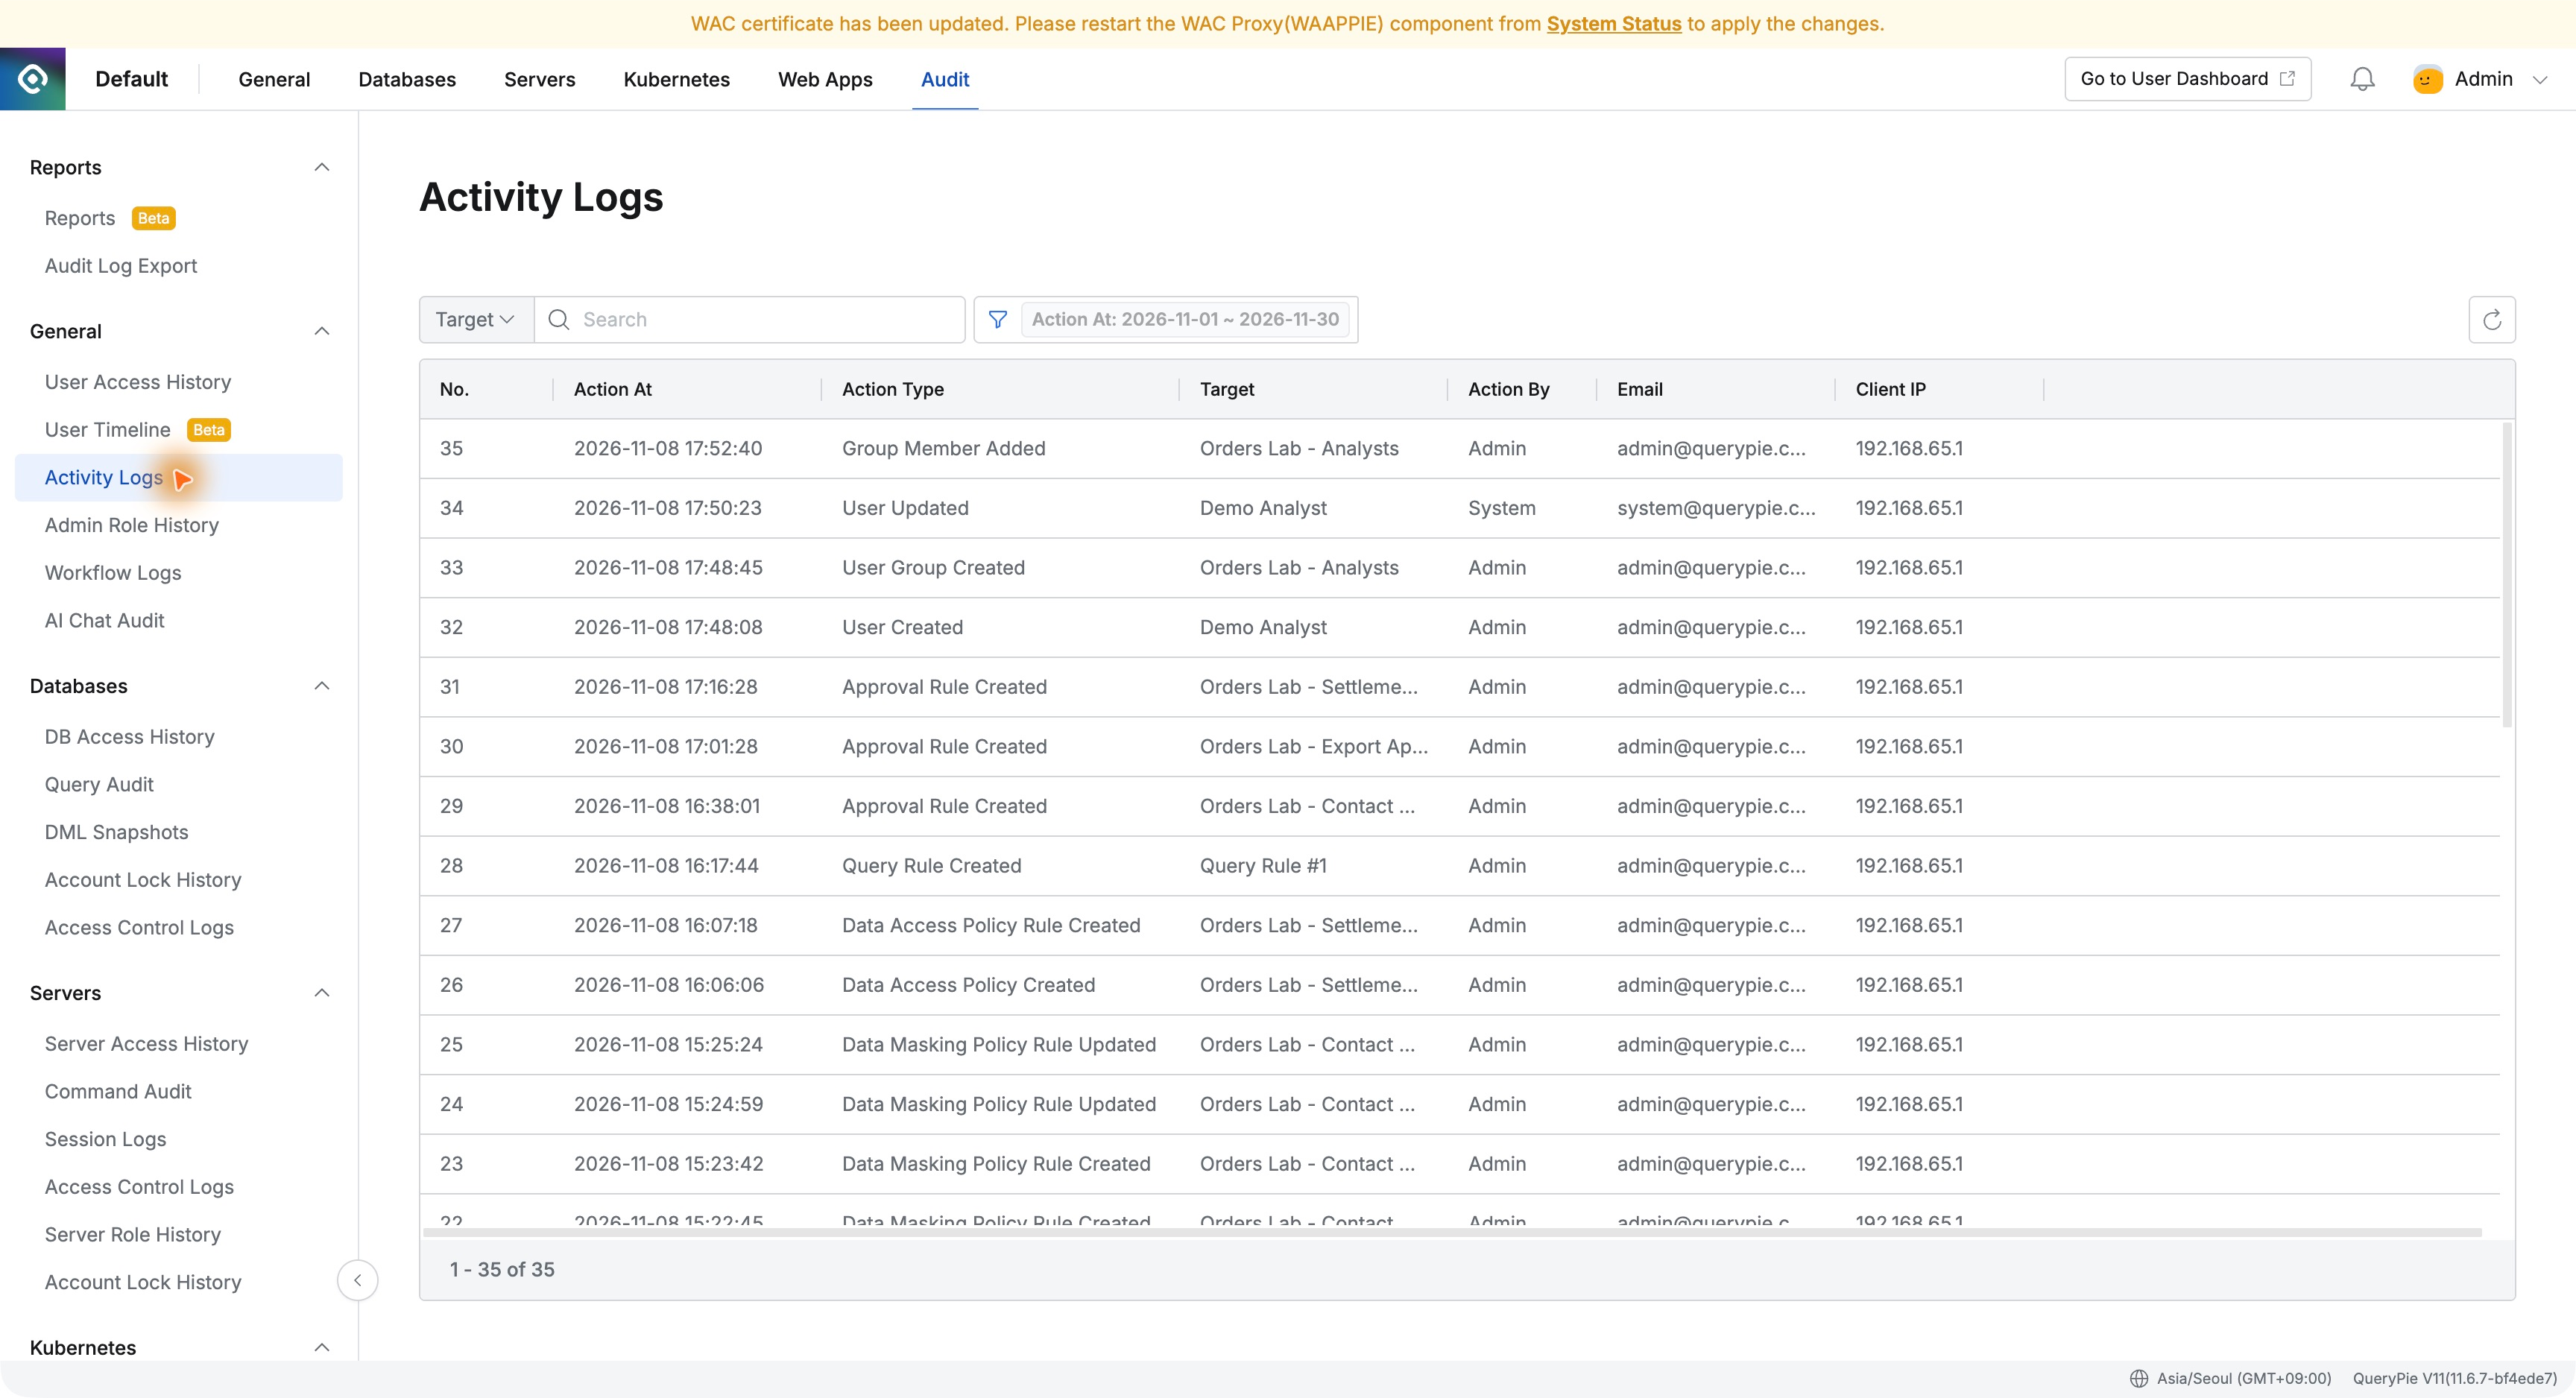
Audit → General → Activity Logsにはユーザー・グループ作成のほか、以前の承認規則やセキュリティポリシーの作業も並んでいた。
各行には時刻、種別、対象、作業者、メール、接続IPがあった。SQLだけでなく管理者設定も後から探せるのがよかった。
2. グループ名で記録を絞る
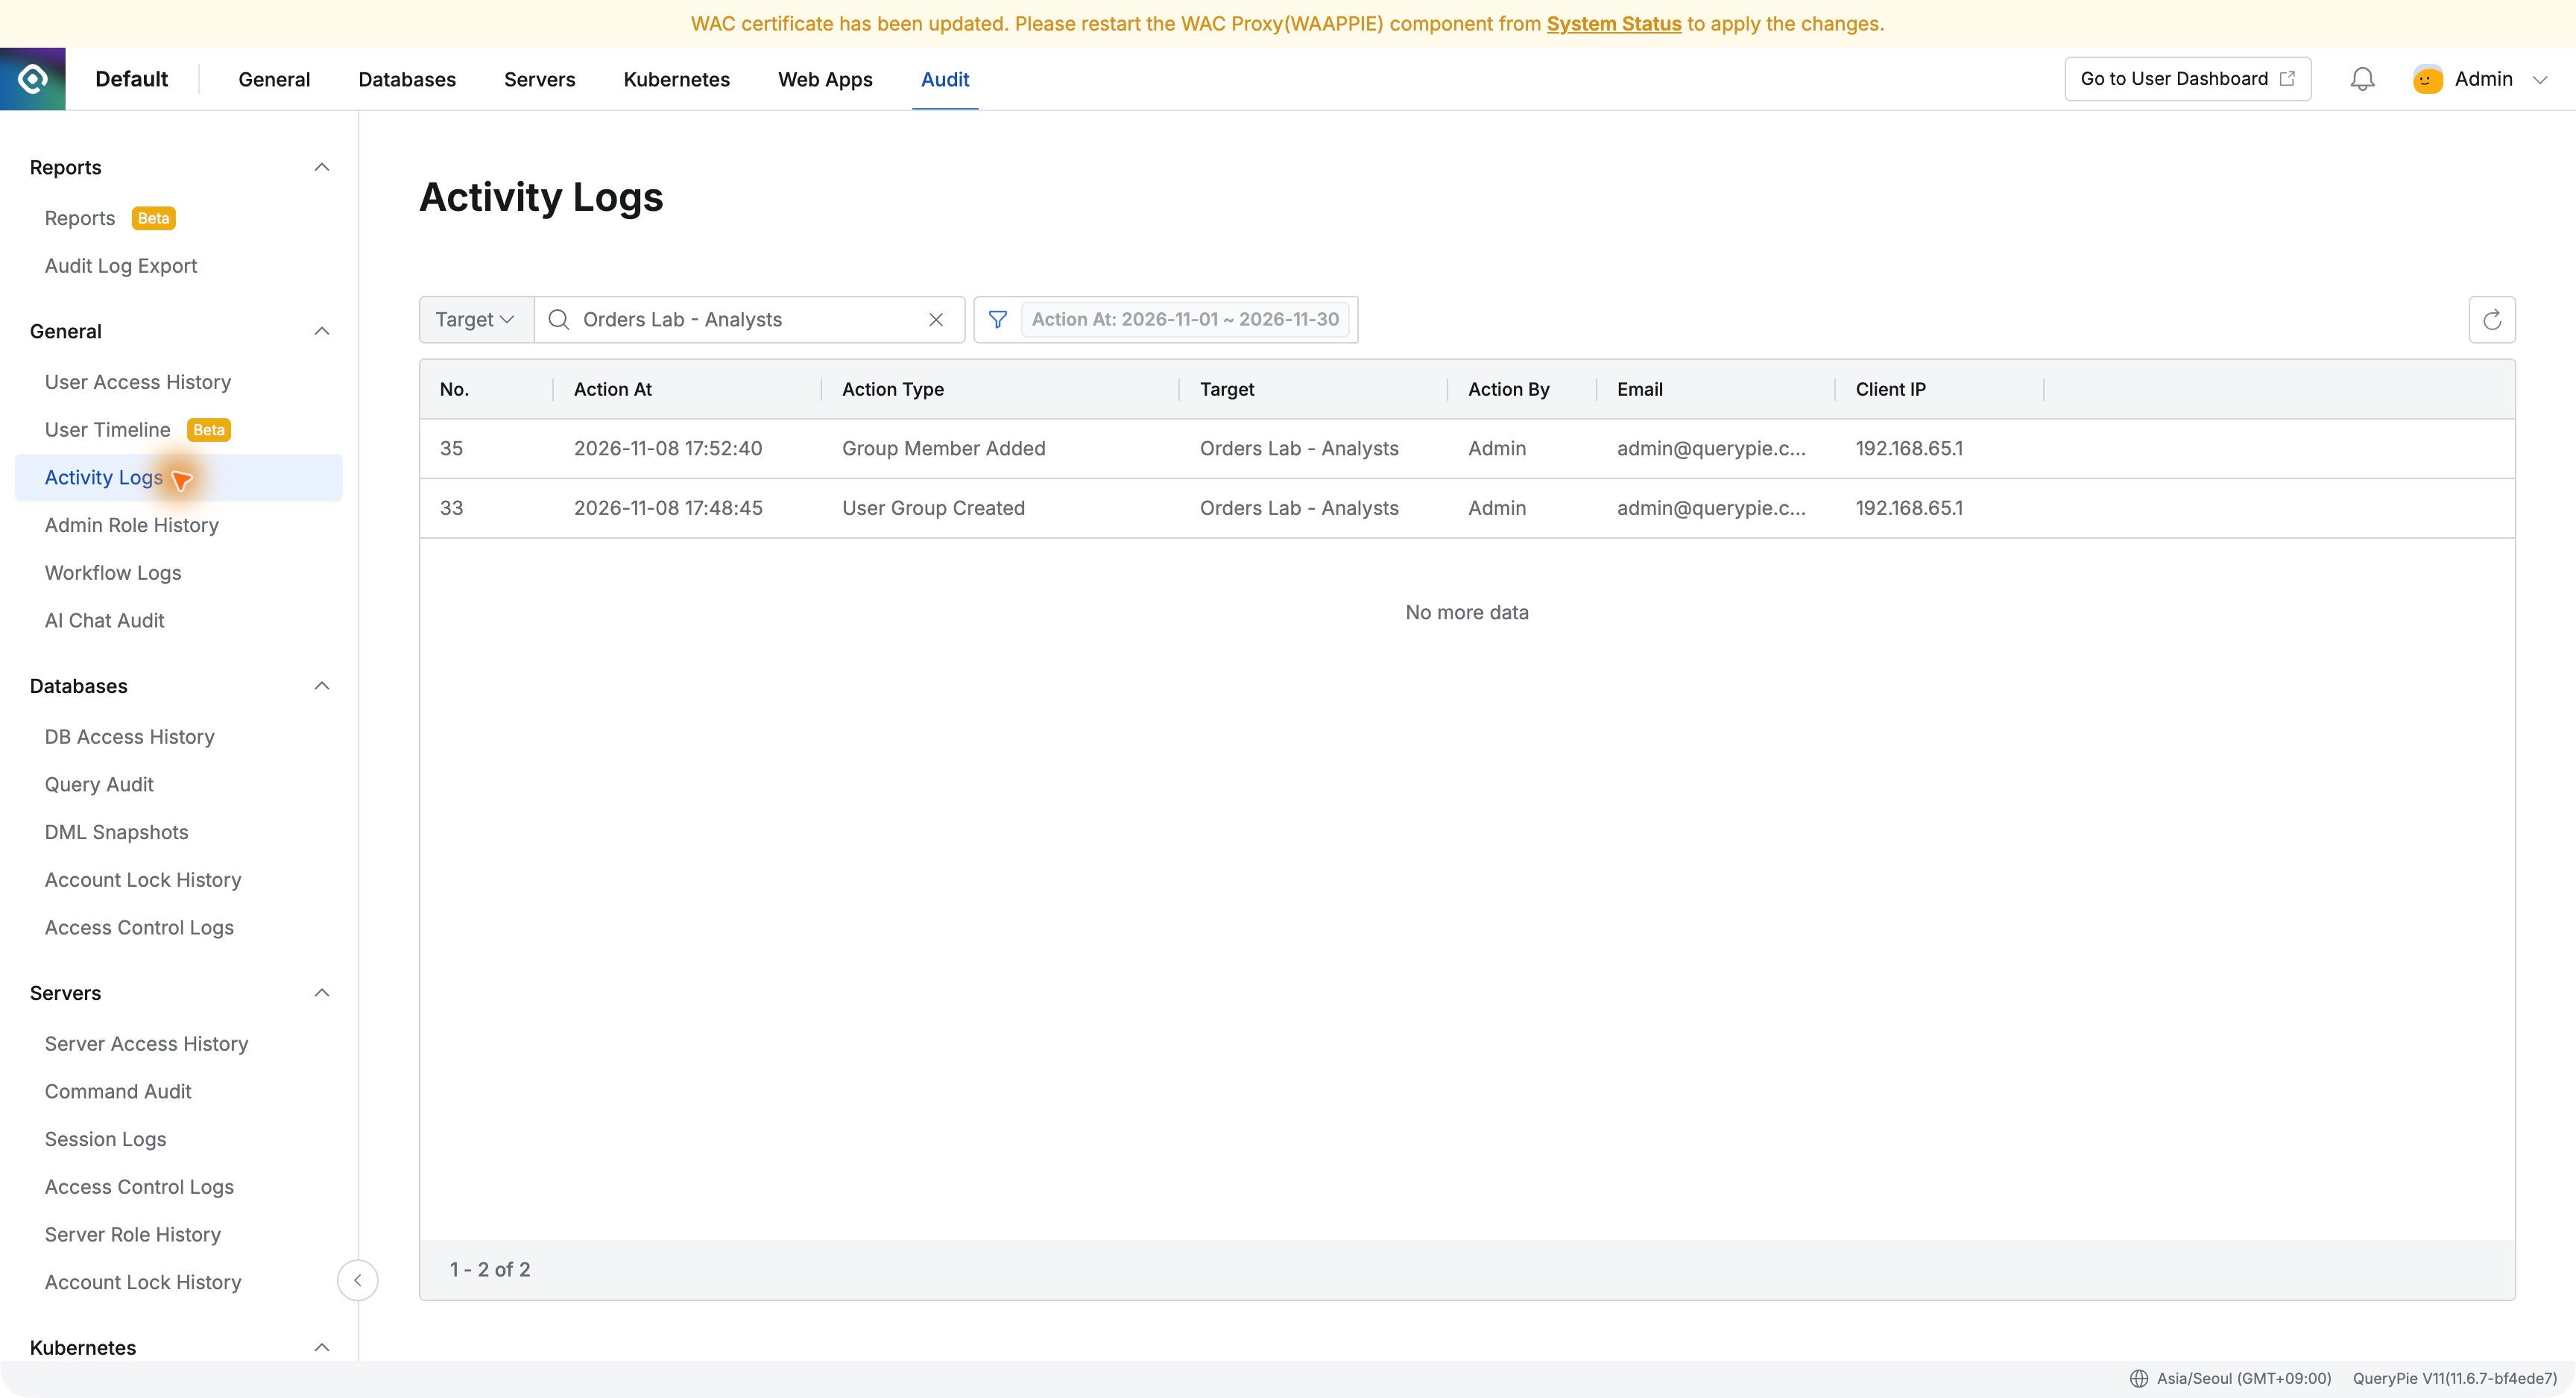
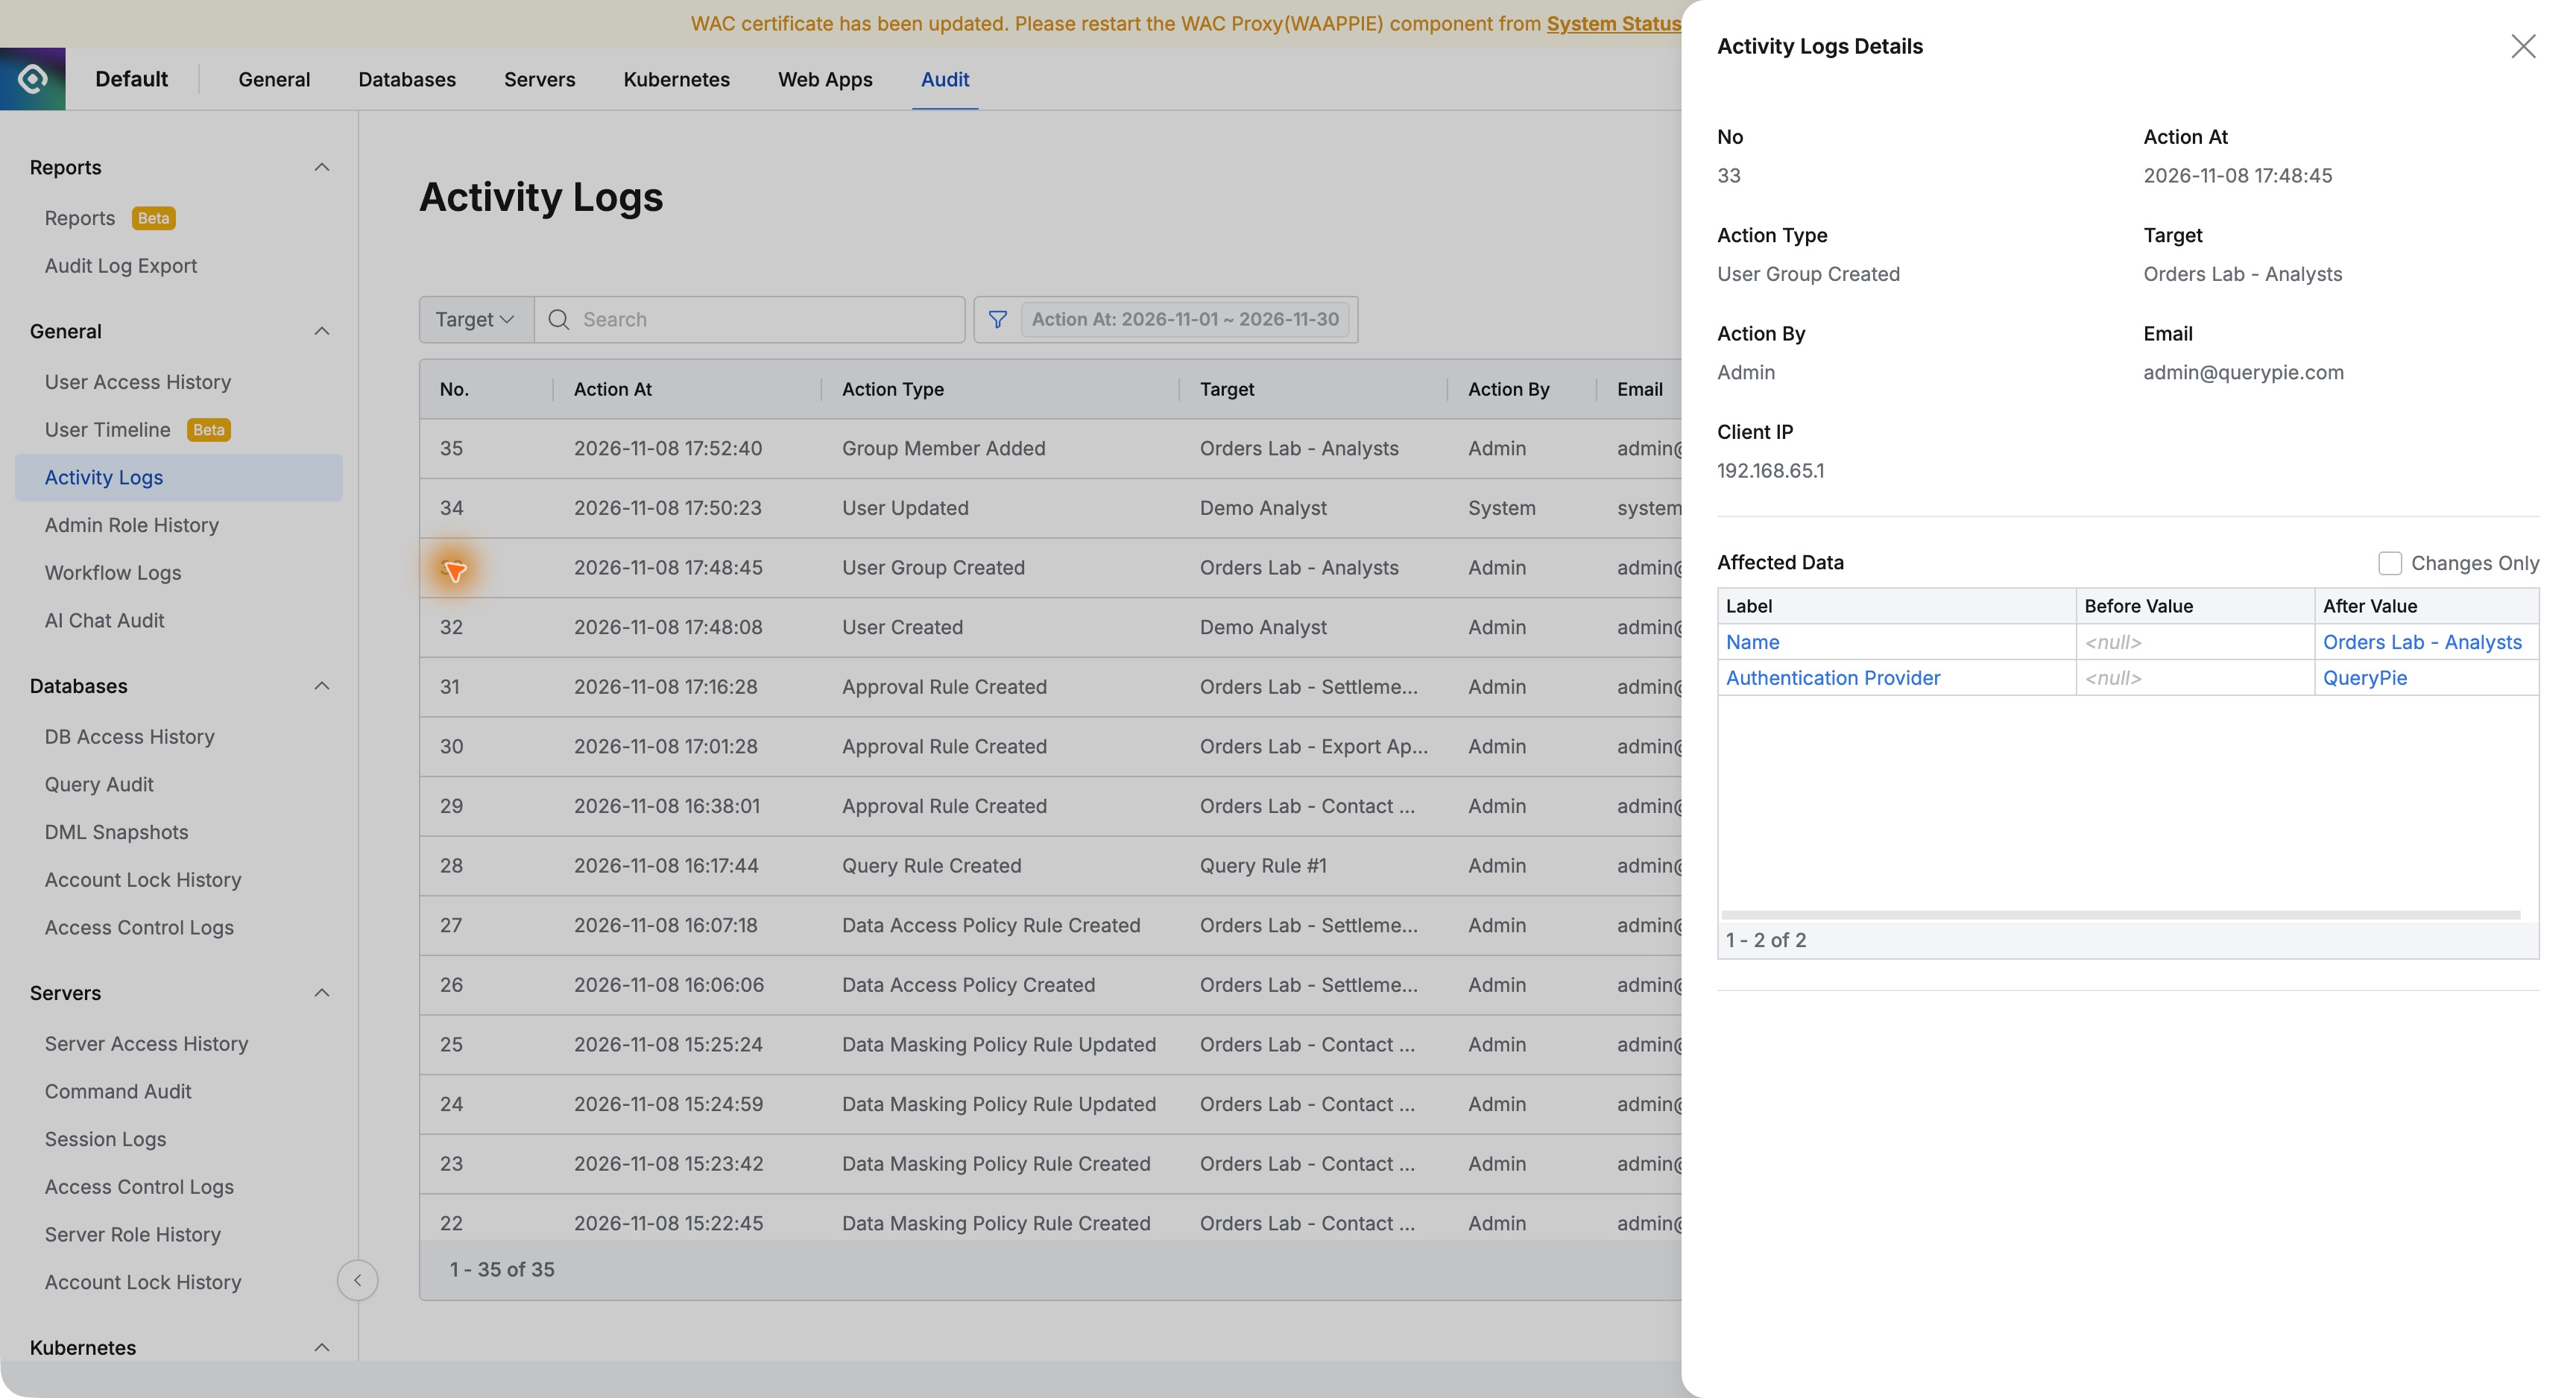
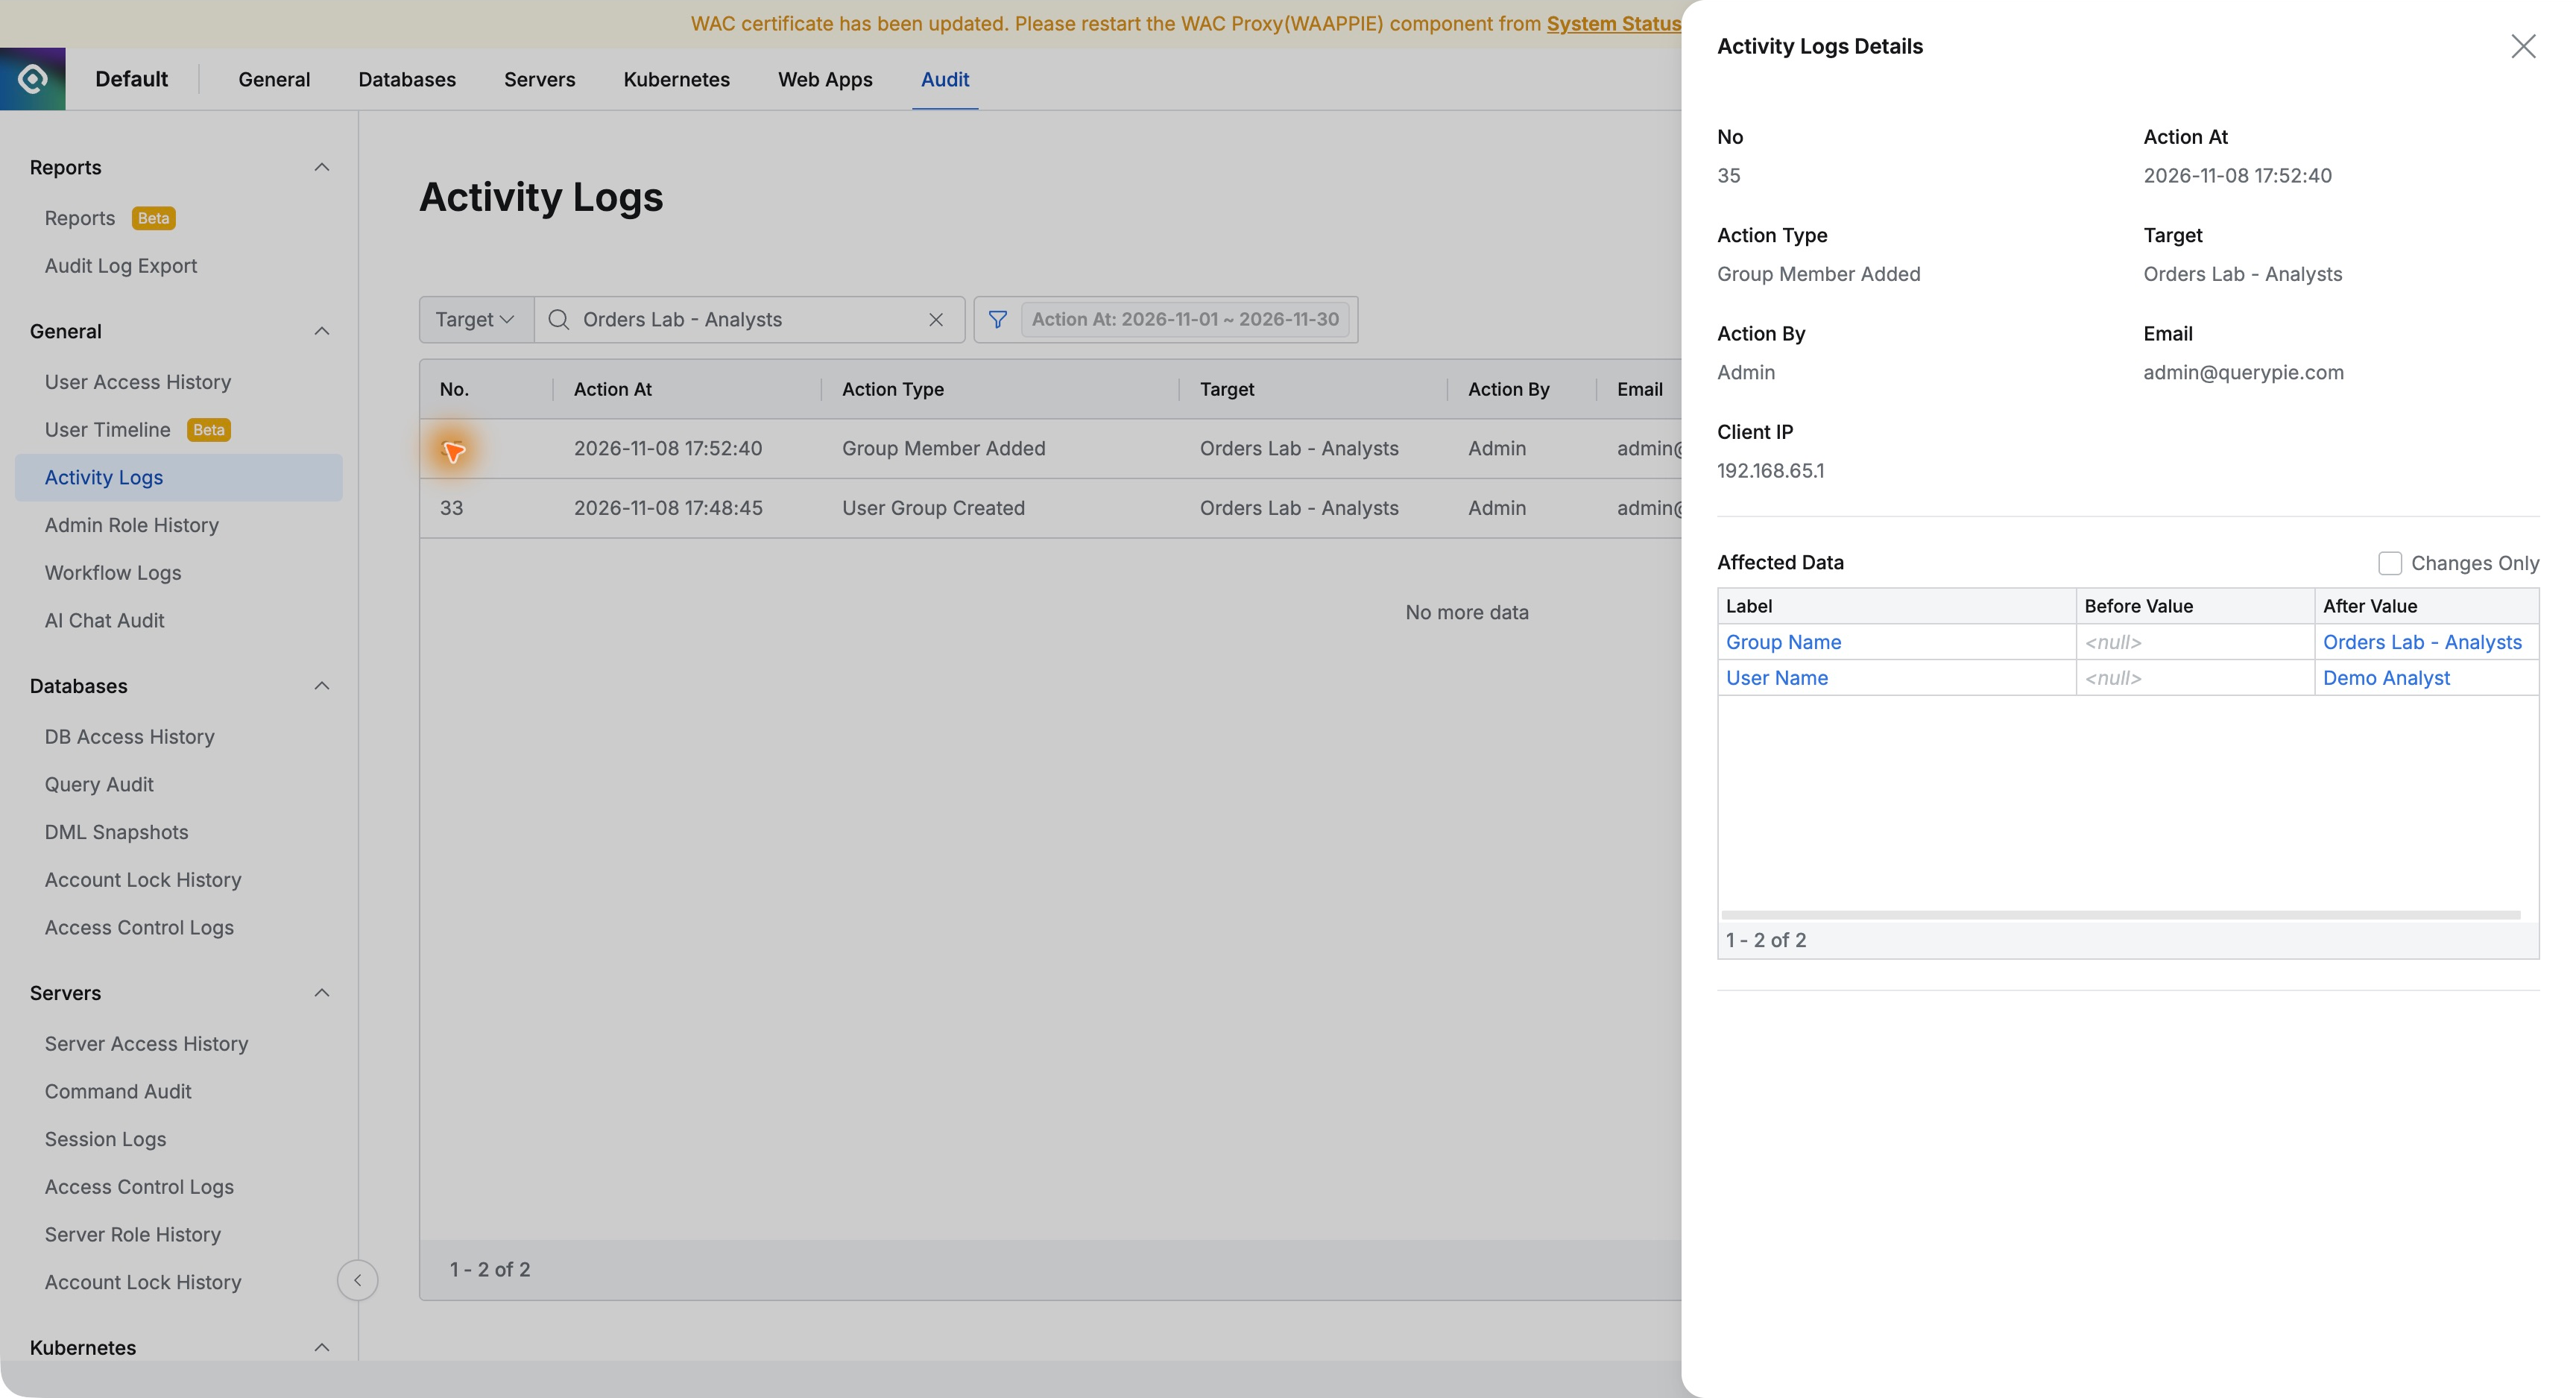
TargetでOrders Lab - Analystsを検索するとUser Group CreatedとGroup Member Addedが返った。
対象名が分かれば全ログを一つずつ見る必要がない。分かりやすい名前は後の調査にも役立ちそうだ。
作成詳細には2026年11月8日17:48:45、作業者Adminがあり、Affected Dataにグループ名と認証プロバイダーQueryPieが表示された。
3. チームに追加された人も分かる
Group Member Addedは17:52:40、Adminの操作で、Affected DataにOrders Lab - AnalystsとDemo Analystが残っていた。
単に変更があっただけでなく、誰を追加したかまで分かった。利用者や担当者が変わっても経緯を記録で説明できそうだ。
4. DB権限を付与した記録も探す
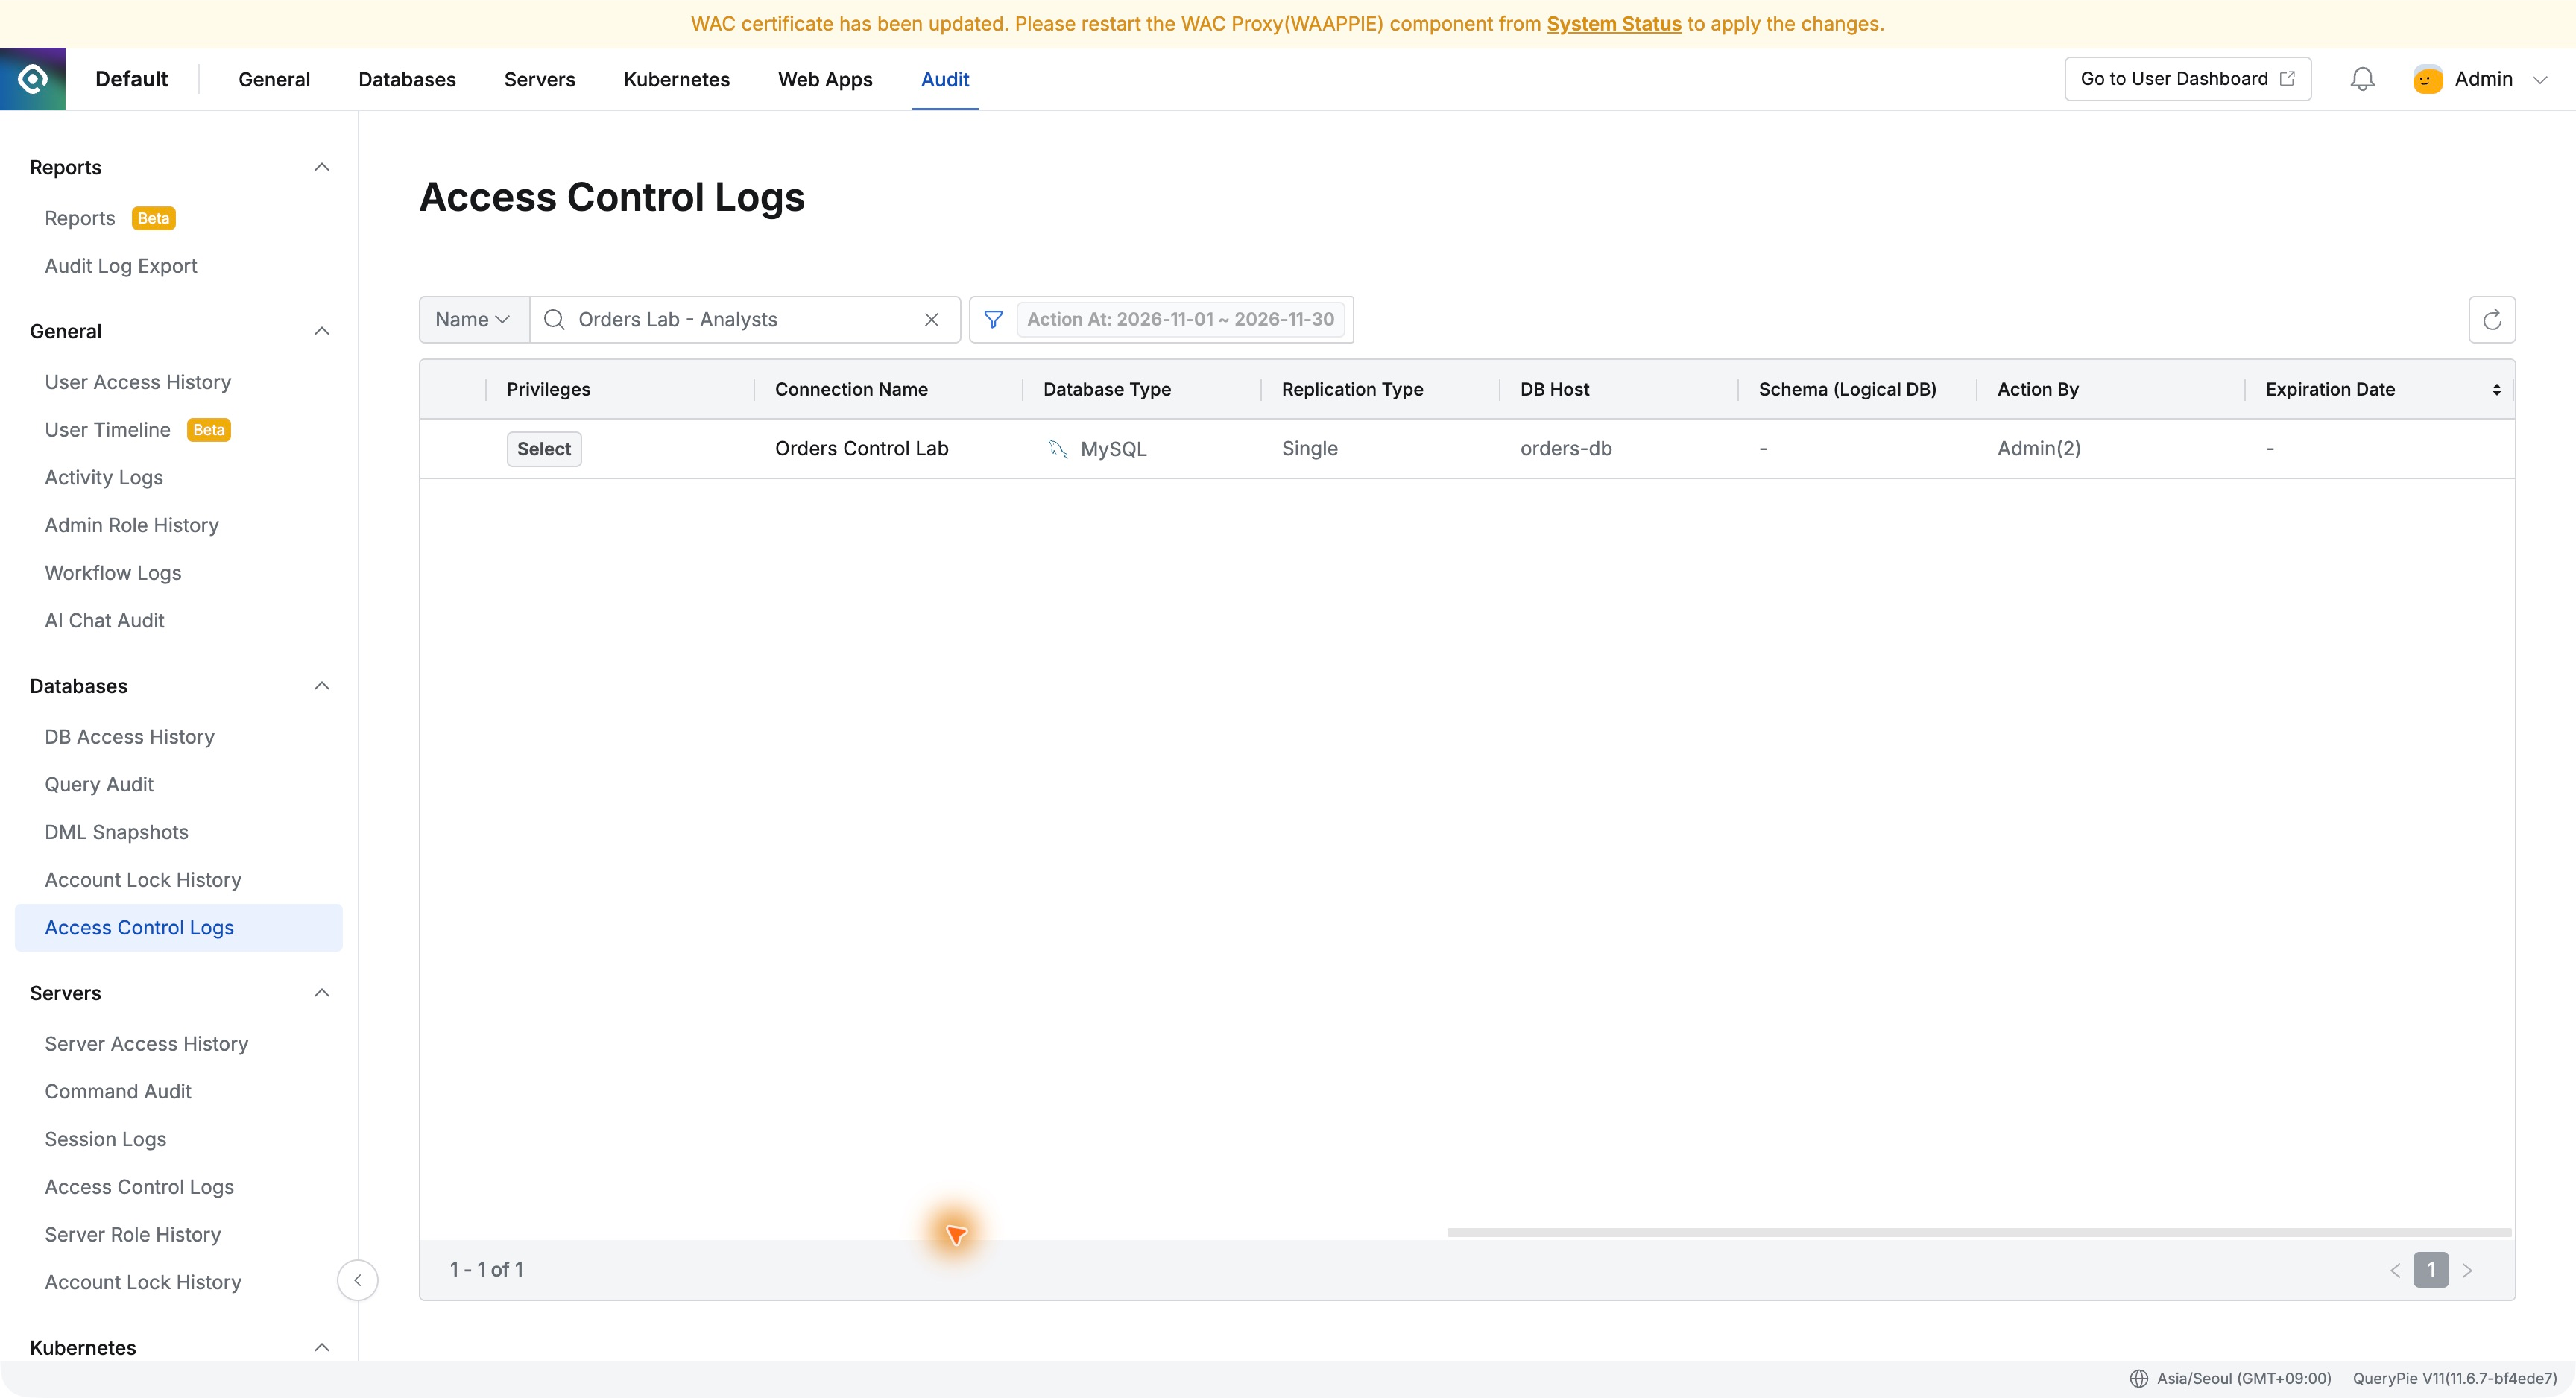
Audit → Databases → Access Control LogsにはAccess Control GrantedやAccess Control Revokedが並んだ。
以前の開発者への付与・取り消しも見えた。今回はNameで分析グループを探した。
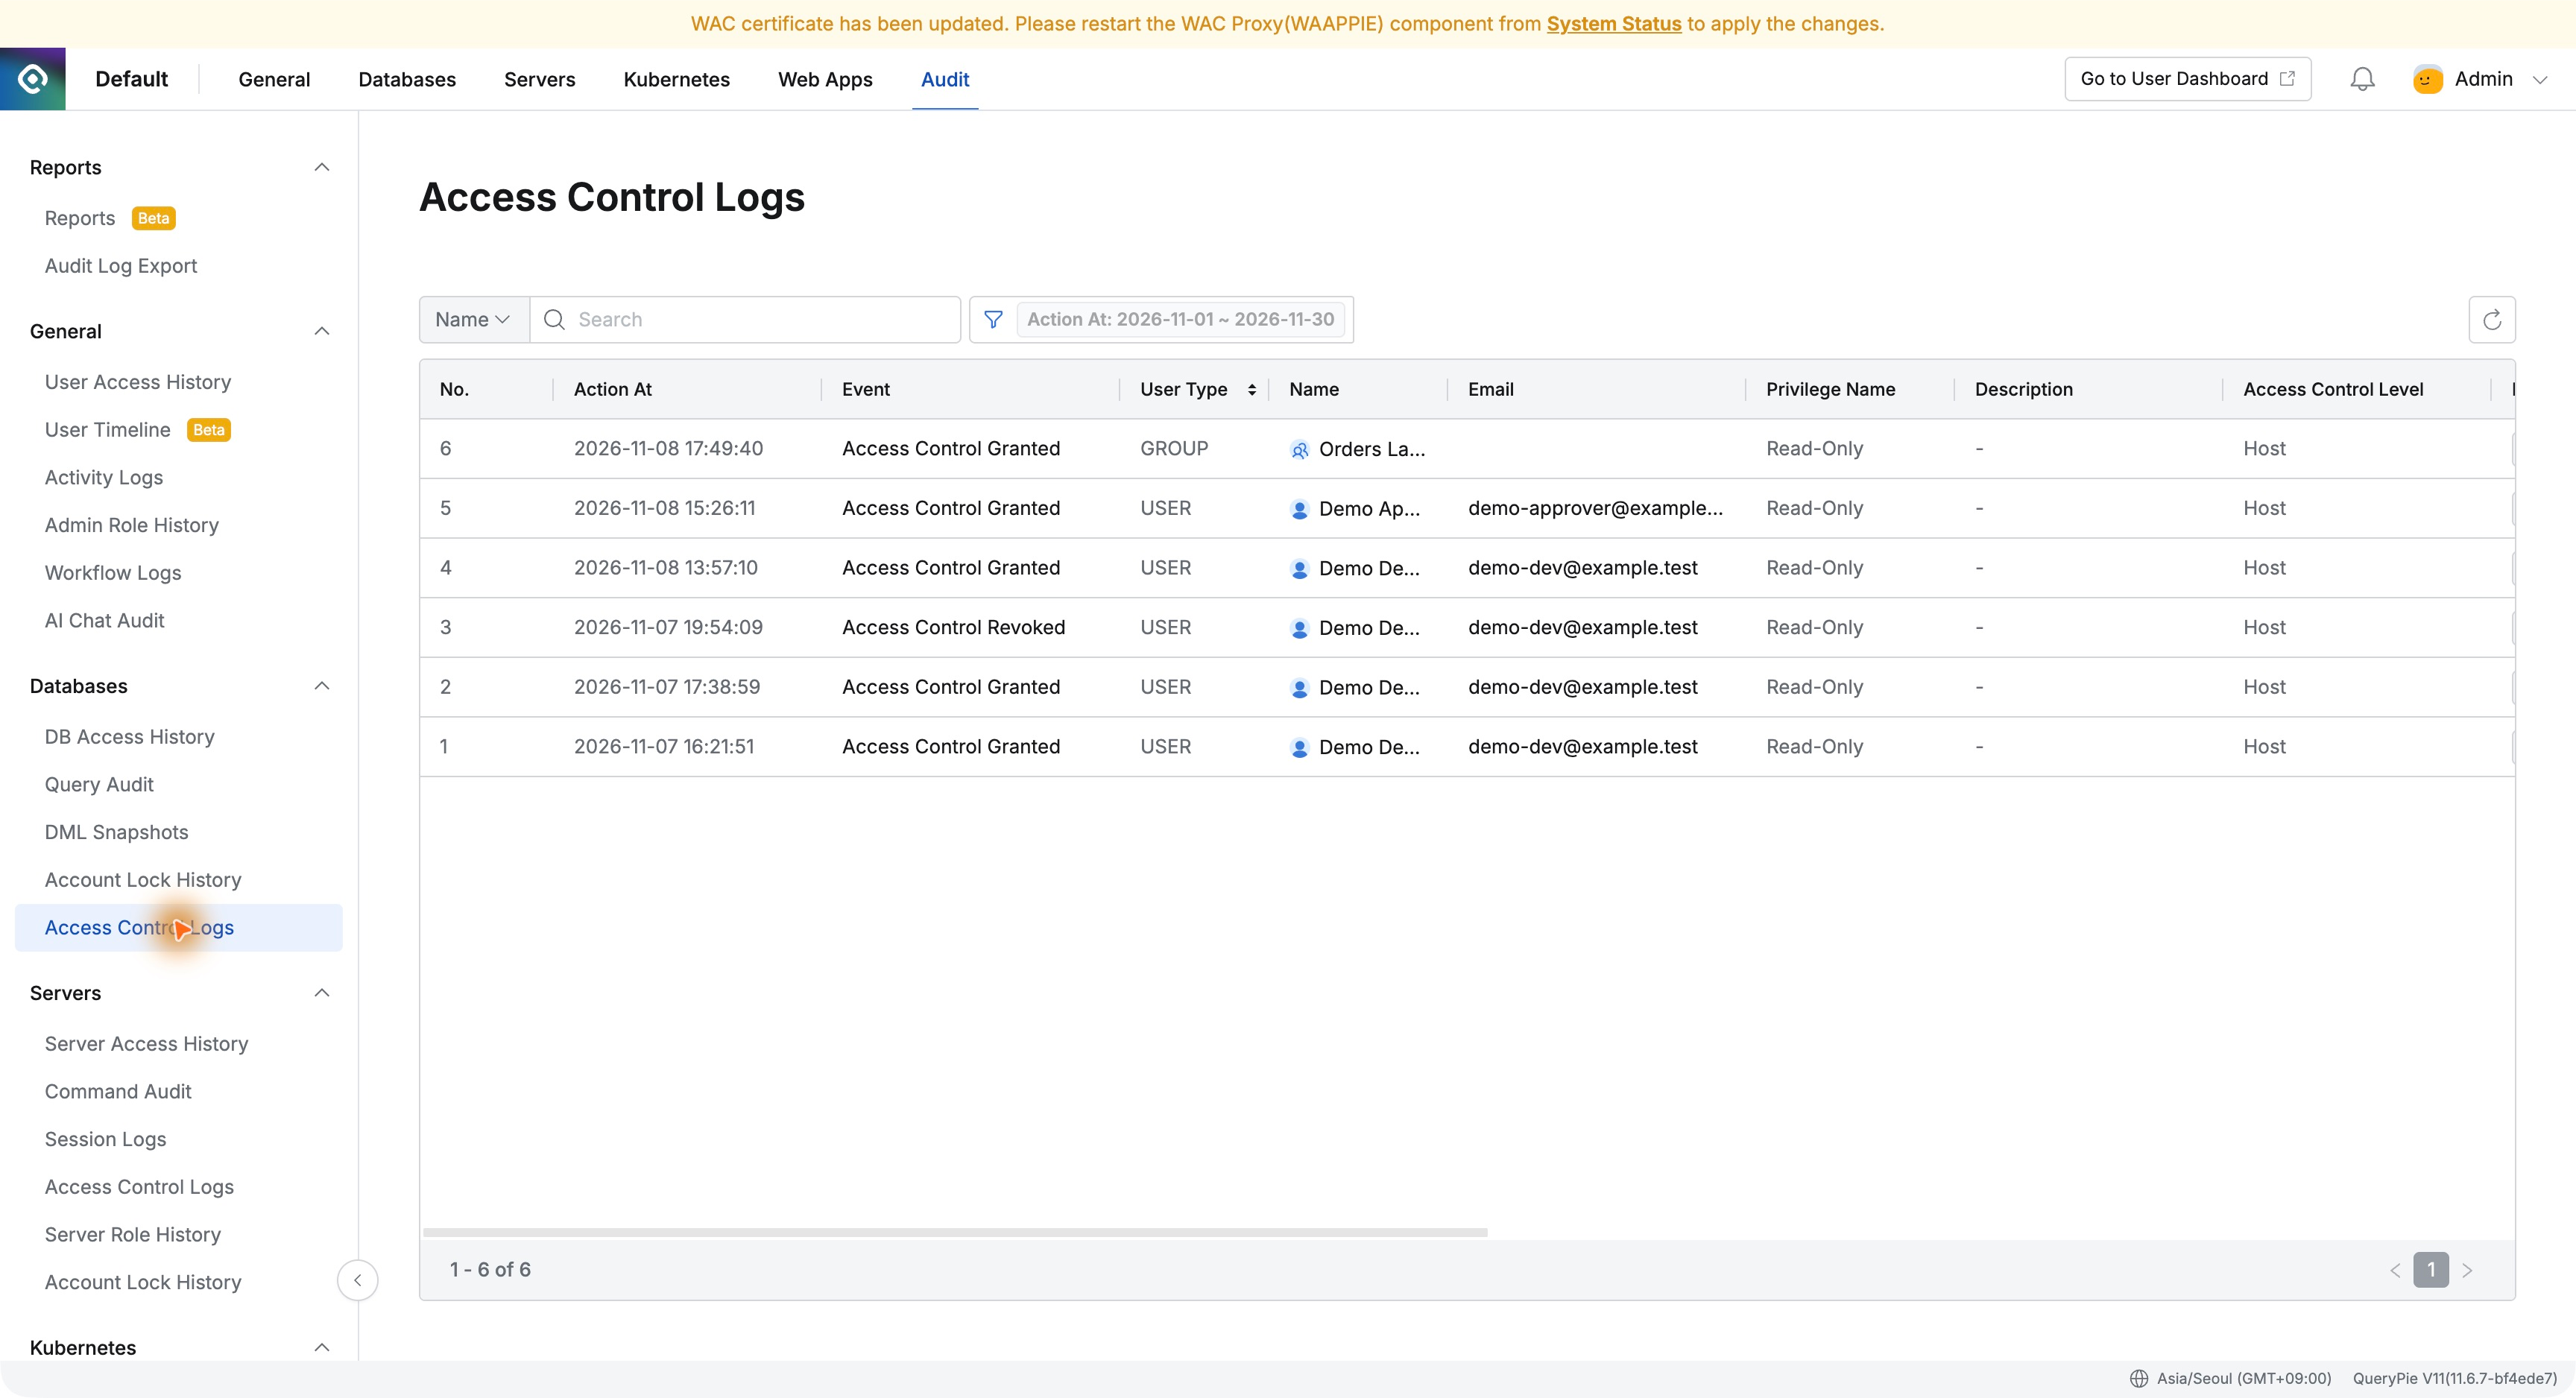
17:49:40のAccess Control Grantedが1件あり、User Type GROUP、Read-Onlyだった。個人への直接付与とグループ付与を区別できた。
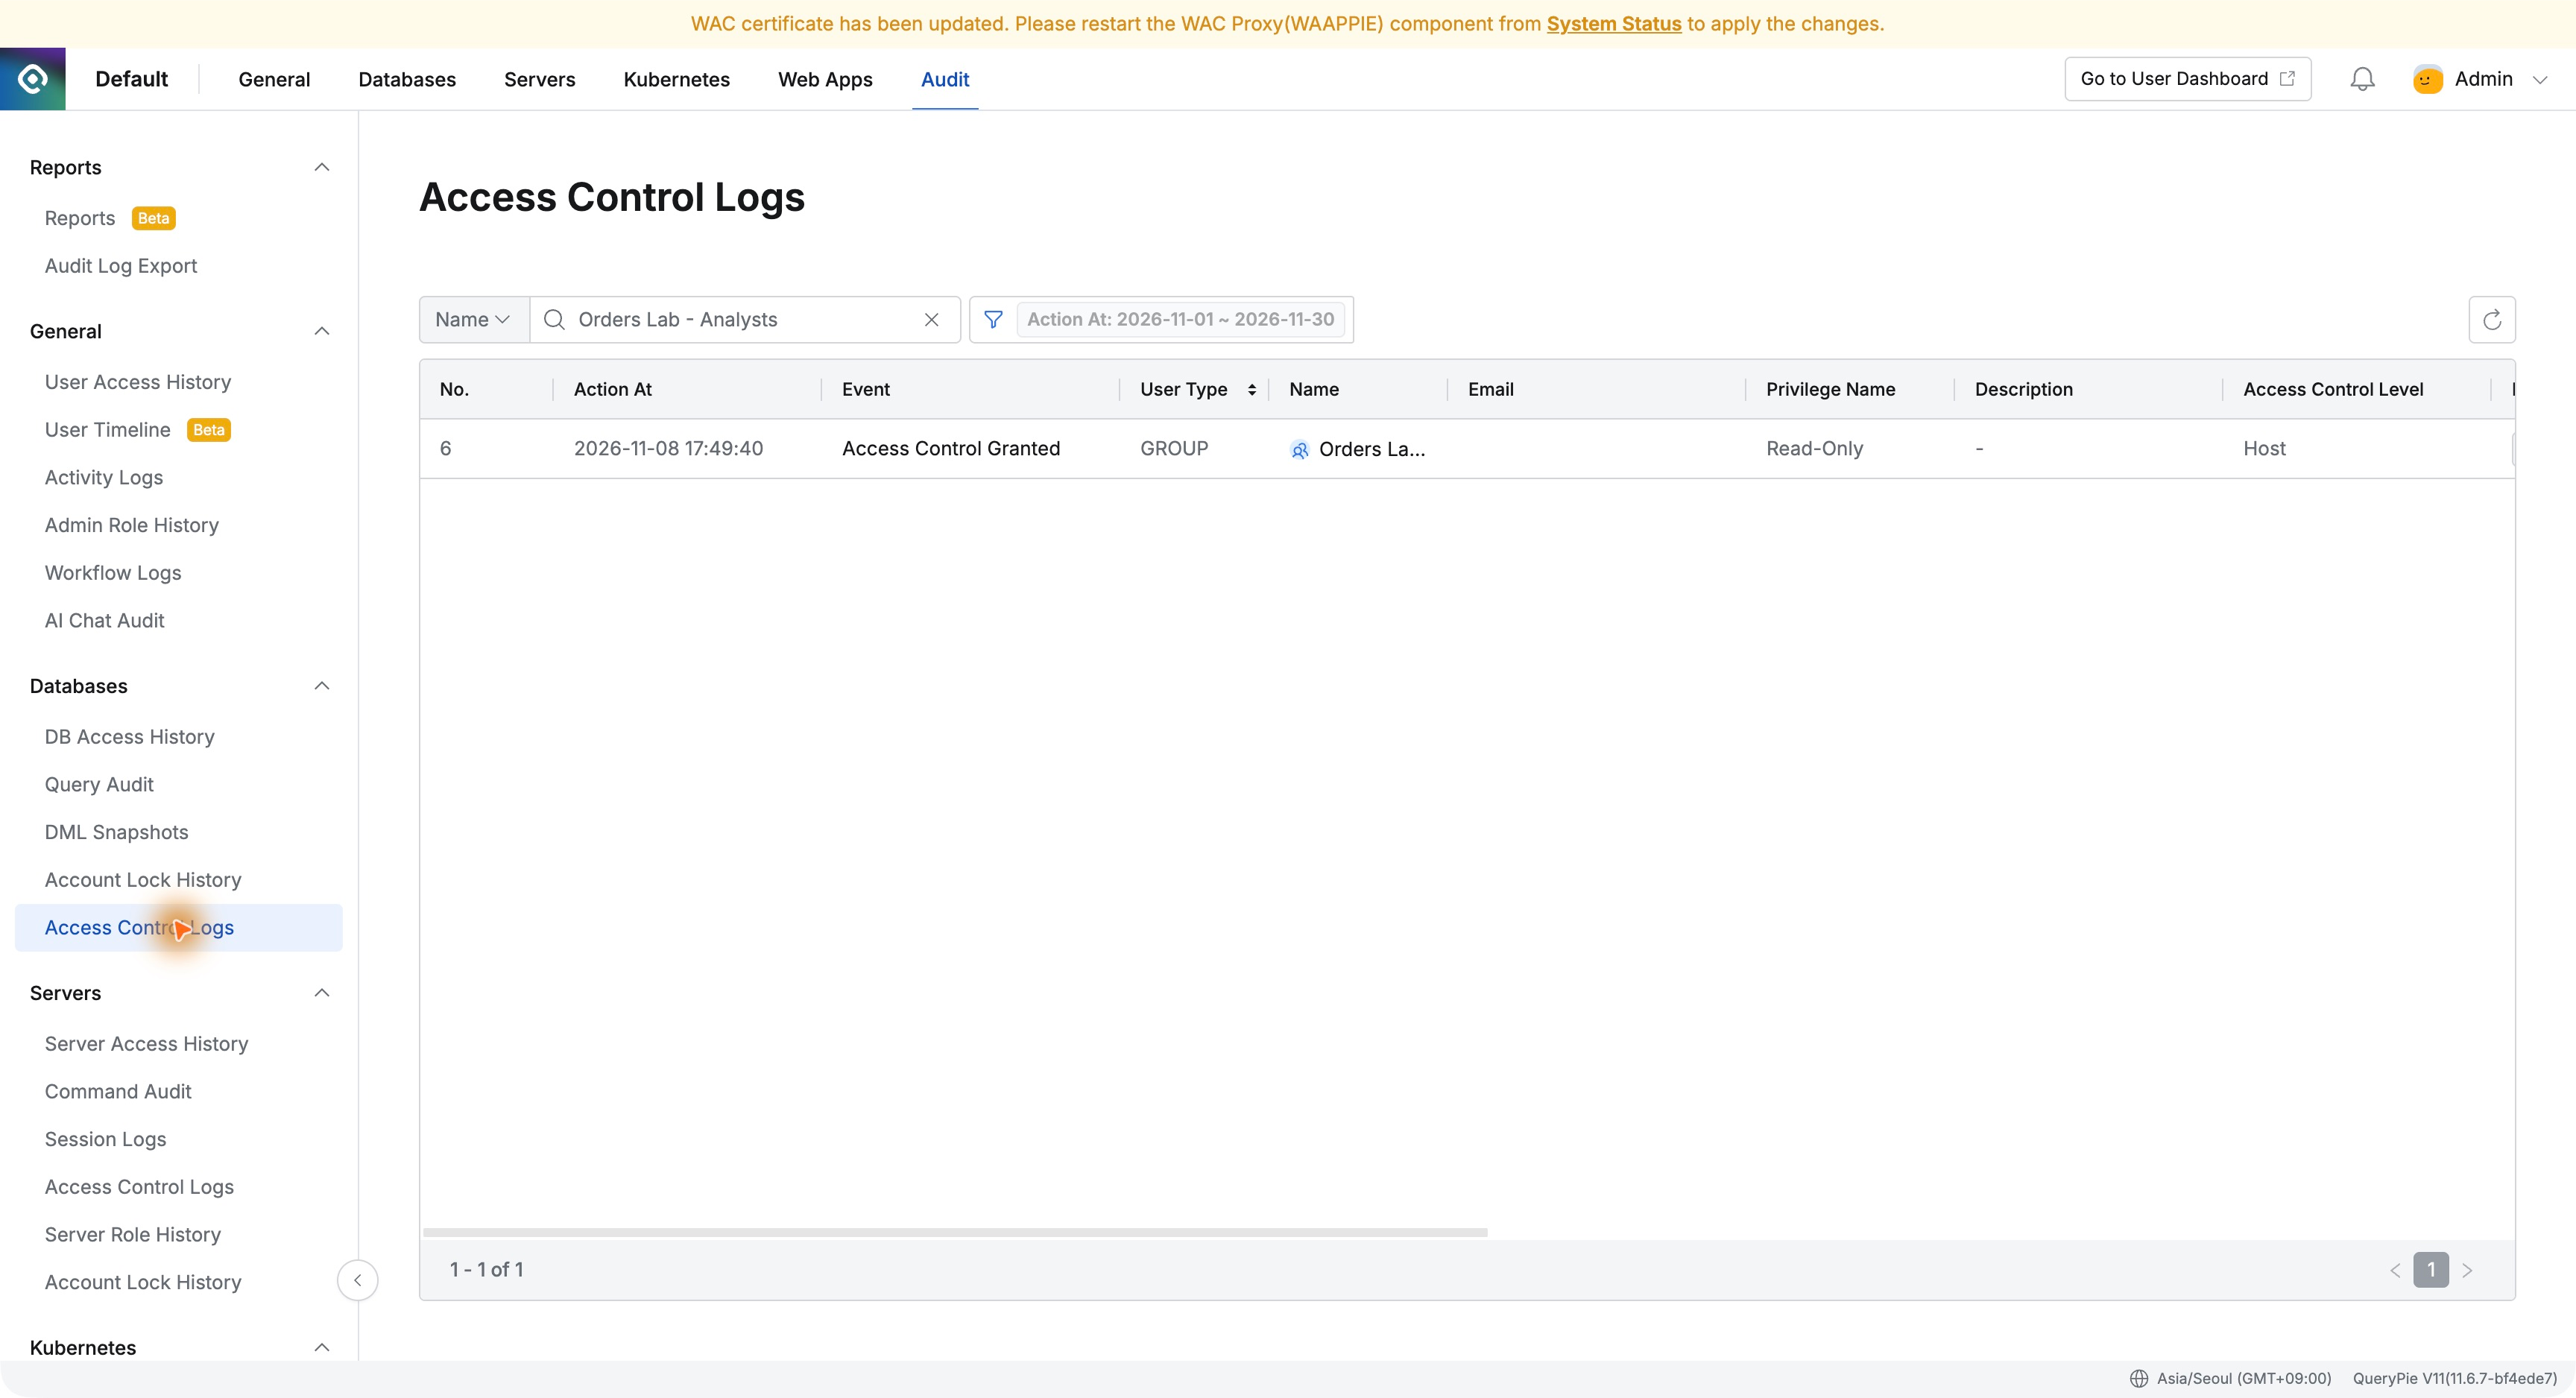
横の項目にはSelect、Orders Control Lab、orders-db、Action By Admin(2)があり、誰へどのDB権限を誰が与えたか具体的に分かった。
5. 三つの記録で権限の経緯が見えた
すべて同日の実習で、時系列にすると次のようになる。
17:48:45 — 注文分析グループ作成
17:49:40 — グループへOrders Control LabのRead-Onlyを付与
17:52:40 — Demo Analystを構成員に追加
前回の参照成功とつながった。参照権限のあるグループへ追加されたからだ。現在の設定と、その成立過程の両方を確認できた。
6. 権限管理に説明の根拠ができる
導入担当者は適切な付与だけでなく後の説明も考える。点検では誰がいつ設定したか、引き継ぎでは現在に至る経緯が問われる。
QueryPieには答えとなる記録があった。グループ名で探し、詳細で追加者を確認し、DB権限ログで対象と範囲を確認できた。
権限設定と、それを追跡する記録を併せて提供する点が目に留まった。複数人の運用でも記憶だけに頼らず履歴を確認でき、管理に役立ちそうだ。